Имя, контактные данные, адрес доставки, купленный продукт и уплаченная сумма: именно этот набор данных третья сторона получила из интернет-магазина Keystone, производителя аппаратных кошельков, согласно уведомлению, опубликованному компанией 24 октября. Утечка данных Keystone была обнаружена 20 октября и подтверждена 23-го. По заявлению компании, платёжные данные, пароли кошельков, приватные ключи и сид-фразы скомпрометированы не были. Однако адрес, связанный с покупкой аппаратного кошелька, с высокой долей вероятности указывает на человека, хранящего криптовалюту дома. При этом Keystone не сообщила, сколько клиентов пострадало.
Пост Keystone в X и публикация исследователя безопасности Тейлор Монахан не открылись с помощью наших инструментов: мы ссылаемся на них через The Block и crypto.news, которые воспроизводят их содержание. То же касается страниц политики конфиденциальности сайта Keystone, которые мы цитируем через The Block.
We owe you an apology.
, Keystone Hardware Wallet (@KeystoneWallet) October 24, 2026
On October 20, we detected unauthorized access to our official website. After verifying API activity with Shopify, we confirmed on October 23 that a third party obtained customer shipping information. You trusted us with those details, and we're sorry we…
Что утекло, а что нет
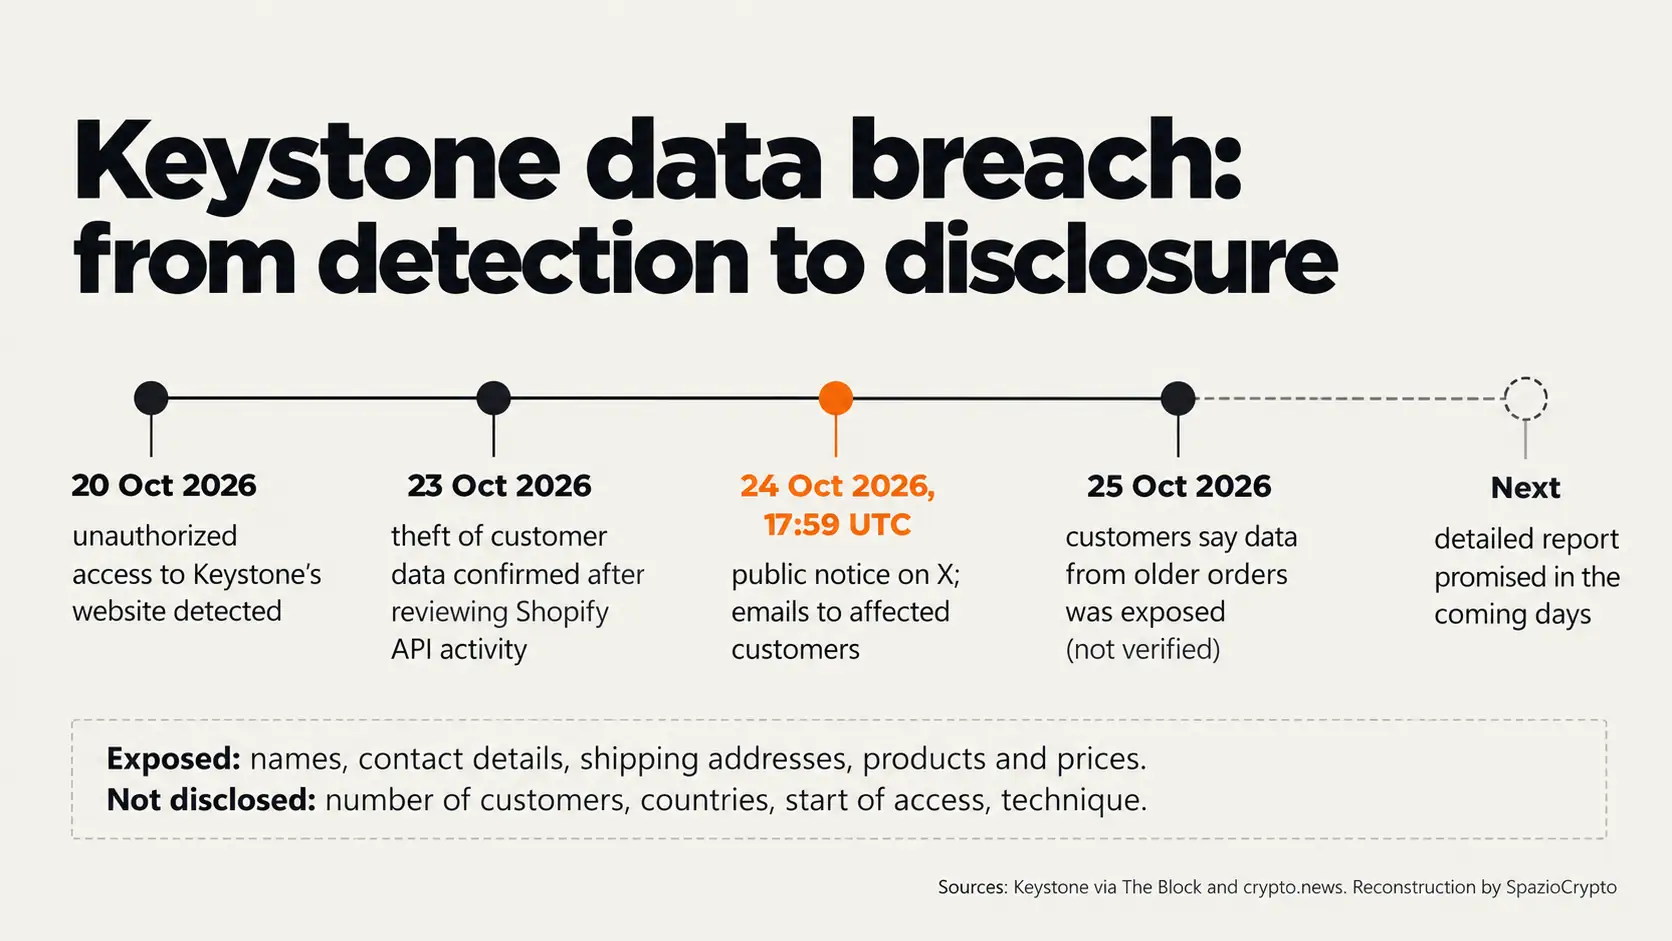
Получается, что список скомпрометированных данных, согласно The Block и crypto.news, включает имена, контактные сведения, адреса доставки и детали заказов: наименования товаров и цены. За пределами утечки остались, по словам Keystone, данные банковских карт, сид-фразы, приватные ключи и пароли кошельков. Компания сообщила, что заблокировала доступ, устранила уязвимость, начала расследование и приступила к уведомлению пострадавших клиентов. Подробный отчёт обещан «в ближайшие дни».
Количественной картины инцидента по-прежнему нет. Keystone не раскрыла число пострадавших клиентов, их географию, период, в течение которого сохранялся несанкционированный доступ, механизм взлома и то, установлен ли злоумышленник. По данным crypto.news, платформа Shopify, на которой работает магазин, признаков компрометации не имеет. «Вы доверили нам эти данные, и нам жаль, что мы не смогли их защитить», написала компания в опубликованном заявлении.
Четыре дня до уведомления
Хронология, восстановленная The Block, начинается 20 октября: Keystone фиксирует несанкционированный доступ к официальному сайту. 23 октября, после совместного с Shopify анализа активности через программные интерфейсы магазина, компания подтверждает, что третья сторона получила клиентские данные. Публичное уведомление появляется 24 октября в 19:59 по московскому времени. 25 октября The Block публикует жалобы клиентов, оспаривающих один конкретный момент: их данные, по их утверждению, должны были быть уже удалены.
Обещание 180 дней
Keystone позиционировала удаление данных о доставке как гарантию для клиентов, хотя формулировки менялись. Страница Privacy Promise, на которую ссылается The Block, гласит, что все сведения о доставке удаляются автоматически через 180 дней после оформления заказа. Посты в X за январь, март и август повторяли ту же мысль: «Мы удаляем ваши данные о доставке не позднее чем через 180 дней». Политика конфиденциальности, обновлённая в мае 2021 года, использует иную формулировку: данные о заказах клиентов, не совершавших покупок последние 180 дней, удаляются. Раздел помощи уточняет, что город и страна не удаляются, а окончательное удаление осуществляется силами Shopify.
Жалобы, собранные The Block, расходятся с этим обещанием. Один клиент утверждает, что получил уведомление в связи с покупкой более чем двухлетней давности, другой сообщает, что между его последним заказом и взломом прошло 214 дней. The Block не смог проверить эти слова, а Keystone публично так и не ответила на вопрос о соблюдении своей политики.
Почему адрес ценнее пароля
Пароль можно сменить, домашний адрес нет. Согласно материалу crypto.news, Тейлор Монахан предупредила, что данные о доставке могут подвергнуть покупателей физической угрозе: ограблениям и похищениям с применением так называемых wrench attack, при которых жертву принуждают раскрыть доступ к криптовалюте. Физических атак, связанных именно с этой утечкой, пока не зафиксировано. Общий контекст, однако, настораживает. Согласно докладу Chainalysis, на который ссылается Cointelegraph, только за первое полугодие 2026 года задокументировано 46 случаев насильственных нападений, в ходе которых похищено свыше 30 миллионов долларов. По данным Chainalysis, жертв нередко выбирают именно на основе похищенных баз данных.
Наиболее непосредственная угроза, таргетированный фишинг. Keystone предупреждает: мошенники могут представляться компанией по телефону, в сообщениях, по электронной почте или обычной почте, предлагая возврат средств, замену устройства или «исправление ошибок». Компания настоятельно рекомендует никогда не вводить сид-фразу в устройство, которое вы не заказывали. Один клиент рассказал The Block, без независимой проверки, что получил звонок с поддельного номера полиции Монреаля: звонивший оперировал деталями его заказа Keystone 2024 года. Схема напоминает историю с Revolut, введённым в заблуждение поддельным государственным запросом: реальные данные используются для придания мошенничеству видимости легитимности.
Не первый случай в 2026 году
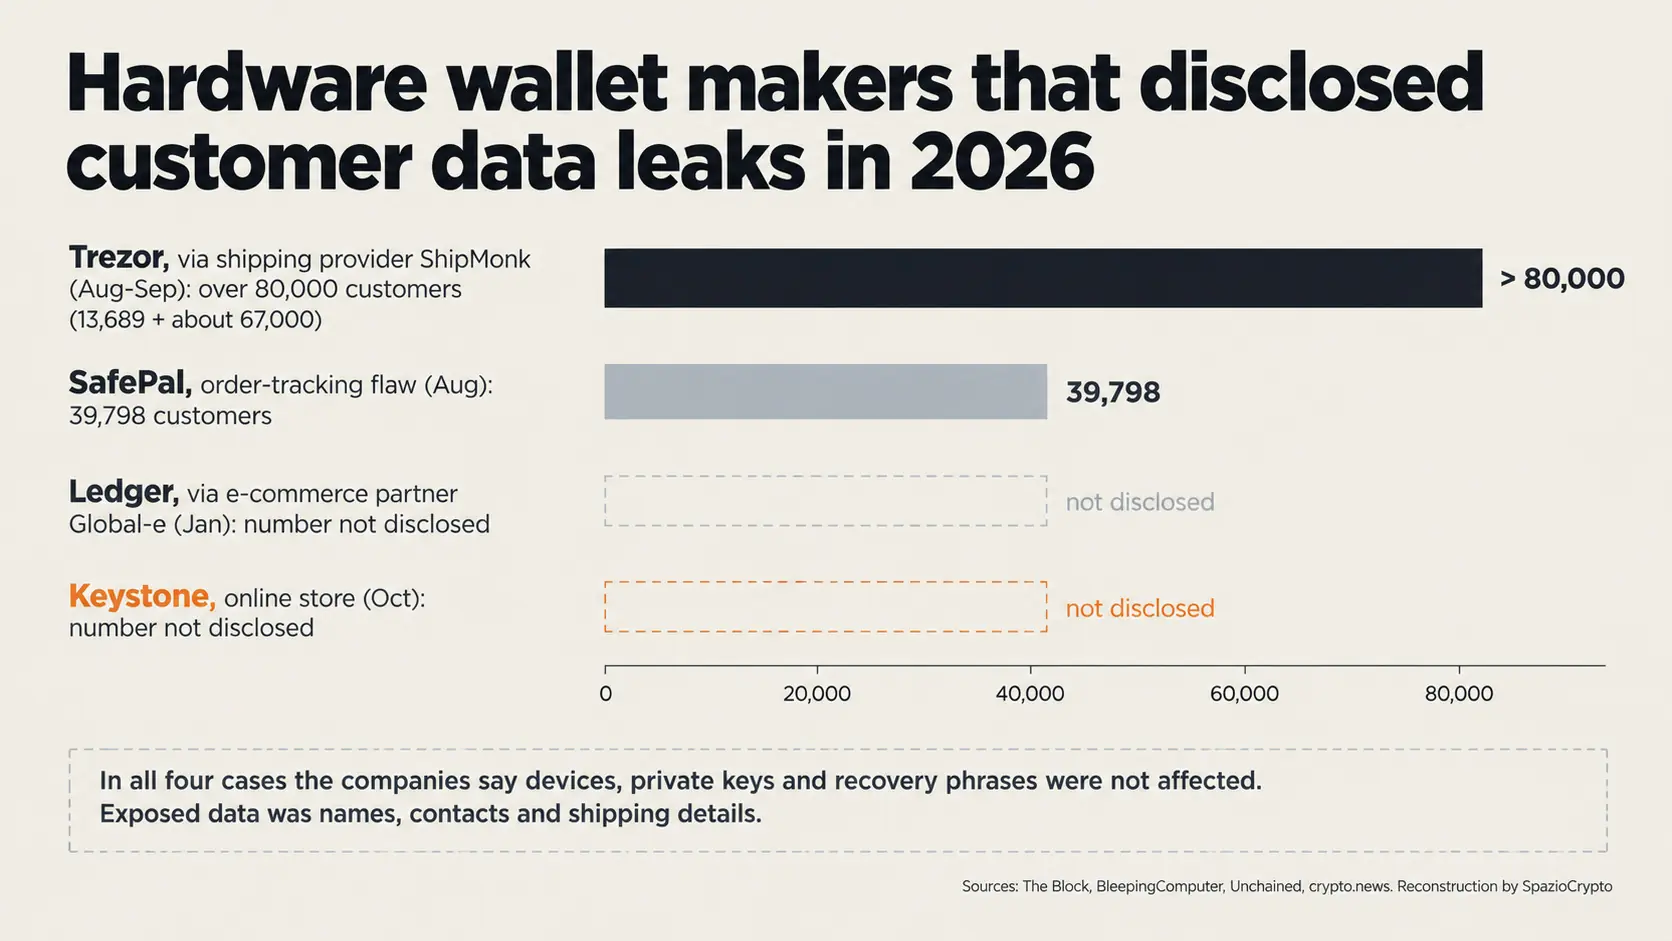
Получается, что keystone присоединяется как минимум к трём другим производителям аппаратных кошельков, которые в этом году сообщили об утечках данных клиентов, согласно расследованию The Block. В январе Ledger зафиксировала несанкционированный доступ к данным заказов через партнёра по электронной коммерции Global-e, не уточнив число пострадавших клиентов. В августе Trezor сообщила об утечке данных 13 689 клиентов через логистического провайдера ShipMonk, а в сентябре число затронутых выросло ещё примерно на 67 000 американских клиентов, что в сумме составило свыше 80 000 человек, по данным BleepingComputer. ShipMonk письменно заверила, что удалила эти данные. Также в августе SafePal раскрыла, что ошибка в системе отслеживания заказов обнажила данные 39 798 клиентов.
Общий знаменатель не в самом устройстве: ни в одном из этих случаев кошелёк не был взломан. Уязвимым оказывается коммерческая цепочка вокруг него: интернет-магазин, платёжная платформа, склад, курьерская служба. На аппаратном уровне в этом году отдельно выделялся случай с подделанными Ledger, продававшимися через стороннего реселлера, однако там речь шла об изменённых устройствах, а не о персональных данных.
А что с российскими пользователями?
Keystone не уточнила, в каких странах проживают пострадавшие клиенты, поэтому неизвестно, затронуты ли покупатели из России или других стран СНГ. В августовском деле Trezor, по данным BleepingComputer, среди первых шести стран с пострадавшими клиентами числилась Италия. Для резидентов Европейского союза применяется GDPR, действие которого распространяется и на компании за пределами ЕС, реализующие товары гражданам Союза. Регламент, как правило, обязывает уведомить надзорный орган об инциденте в течение 72 часов, а самих пострадавших лиц уведомлять при высоком уровне риска. Подавала ли Keystone уведомление европейскому регулятору, не установлено. Жители ЕС, считающие себя пострадавшими, вправе обратиться в национальный орган по защите данных.
 Sergiu Gatlan
Что делать, если вы клиент Keystone
Получается, что keystone дала два совета: с подозрением относиться к любым контактам от её имени с предложением возврата средств, замены устройства или обновления прошивки, а также никогда не сообщать seed-фразу или приватные ключи. Это та же схема, что используется в мошенничествах, имитирующих биржи и регуляторов. Практическая рекомендация редакции: не открывать вложения и не устанавливать якобы патчи, полученные по электронной почте, поскольку фальшивое обновление может содержать малварь, подменяющую скопированные адреса кошельков.
Тем, кто опасается физических рисков, наиболее эффективная мера состоит в том, чтобы не связывать свою личность с объёмом хранимых криптоактивов. Редакция рекомендует избегать публичных разговоров о собственных средствах и рассмотреть возможность указывать при следующих покупках адрес доставки, отличный от домашнего. Аппаратные кошельки следует приобретать только на официальном сайте производителя или у авторизованных реселлеров, а настройку проводить по базовым правилам открытия и защиты криптокошелька.
Keystone: краткое резюме
Что подтверждено, а что нет
- Подтверждено: несанкционированный доступ обнаружен 20 октября, факт кражи данных подтверждён 23 октября; раскрыты имена, контактные данные, адреса доставки, наименования продуктов и цены; по заявлению Keystone, платёжные данные, приватные ключи, seed-фразы и пароли кошельков затронуты не были; доступ заблокирован, уязвимость устранена.
- Не указано: число пострадавших клиентов и их страны проживания, дата начала несанкционированного доступа, использованная техника, исполнитель инцидента, соблюдение правила 180 дней, факт уведомления регуляторов.
- Следует отслеживать: обещанный Keystone подробный отчёт, ответ на вопрос об удалении данных, новые попытки фишинга или физических контактов, связанных с утечкой.
Общая картина
По нашей оценке, 2026 год смещает уязвимое место self-custody с самого устройства на логистику. Ledger, Trezor, SafePal и теперь Keystone в один голос заявили, что кошельки не были взломаны; во всех случаях утечке подверглись именно те данные, которые необходимы для отправки посылки. Случай Keystone добавляет отдельный элемент: разрыв между коммерческим обещанием об удалении данных и иначе сформулированными правилами в политике конфиденциальности.
Есть три сигнала, за которыми стоит следить. Первый: обещанный Keystone отчёт с указанием числа клиентов и дат несанкционированного доступа. Второй: ответ на вопрос о правиле 180 дней, который покажет, должны ли были данные старых заказов вообще храниться. Третий: возможные подтверждения мошеннических контактов или физических инцидентов, связанных с утечкой. Для тех, кто покупает аппаратный кошелёк, практический вывод прост: безопасность ключей начинается ещё до вскрытия коробки, в тот момент, когда вы вводите адрес доставки.