Дело Revolut, о котором мы уже писали несколько дней назад, приобрело значительно более серьёзный характер. Именно поэтому сегодня важнее, чем когда-либо, чётко разграничить подтверждённые факты и заявления тех, кто объявляет себя ответственным за атаку. Обновляем картину произошедшего по данным на 15 сентября, строго разделяя эти два уровня. Материал об утечке данных Revolut и ситуации в Италии требует внимательного прочтения: смешивать факты с непроверенными утверждениями было бы некорректно и потенциально опасно.
С одной стороны, есть факты, подтверждённые самой компанией Revolut и независимыми журналистскими источниками. С другой, есть заявления субъекта, который представляет себя автором атаки, распространённые через сторонний канал и до сих пор не получившие подтверждения от компетентных органов. Разберём по порядку, что именно нам известно.
 Jagmeet Singh
Что подтвердила Revolut
12 сентября Revolut признала, что получала и обрабатывала как подлинные запросы на предоставление информации, поступившие с адреса электронной почты, принадлежащего домену реального государственного ведомства, название которого компания так и не раскрыла. Обнаружив подлог, компания заблокировала использованный адрес, уведомила настоящее государственное ведомство, а также правоохранительные органы, финансовых регуляторов и службы защиты персональных данных, и связалась с пострадавшими клиентами напрямую. Согласно данным Financial Times, уведомления были направлены примерно шестистам восьмидесяти клиентам: это число существенно превышает расплывчатое «весьма ограниченное количество», которое сама Revolut упоминала первоначально.
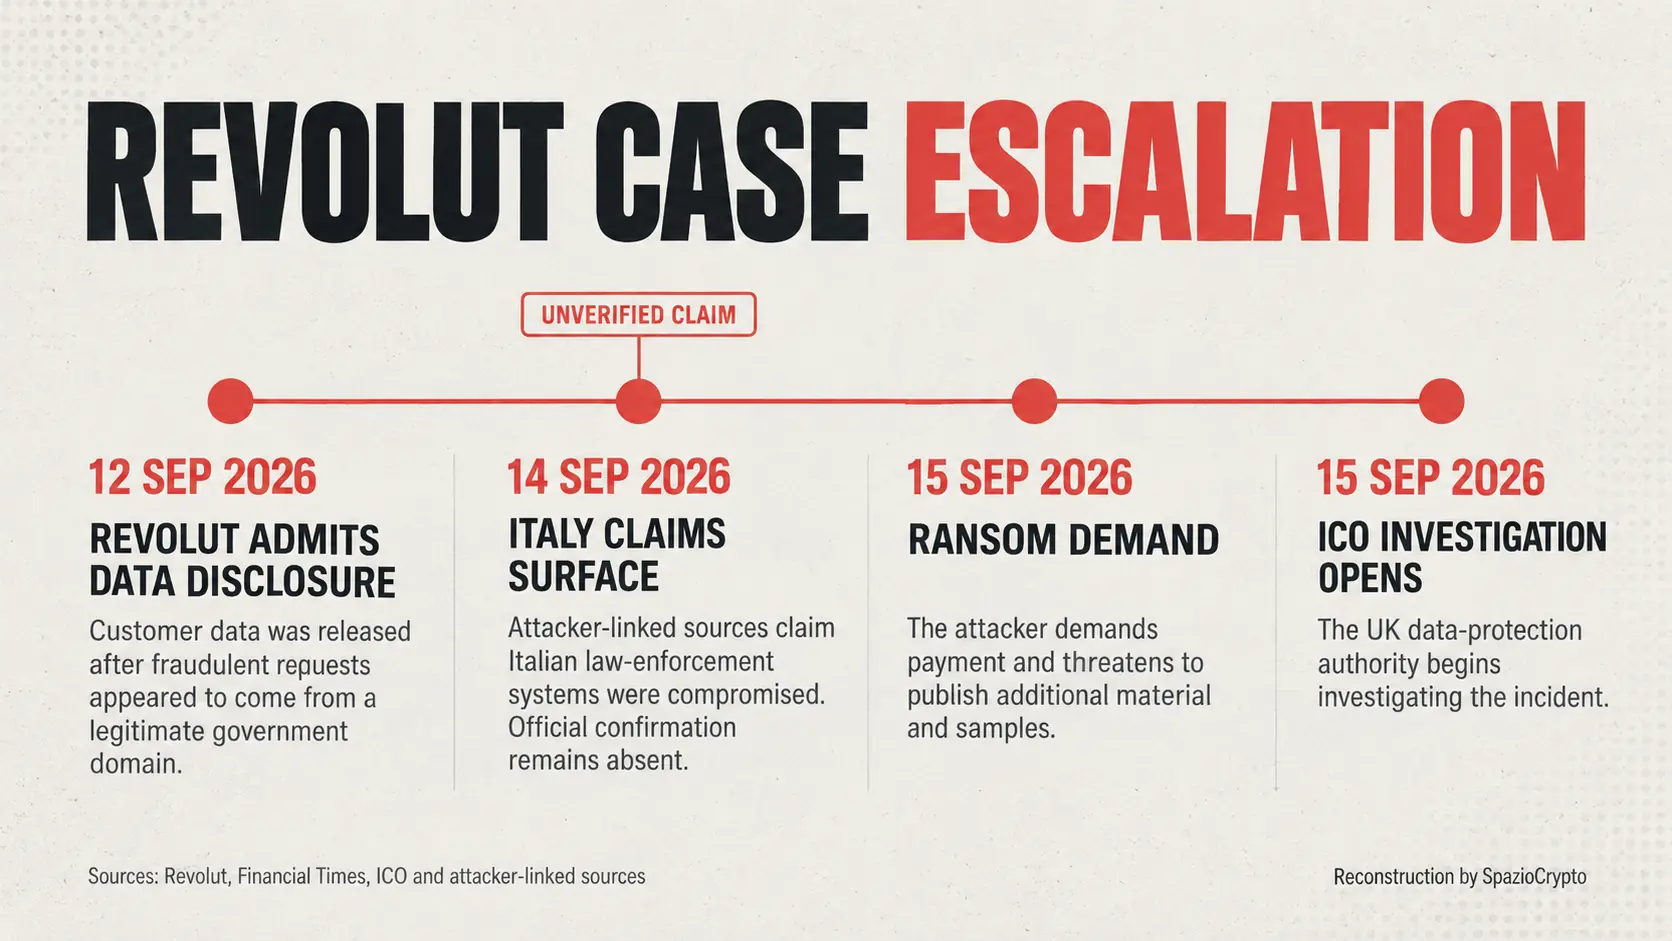
Согласно уведомлениям, опубликованным в открытом доступе, в число скомпрометированных данных входят: имя и фамилия, дата рождения, род занятий, адрес проживания, контактная информация, удостоверение личности, верификационная фотография для системы распознавания, банковские реквизиты, выписки по счетам, история снятий и полная история транзакций, включая операции с Bitcoin там, где они имели место. Revolut настаивает на том, что её внутренние системы не были взломаны и что средства клиентов не пострадали. Британский регулятор в сфере защиты данных тем временем открыл собственное расследование, а ряд наблюдателей полагает, что этот инцидент может повлиять на предстоящее IPO компании: по имеющимся оценкам, её рыночная стоимость составляет около двухсот миллиардов долларов.
 Emma Woollacott
Заявления об Италии: что говорит злоумышленник и чего не говорят власти
Именно здесь ситуацию необходимо анализировать с максимальной осторожностью. Субъект, действующий под псевдонимом и находящийся в контакте с аккаунтом, специализирующимся на новостях в сфере кибербезопасности, заявил, что его действия вышли далеко за рамки кражи данных у Revolut. По словам этого источника, были скомпрометированы несколько подразделений итальянских правоохранительных органов, чьи системы предположительно использовались для отправки мошеннических запросов в Revolut. Операция против финтех-компании, по его утверждению, продолжалась около шести месяцев; кроме того, злоумышленник заявляет о наличии у него примерно ста сорока семи гигабайт материалов из итальянских систем, включая внутренние документы, календари и личные переписки, приписываемые сотрудникам ведомств.
Необходимо быть точными: на данный момент всё перечисленное представляет собой непроверенные заявления, а не установленные факты. Ключевые итальянские ведомства, в том числе Министерство внутренних дел, Национальное агентство по кибербезопасности и Полиция, не подтвердили никакого взлома. Точный объём предполагаемого архива, реальная продолжительность несанкционированного доступа и степень причастности итальянских структур остаются пока что утверждениями исключительно атакующей стороны. Поэтому корректная формулировка не «итальянская полиция была взломана», а иная: злоумышленник утверждает, что скомпрометировал несколько подразделений итальянских правоохранительных органов, однако компетентные органы этого не подтвердили.
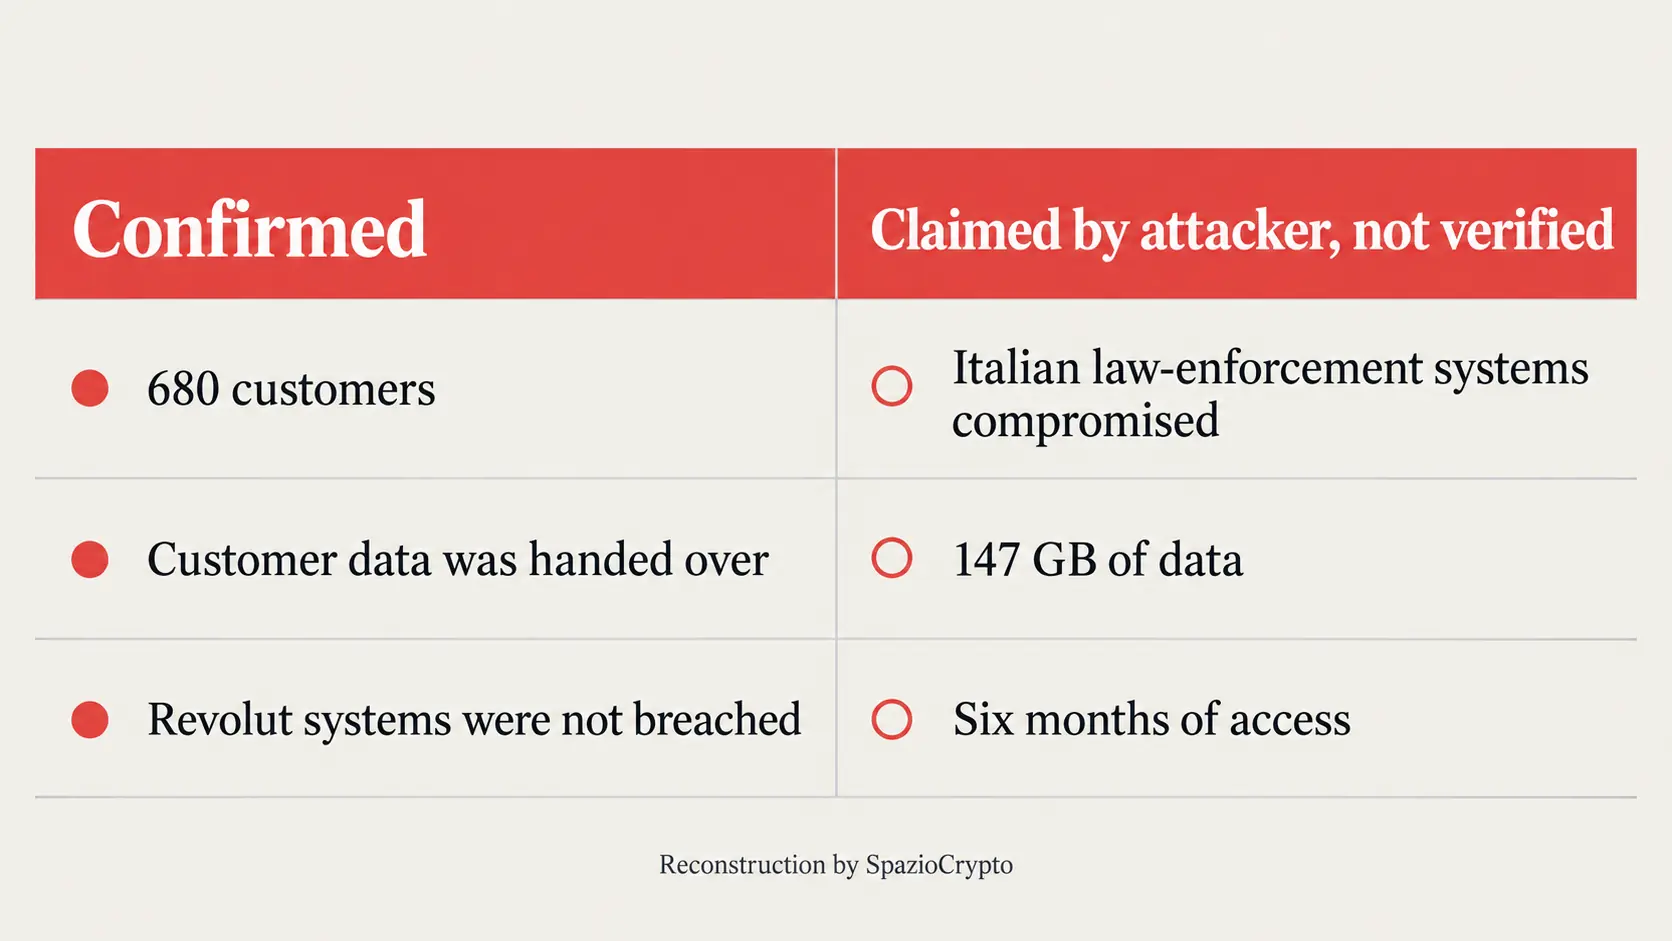
Подтверждённое против заявленного
Различие, которое имеет значение. Источник: Revolut, Financial Times, источники, связанные с атакующим, 2026
- Подтверждено: данные примерно 680 клиентов были переданы после запросов с подлинного государственного домена.
- Заявлено, не подтверждено: компрометация подразделений итальянских правоохранительных органов, 147 ГБ материалов.
- Задокументировано несколькими источниками: требование выкупа в размере 10 000 BTC.
Вымогательство и публикация образцов данных
По сути, инцидент приобрёл и черты масштабной вымогательской схемы. Лицо, взявшее на себя ответственность за атаку, начало публиковать в мессенджере образцы данных, которые, по сведениям специализированного издания, изучившего часть материалов, касаются заметных персон из деловой, спортивной и медиасреды. Сумма требования составляет десять тысяч Bitcoin: по данным CoinMarketCap, это эквивалентно примерно от 670 до 800 миллионов долларов в зависимости от курса на момент расчёта. Атакующий угрожает поэтапно публиковать дополнительные материалы при отсутствии оплаты. Revolut официально не комментировал это конкретное требование.
Согласно заявлениям самого атакующего, пострадавшие клиенты принадлежат примерно к тридцати странам, при этом Швейцария и Франция названы наиболее затронутыми. Эти географические детали, подчеркнём ещё раз, остаются утверждениями стороны атакующего и не подтверждены независимо ни Revolut, ни властями. Для полноты картины следует упомянуть, что подобные схемы не являются для компании абсолютно беспрецедентными: в начале года бывший сотрудник отдельно угрожал раскрыть идентификационные данные одного криптовалютного клиента в обмен на выкуп в криптовалюте. Тот случай отличался по механике, но разделяет ту же базовую логику: чувствительные данные, собранные Revolut, используются как рычаг для крипто-вымогательства.
Почему настоящая угроза не там, где кажется
Главная проблема этого инцидента не в мошеннически составленном письме, а в самом процессе проверки подлинности запросов от государственных органов. Подлинный домен электронной почты и технические проверки, показывающие согласованность, сами по себе не гарантируют, что отправитель действительно обладает заявленными полномочиями, нужной территориальной юрисдикцией или правом на получение столь чувствительных данных, как паспорта, верификационные фотографии и полные финансовые хронологии. Это принципиальный изъян в архитектуре доверия.
Для запросов подобной степени чувствительности надёжная верификация требует подтверждения через независимый, заранее установленный канал: официальный реестр или институциональный контакт, известный компании, а не просто реквизиты из самого запроса. Этот же базовый принцип, эксплуатация уже существующего доверенного канала вместо прямого взлома технической системы, мы уже разбирали применительно к поддельным письмам безопасности, нацеленным на пользователей BitBox и Trezor, которые появились на той же неделе, что и первая глава этой истории.
Общий вывод
Это обновление, при всей неопределённости его исхода сразу по нескольким направлениям, подтверждает урок, который уже проявился при анализе первой части этой истории: в цифровом финансовом мире безопасность определяется не только технической защищённостью систем, но и, в данном случае прежде всего, процедурами проверки личности и полномочий сторон, с которыми компания взаимодействует ежедневно. Система может оставаться технически нетронутой и при этом нанести колоссальный ущерб, если окружающий её человеческий и процедурный контур был успешно введён в заблуждение.
Для читателя практический вывод двоякий. С одной стороны, этот случай наглядно показывает, насколько важно при освещении инцидентов такого масштаба не превращать каждое заявление предполагаемого атакующего в установленный факт, особенно пока непосредственно вовлечённые институты не подтвердили ничего. С другой, эпизод в очередной раз демонстрирует, что сочетание подтверждённой личности, документов и истории владения криптовалютой остаётся исключительно привлекательной целью для организованной киберпреступности. Мы продолжим следить за развитием событий с той же строгостью: реконструкция будет обновляться только при появлении верифицируемых подтверждений, а не голых заявлений. Для изучения правильных практик защиты активов рекомендуем руководство о том, как безопасно хранить криптовалюту.