Пользователи Electrum, которые пытаются ускорить зависшую транзакцию Bitcoin, рискуют, сами того не зная, подписать платёж мошеннику. Именно такой сценарий описали разработчики кошелька 24 октября в бюллетене безопасности, сопровождающем выход версии 4.8.3. Вредоносный сервер способен скрыть только что отправленную транзакцию и подменить её поддельной, направленной на адрес злоумышленника, в расчёте на то, что пользователь повысит комиссию через Replace-by-Fee. Уязвимость Electrum, устранённая в версии 4.8.3, затрагивает все предыдущие версии кошелька. Это не теоретический риск: разработчики получили два сообщения, одно из которых подтверждает реальную потерю средств.
New release: Electrum 4.8.3. This release fixes a critical security issue, so we urge all users to upgrade. A description of the vulnerability will be published later today. (note: Windows Defender may show a warning about ZXing.dll, ignore that, it is a false positive)
, Electrum (@ElectrumWallet) October 24, 2026
Редакция SpazioCrypto изучила уведомление GHSA-6jp4-8v48-cc5v, опубликованное на GitHub разработчиком SomberNight, официальную страницу Electrum и раздел часто задаваемых вопросов, а также материалы The Defiant и The Crypto Basic. В бюллетене не указана сумма потерянных средств и не названо количество скомпрометированных серверов.
Как работает атака?
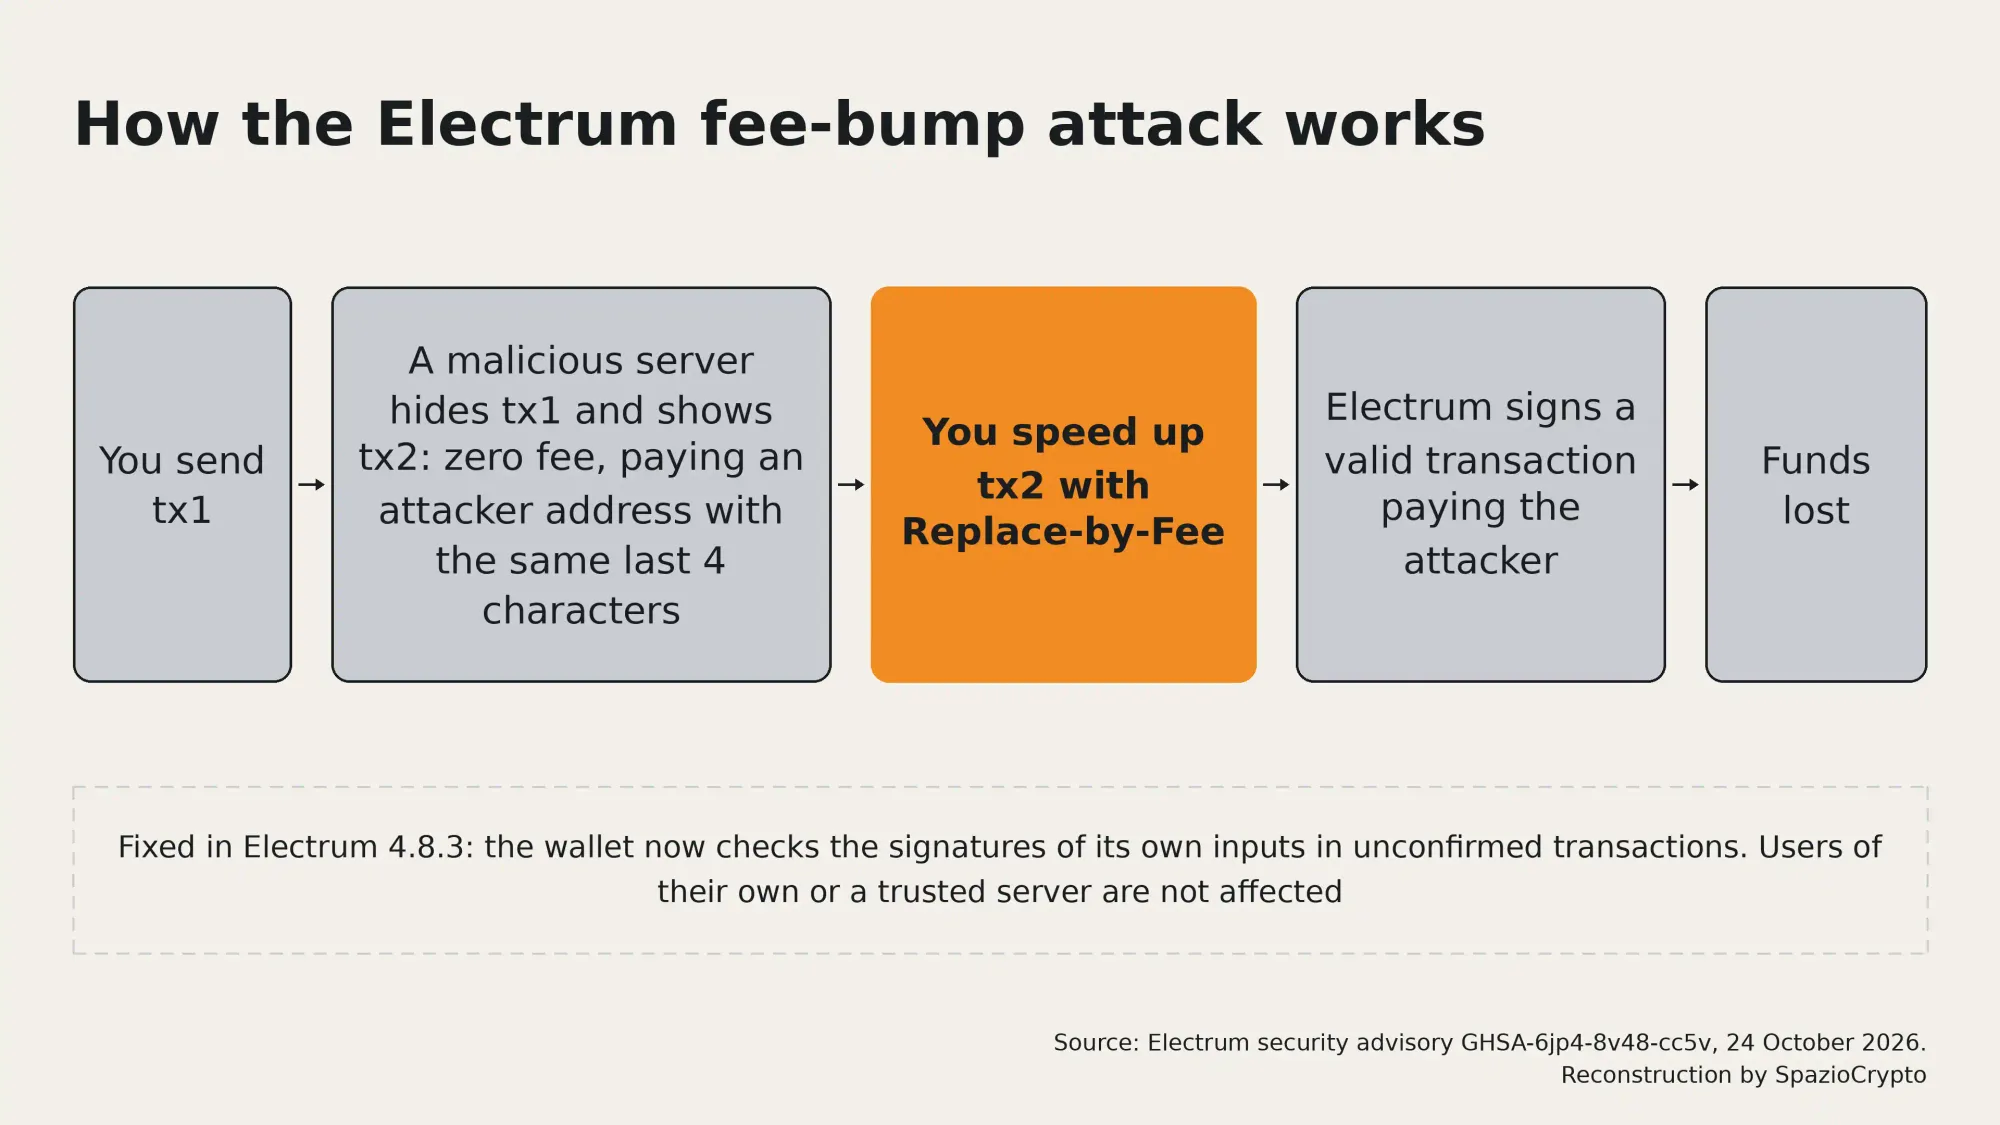
Фактически, electrum является лёгким кошельком с самостоятельным хранением ключей: приватные ключи остаются у пользователя, однако для получения данных о балансе и истории транзакций программа обращается к внешним серверам, не загружая полный блокчейн. Когда пользователь отправляет транзакцию (в бюллетене она обозначена как tx1), вредоносный сервер может не передать её в сеть и вместо этого обновить историю кошелька поддельной транзакцией tx2, которая тратит те же средства, но переводит их на адрес злоумышленника. Кошелёк отображает tx2 как неподтверждённую, а tx1 просто исчезает из истории. Подписи tx2 при этом не проверяются: как поясняет бюллетень, это особенность архитектуры лёгких клиентов.
Ловушка срабатывает на следующем шаге. Согласно бюллетеню, tx2 имела нулевую комиссию и поэтому оставалась зависшей, провоцируя пользователя ускорить её. Replace-by-Fee заменяет неподтверждённую транзакцию новой с более высокой комиссией: при её использовании Electrum подписывает валидную транзакцию с теми же получателями, что и в tx2. Платёж злоумышленнику уходит в сеть. Аналогия: почтовое отделение прячет только что брошенное письмо, кладёт в архив копию с другим адресатом и ждёт, пока отправитель сам доплатит за срочную доставку.