Оригинальное устройство, скрытый компонент и фраза восстановления, перехваченная ещё до того, как владелец успел её защитить. Именно таков механизм аппаратной атаки на кошельки Ledger, подтверждённой французской компанией в ходе расследования деятельности CryptoBilis: авторизованного реселлера, работавшего в Юго-Восточной Азии. 15 октября 2026 года Ledger публично признала факт вмешательства в цепочку дистрибуции и объявила о новых правилах для розничных продавцов. По состоянию на 19 октября кража реальна, однако общая сумма похищенных средств и число пострадавших пользователей компанией официально не подтверждены.
Ключевой момент: уязвимость не затронула чип Secure Element. Согласно заявлению Ledger, сам чип и его операционная система остались нетронутыми. Угроза пришла извне: небольшие электронные устройства были встроены в аппаратные кошельки уже после того, как те покинули контролируемую производителем цепочку поставок. Для тех, кто доверяет свои криптоактивы решениям самостоятельного хранения, это различие принципиально меняет подход к оценке безопасности.
От реселлера CryptoBilis к скрытым имплантам
Получается, что 9 октября Ledger начала проверку по жалобам клиентов, чьи кошельки были опустошены после покупки устройств через CryptoBilis: авторизованного реселлера, по данным прессы работавшего в Индонезии, Малайзии и на Филиппинах. На следующий день производитель подтвердил наличие несанкционированного компонента внутри устройства одного из пострадавших. 13 октября лаборатория безопасности Ledger Donjon публично описала принцип работы вмешательства, а 15 октября была опубликована наиболее полная корпоративная реконструкция событий.
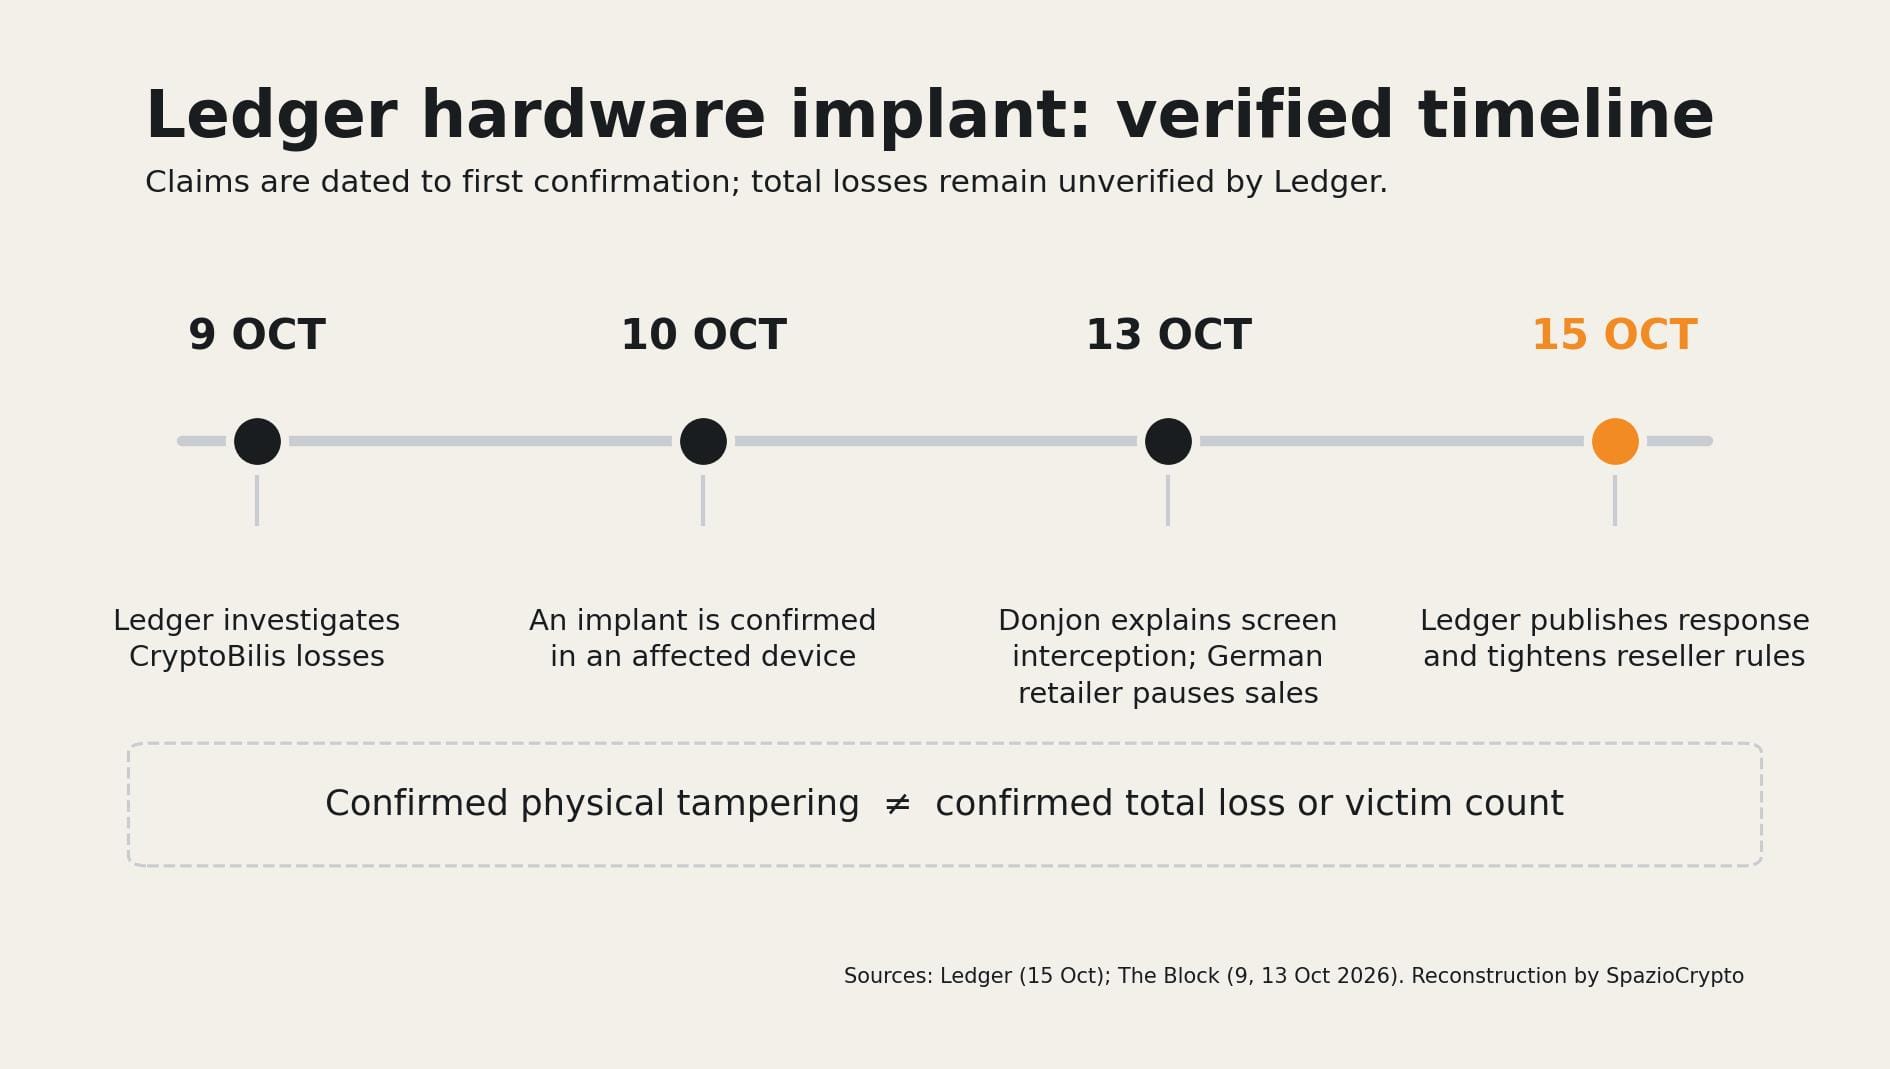
В официальном коммюнике Ledger возлагает ответственность на организованную преступную группировку, которая якобы закупала оригинальные устройства, вскрывала их, устанавливала специально изготовленные компоненты, а затем возвращала товар в торговый оборот. По данным компании, подготовка операции заняла несколько месяцев и включала создание серверов для сбора фраз восстановления, а также инфраструктуры для перевода и отмывания средств. Эта информация получена в ходе внутреннего расследования; имена виновных и точное место в цепочке поставок, где были скомпрометированы устройства, публично не раскрыты.
Принципиальное отличие от поддельной продукции состоит в следующем. Задействованные аппаратные кошельки были настоящими устройствами с подлинными защитными компонентами. Модификации подвергся физический объект, а не криптографический ключ, хранящийся в чипе. Чтобы понять, что именно проверяет оригинальное устройство, полезно разграничивать характеристики системы Ledger и гарантии, предоставляемые цепочкой продаж.
Как схема считала 24 слова, не нарушив Secure Element
При первоначальной настройке кошелёк Ledger отображает на своём экране фразу восстановления из 24 слов. Тот, у кого есть её копия, может восстановить ключи кошелька на другом устройстве и перевести активы без ввода PIN-кода владельца. Согласно техническому описанию от 13 октября, подготовленному лабораторией Ledger Donjon, скрытый имплант считывал слова, отображаемые на экране. Передавал их по мобильной сети LTE через встроенную eSIM. Таким образом злоумышленники получали секретную фразу ещё до того, как пользователь начинал нормально пользоваться устройством.
Особого внимания заслуживает вопрос проверок подлинности. В арсенале Ledger есть криптографическая проверка, называемая Genuine Check, которая верифицирует наличие оригинального Secure Element. Однако сама модель угроз прямо указывает: шпионский контур, добавленный к аппаратной части, может остаться незамеченным, если защищённый компонент не тронут. Пройденная проверка подтверждает подлинность чипа, но не абсолютное отсутствие посторонних компонентов в устройстве. Это признанное производителем ограничение, а не свидетельство того, что любой Ledger можно взломать дистанционно.
Данная атака не требовала от жертвы вводить слова на мошенническом сайте. Она принципиально отличается, например, от поддельных писем якобы от Ledger, которые убеждали клиентов добровольно раскрыть seed-фразу. В случае с CryptoBilis фраза становилась доступна злоумышленникам именно в тот момент, когда пользователь думал, что настраивает новое устройство.
Оценочные потери: от 86 до 102 млн долларов, официальных данных нет
Первые on-chain-анализы, процитированные 9 октября изданием The Block, указывали на подозрительные потери свыше 72 млн долларов, а затем свыше 86 млн. Это были расчётные оценки, построенные на сопоставлении блокчейн-адресов с предполагаемыми кражами, а не официальный баланс, подтверждённый Ledger. В последующие дни появились данные, превышающие 90 млн долларов, полученные с разными периметрами и методологиями. Их нельзя складывать между собой: вероятно, они отражают одни и те же транзакции.
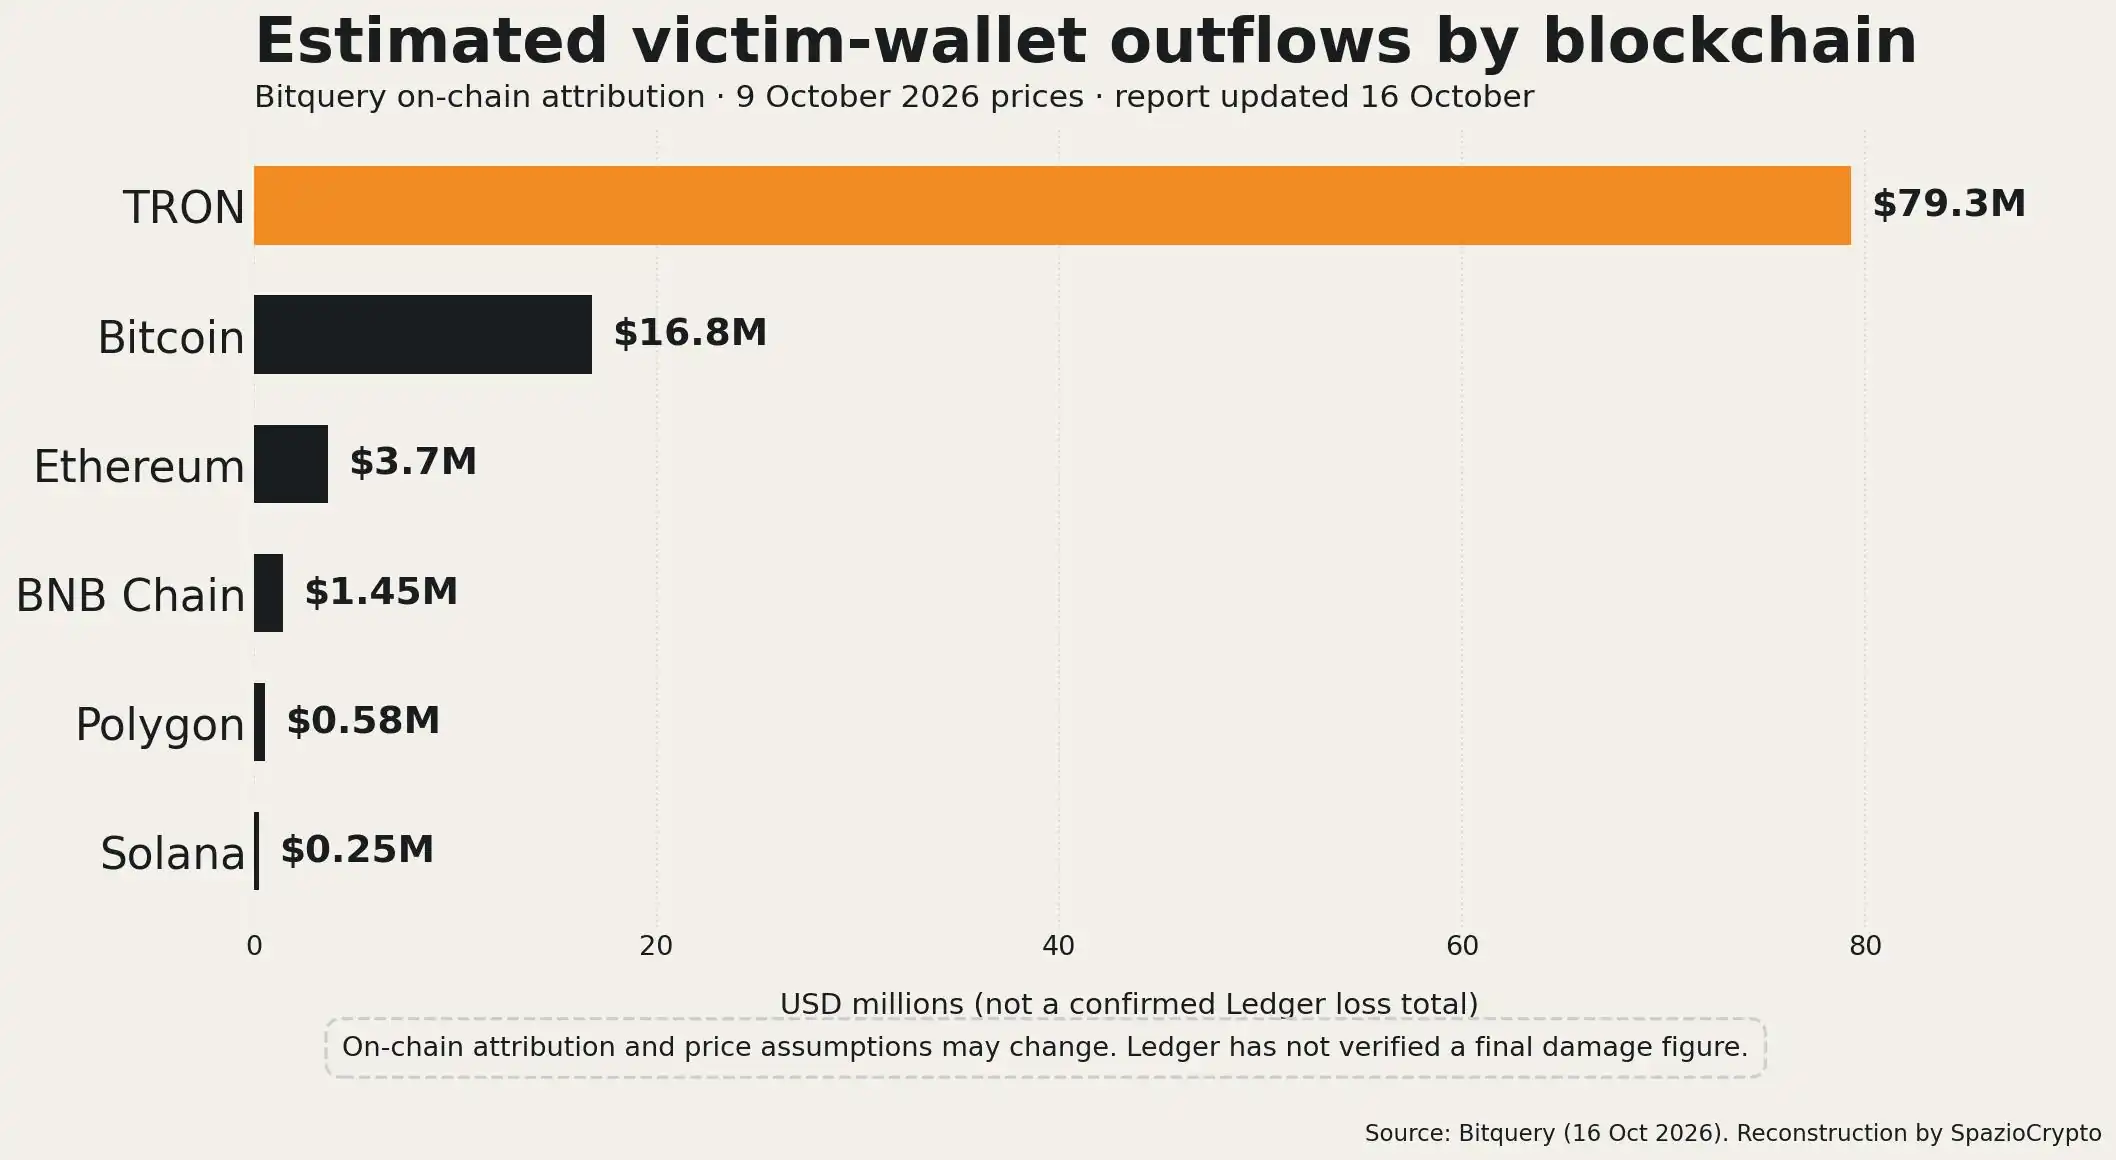
Анализ, опубликованный Bitquery и обновлённый по состоянию на 16 октября, приписывает инциденту около 102 млн долларов выводов из кошельков предполагаемых жертв на шести блокчейнах: Tron, Bitcoin, Ethereum, BNB Chain, Polygon и Solana. Согласно той же реконструкции, суммы распределяются примерно следующим образом: 79,3 млн на Tron, 16,8 млн на Bitcoin, 3,7 млн на Ethereum, 1,45 млн на BNB Chain, 0,58 млн на Polygon и 0,25 млн на Solana. Это частное расследование, основанное на анализе on-chain-потоков: оно требует атрибуции адресов и само по себе не устанавливает причину каждой отдельной потери.
Со своей стороны, Ledger не публиковала окончательных данных об ущербе и проверенного числа пострадавших клиентов. Это главное ограничение, которое необходимо сохранять в заголовках, инфографике и публикациях в социальных сетях: механизм аппаратной атаки подтверждён, тогда как 102 млн долларов остаются оценкой Bitquery, а не официальной цифрой компании.
Немецкий инцидент не подтверждает волну краж по всей Европе
13 октября сеть MediaMarktSaturn приостановила продажи устройств Ledger в магазинах и онлайн после обращения покупателя из Германии, сообщившего о возможном физическом вмешательстве в устройство. Издание The Block сообщило о решении ритейлера и уточнило, что в том конкретном случае потерь средств зафиксировано не было. Параллельно в социальных сетях появились заявления о других скомпрометированных устройствах в Европе, большинство из которых не получили независимого подтверждения.
В заявлении от 15 октября Ledger сообщила о проведении контрольных закупок в Германии: образцы продуктов, изъятые из магазинов и складов, не показали признаков вмешательства. Этот результат не отменяет автоматически все частные сообщения, но и не даёт оснований утверждать, что в Европе действует сеть скомпрометированных устройств. По состоянию на 19 октября подтверждённые Ledger кражи по-прежнему связаны исключительно с сетью CryptoBilis в Юго-Восточной Азии.
Временная остановка продаж и новые правила для реселлеров
Ответ компании не ограничивается техническим анализом. Ledger потребовала от авторизованных реселлеров и дистрибьюторов в Юго-Восточной Азии и Гонконге приостановить продажи на время проверок. Компания заявила о привлечении следственных органов и сообщества по кибербезопасности для отслеживания движения средств и установления криминальной инфраструктуры. Также было объявлено, что дополнительные технические подробности будут опубликованы, как только это не создаст угрозы для расследования.
15 октября Ledger установила операционные требования для авторизованной сети: возвращённые покупателями устройства не могут быть выставлены на повторную продажу, даже если внешне выглядят запечатанными и новыми. Устройства не должны храниться на витринах, их следует держать в подсобных помещениях и передавать покупателю непосредственно в момент продажи. Магазины обязаны незамедлительно сообщать о любых признаках аномалий. Это меры против манипуляций в цепочке поставок, а не исправление прошивки, связанное с уязвимостью Secure Element.
Другие производители также пересмотрели собственные торговые сети. По данным The Block, Trezor объявил о проверках и сокращении числа реселлеров, не сообщая при этом о доказательствах компрометации устройств Trezor в данном инциденте. Этот случай вписывается в более широкую дискуссию: утечка клиентских данных, аналогичная инцидентам, разобранным SpazioCrypto для Trezor и SafePal, несёт принципиально иные риски по сравнению с физической подменой устройства.
Нужно ли менять устройство Ledger?
Получается, что судя по опубликованным данным, оснований для повсеместной замены всех устройств Ledger нет. Первый вопрос касается источника покупки. В первоначальных сообщениях Ledger рекомендовала тем, кто приобрёл устройство у CryptoBilis за предшествующие 90 дней, не настраивать его, если оно ещё не активировано. Тем, кто уже настроил устройство, компания советовала рассмотреть перевод средств на новый безопасный кошелёк с генерацией новой сид-фразы. Копирование старой фразы на новое устройство не устраняет риск, если эта фраза уже была перехвачена.
При наличии потерь компания рекомендовала координировать действия с правоохранительными органами до физического вскрытия устройства: оно может являться вещественным доказательством. Пользователи должны обращаться исключительно по официальным каналам поддержки и никогда не передавать 24 слова предполагаемым техническим специалистам, следователям или посредникам по возврату средств. Нетронутая упаковка и прохождение Genuine Check сами по себе не восстанавливают полную физическую историю кошелька.
Для тех, кто не совершал покупок у CryptoBilis и не наблюдал аномальных признаков, данный случай не является доказательством компрометации собственного устройства. Полезно изучить различные типы атак, описанные в разделе безопасности SpazioCrypto: фишинг, кража сид-фразы, доступ к персональным данным и манипуляции с цепочкой поставок требуют разных мер защиты.
Риск связан с происхождением устройства, а не с национальным рынком
В официальных источниках, изученных по состоянию на 19 октября, нет зафиксированных случаев кражи средств, которые Ledger связывала бы с устройствами, проданными в Италии в рамках данного расследования. Немецкий эпизод показывает, почему проблема касается и европейского рынка, но не доказывает наличия скомпрометированных партий в каждой стране. Верифицированных сообщений, обязывающих итальянских владельцев Ledger отказаться от использования своих кошельков, не поступало.
Практическая рекомендация: сохраняйте данные продавца, избегайте бывших в употреблении или предварительно настроенных устройств и следите за обновлениями исключительно через официальные каналы Ledger. Если выяснится конкретная связь с реселлером или партией, находящейся под следствием, приоритет отдаётся инструкциям производителя, а не частным сообщениям или ссылкам, полученным после объявления об атаке.
Главный вывод
Получается, что по нашей оценке, этот инцидент смещает границу безопасности аппаратных кошельков с внутреннего содержимого чипа на коммерческий путь продукта. Устройство может быть криптографически подлинным и при этом содержать внешний элемент, способный перехватить секретную информацию. Это не означает, что аппаратные кошельки утратили свою ценность. Это означает, что самостоятельное хранение активов нельзя сводить к технической сертификации: оно требует контроля происхождения, проверяемых процедур продажи и оперативного реагирования на признаки вмешательства.
Измеримыми следующими шагами станут публикация независимо верифицируемого технического отчёта, возможная идентификация виновных, итоговая оценка потерь и демонстрация эффективности новых мер в каналах продаж. До тех пор наиболее точная формулировка выглядит так: подтверждённая аппаратная атака при продолжающемся расследовании и незакрытых оценках ущерба, но не универсальная уязвимость кошельков Ledger.