Подготовлено CryptoTotem Research. Данные актуальны на 29 сентября 2026 года.
Об авторах исследования. CryptoTotem.com, информационная платформа о криптопроектах и поставщиках услуг. Это исследование подготовлено CryptoTotem Research для SpazioCrypto на основе строго определённого массива публичной документации. CryptoTotem заявляет об отсутствии платных размещений, партнёрских комиссий и иных коммерческих отношений с провайдерами, включёнными в исследование. Редакция SpazioCrypto верифицировала данные и источники.
Европейская криптокомпания сегодня может приобрести на одной платформе верификацию личности, скрининг санкций, блокчейн-анализ и программное обеспечение для Travel Rule. Однако покупка инструментов KYC и AML для CASP (идентификации клиентов и противодействия отмыванию денег) оставляет открытым более сложный вопрос: способна ли комплаенс-команда восстановить, как именно оценивался конкретный клиент или конкретный перевод, какие внешние сервисы участвовали в оценке и почему результат был одобрен?
CryptoTotem Research изучила выборку из 19 провайдеров комплаенс-решений, связанных с Европейским союзом, кодифицировав семь функций и пять областей публичной информации. Наиболее представленными категориями оказались мониторинг транзакций и блокчейн-анализ: каждую из них описали или задекларировали 12 провайдеров. Travel Rule упоминается у семи. При этом в исходном документальном корпусе подробная информация об экспорте доказательств содержалась лишь у двух провайдеров, а о порядке обработки данных, только у одного.
Эти результаты касаются конкретного набора документов: они не измеряют доли рынка, эффективность продуктов или соответствие нормативным требованиям. Их практическая ценность, показать, где описание продукта перестаёт отвечать на вопросы покупателя и где должны начинаться демонстрация, договор или операционное тестирование.
Для европейских поставщиков услуг в сфере криптоактивов (CASP) это различие имеет значение уже сейчас. Максимальный переходный период, предусмотренный регламентом MiCA, завершился. Приближаются следующие европейские сроки в области противодействия отмыванию денег. Покупатель должен проверить предложенную конфигурацию на соответствие действующим обязательствам и определить, какие изменения потребуются к следующим датам применения.
Европейский регуляторный календарь
Получается, что miCA, европейский регламент о рынках криптоактивов, применяется в общем порядке с 30 декабря 2024 года; правила в отношении токенов, привязанных к активам. Токенов электронных денег вступили в силу раньше. Максимальный переходный период для CASP завершился 1 июля 2026 года. Государства-члены могли его сократить или не применять вовсе (статья 149 MiCA; статья 143). Реальность этого срока подтверждают проверки, инициированные европейскими регуляторами в отношении услуг, которые Binance продолжает предоставлять клиентам из ЕС без лицензии MiCA.
Авторизация по MiCA и антиотмывочная операционная деятельность отвечают на разные вопросы. Авторизация касается права оказывать определённые услуги в сфере криптоактивов, с отдельным порядком для ряда уже поднадзорных посредников (статья 60). Надлежащая проверка клиентов, мониторинг и отчётность остаются непрерывными процессами. Присутствие программного провайдера в настоящем исследовании ничего не говорит о том, авторизован ли сам этот провайдер на оказание регулируемых услуг в сфере криптоактивов (статья 59 MiCA).
Регламент о переводах средств (TFR) вводит отдельный набор информационных обязательств для переводов криптоактивов, также применяемых с 30 декабря 2024 года. Покупатель должен разграничивать обмен данными об отправителе и получателе и блокчейн-анализ рисков: доставка сообщения не означает, что риск перевода был оценён (Регламент (ЕС) 2023/1113, статьи 14, 17 и 40). За пределами Европы та же логика приводит к ещё более жёстким требованиям: в Бразилии, например, Binance будет запрашивать цель и контрагента каждого международного криптоперевода.
Европейский антиотмывочный регламент (AMLR) применяется в общем порядке с 10 июля 2027 года, в том числе к CASP. Европейский орган по противодействию отмыванию денег (AMLA) является надзорным органом Союза, и его дорожная карта существует отдельно от даты применения AMLR. Первая процедура отбора для прямого надзора запланирована на период с июля по декабрь 2027 года, а начало прямого надзора ожидается в 2028 году. Он охватит до 40 финансовых организаций или групп по всему сектору, а не 40 криптокомпаний и не всех CASP (AMLR, статья 90; пояснение AMLA о прямом надзоре).
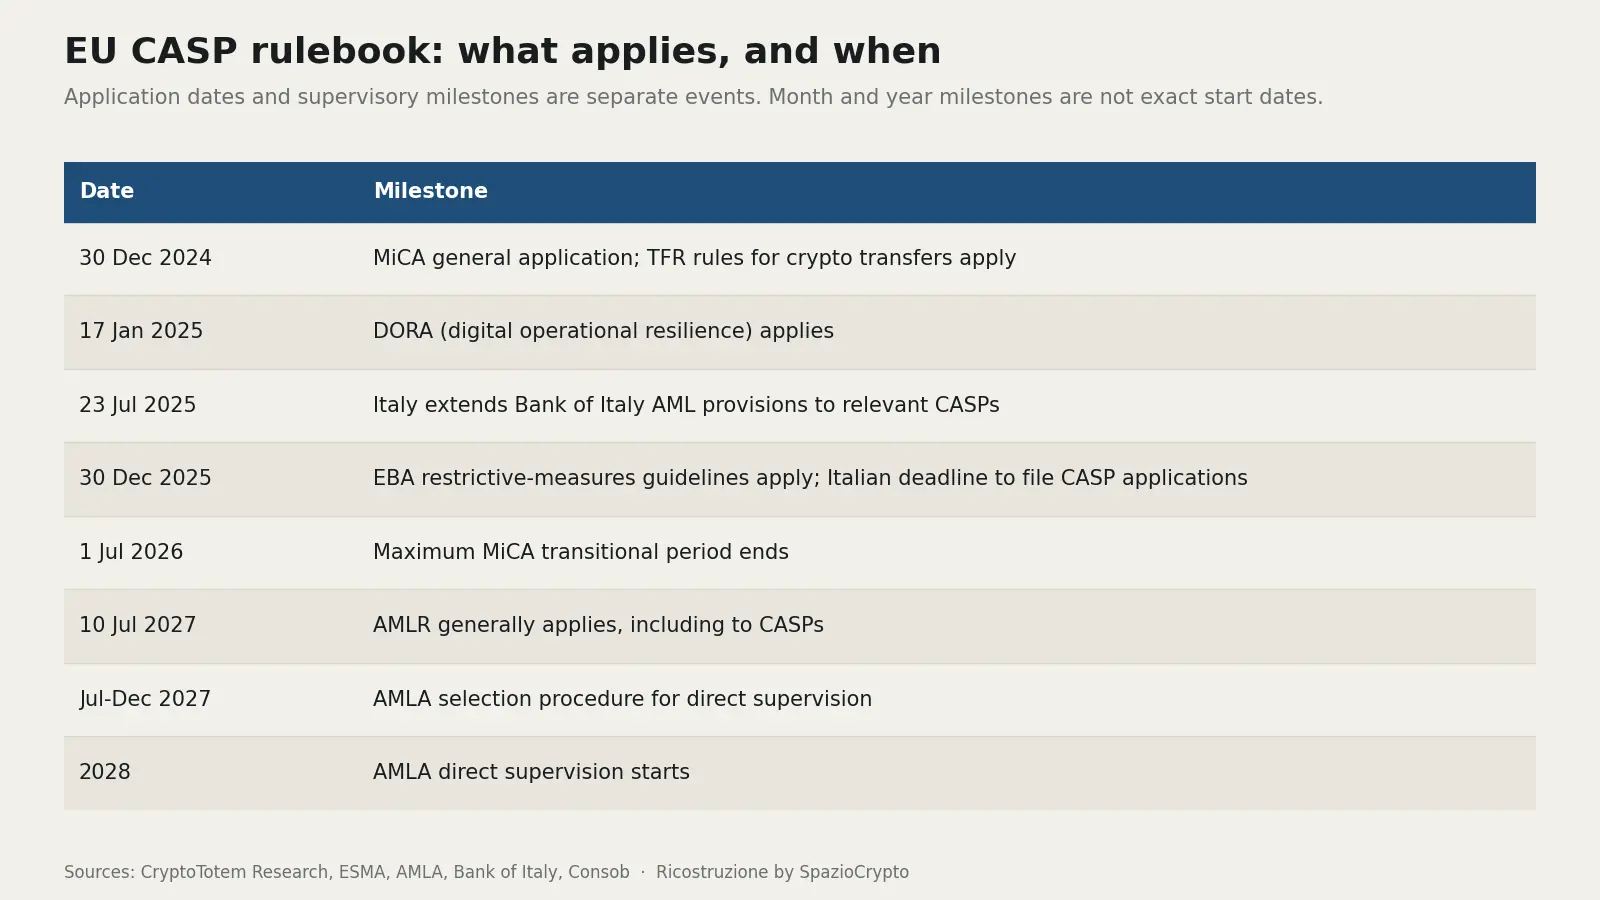
Даты применения и этапы надзора, отдельные события. Этапы, указанные по месяцам или годам, не являются точными датами начала. Источники: CryptoTotem Research, ESMA, AMLA, Банк Италии, Consob.
Для покупателя полезный вопрос звучит так: какие настроенные средства контроля работают в рамках сегодняшних обязательств и кто берёт на себя работу, необходимую для следующего изменения. Пункт в дорожной карте и процесс, протестированный в производственной среде, должны находиться в разных колонках такой оценки.
Что измеряет выборка
Исследование начиналось с 25 кандидатов: семь из первоначального списка CryptoTotem и 18 добавленных в ходе документального анализа. Девятнадцать соответствуют критерию связи с ЕС: один, с европейским клиентским кейсом, упомянутым поимённо; 12, с предложением, явно ориентированным на Европу; шесть, с косвенной связью, подтверждённой через именованную интеграцию. Клиентский кейс является историческим и не свидетельствует о действующем договоре.
Шесть кандидатов были исключены, поскольку изученные документы не подтверждали необходимую связь с европейским рынком. Исключение задаёт границы исследования, но не является оценкой реального присутствия этих компаний в Европе.
Каждый включённый бренд был закодирован по семи функциям: верификация личности; верификация бизнеса (KYB) и конечного бенефициара; скрининг имён и санкционных списков; мониторинг транзакций и управление делами; блокчейн-анализ; сервисы Travel Rule; оркестрация рабочих процессов. Один поставщик может присутствовать в нескольких категориях. Знаменатель остаётся равным 19, поэтому суммарный процент превышает 100.
Кодировка разграничивает: собственный продукт с операционным описанием, явную реализацию через партнёра, декларацию с минимумом деталей и неизвестный статус. «Собственный бренд» не означает владения каждой из задействованных баз данных. Ни одна функция не была закодирована как подтверждённо отсутствующая: нераскрытые случаи помечены как неизвестные.
Речь идёт об обоснованной документальной выборке, а не о полной переписи рынка. Она не включает сравнительного тестирования продуктов и не является систематическим изучением всей документации каждого поставщика. Под европейским периметром понимаются 27 государств-членов ЕС: регистрация за пределами Евросоюза не исключает компанию автоматически, а европейские нормы не распространяются автоматически на каждую страну Европейского экономического пространства.
Функции поставщиков и подтверждающие данные
Мониторинг транзакций и блокчейн-анализ присутствуют в 12 из 19 профилей каждый, что составляет 63,2%, согласно данным CryptoTotem Research по состоянию на 29 сентября 2026 года. Скрининг имён и санкций зафиксирован в десяти профилях, верификация личности в восьми, Travel Rule и оркестрация по семь каждая, верификация бизнеса и конечных бенефициаров в пяти.
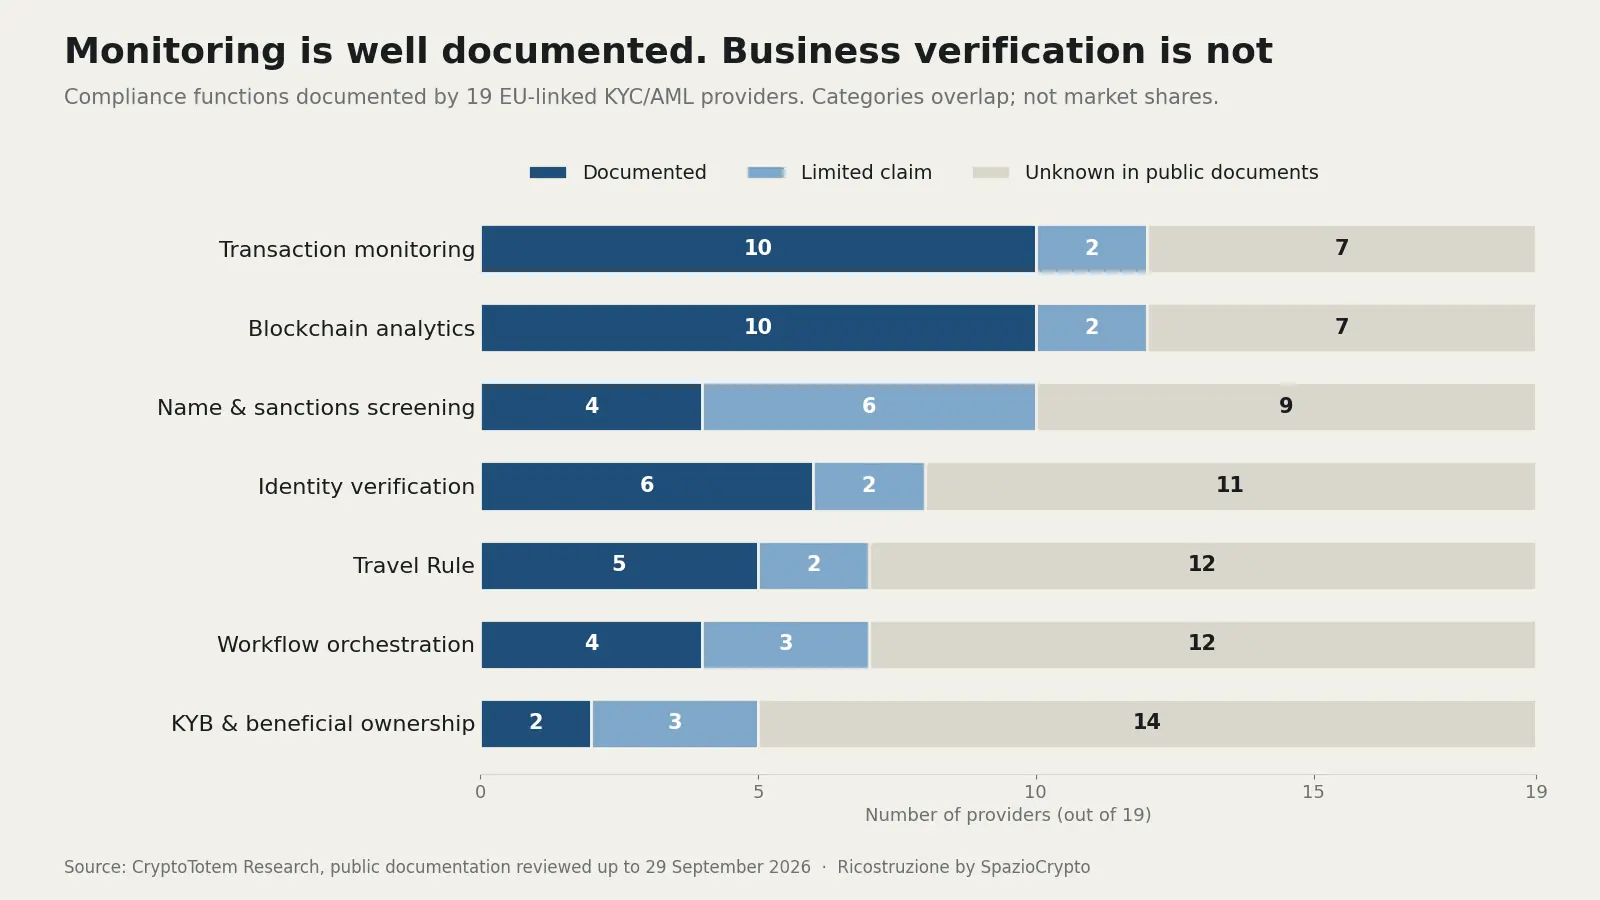
Задокументированные compliance-функции 19 поставщиков KYC/AML, ориентированных на европейских CASP. Категории пересекаются и не отражают доли рынка; «неизвестно» означает, что данные не найдены в публичной документации, а не подтверждённое отсутствие. Источник: CryptoTotem Research, публичная документация, изученная по 29 сентября 2026 года.
График разграничивает операционные описания и менее детальные декларации, а также включает четыре уточнения кодировки, выявленные в ходе повторной проверки. Итоговые суммарные показатели не изменились.
Концентрация записей в категориях мониторинга и блокчейн-анализа соответствует составу выборки, но не доказывает, что эти категории доминируют на всём европейском рынке. Аналогично, пять записей по KYB не свидетельствуют о коммерческой слабости верификации бизнеса: ячейка «неизвестно» может отражать неполноту поиска, а не реальное отсутствие продукта.
Три профиля описывают или декларируют все семь функций. Это повод проверить, как компоненты сочетаются между собой, а не доказательство того, что три платформы способны заменить полноценную операционную модель compliance. Одинаковая итоговая цифра может складываться из подробного операционного потока, партнёрской интеграции и краткой декларации о продукте.
Это важно при сравнении внешне схожих списков функциональности. Верификация личности отвечает на вопрос, кто такой конкретный человек; KYB и анализ конечного бенефициара исследуют компанию и тех, кто ею владеет или управляет. Скрининг имён и скрининг блокчейн-адресов работают с разными объектами и разными доказательствами, что наглядно демонстрирует случай санкционных кошельков, связанных с Ираном и использовавших USDT. Обмен сообщениями по Travel Rule перемещает информацию между участниками. Единственная зелёная галочка с пометкой «AML» стирает все эти различия ещё до того, как сделка реально начата.
Что на самом деле покрывают партнёрства между поставщиками
Упомянутая интеграция может служить ценным свидетельством, но сама по себе не показывает, кто управляет всем потоком и кто подписывает договор с клиентом.
Показательный пример: объявление о партнёрстве Sardine и Notabene в сентябре 2026 года описывает интеграцию функций Travel Rule и авторизации транзакций Notabene в платформу Sardine. Направление интеграции принципиально: объявление нельзя интерпретировать как самостоятельное предоставление Notabene всех компонентов верификации личности или бизнеса в рамках совместного предложения. В матрице эти функции отмечены как партнёрские реализации (совместное предложение, описанное Notabene).
Зависимости от данных также заслуживают отдельного поля. Документация по скринингу Sumsub описывает поток, использующий сторонние AML-данные: по умолчанию в качестве поставщика указан ComplyAdvantage. В стандартной конфигурации совпадения обрабатываются алгоритмами как ComplyAdvantage, так и Sumsub, а другие поставщики доступны через интеграции с собственным ключом (bring-your-own-key). Уточнённая кодировка фиксирует описанный продукт отдельно от этих зависимостей, иначе единый ярлык смешал бы владение продуктом с владением исходными данными (настройка скрининга Sumsub).
Практический вывод для закупок конкретен: необходимо выяснить, кто поставляет каждый входящий массив данных, что происходит при его недоступности и как его изменение попадает в контрольные процедуры покупателя. Логотип партнёра на эти вопросы не отвечает. Количество поддерживаемых активов в продукте для обмена сообщениями не доказывает охват его данных о блокчейн-рисках. Тема зависимостей от внешних поставщиков, кстати, та же, что европейские регуляторы поднимают применительно к использованию неевропейских ИИ в финансах ЕС.
Как более детальная документация изменила четыре классификации
Получается, что повторная проверка выявила для Sumsub более подробную операционную документацию (по сравнению с первоначально изученным источником) по потокам верификации личности без документов и верификации бизнеса. Оба перешли из статуса «декларация с минимумом деталей» в «документально подтверждённый собственный продукт». Ячейка скрининга также была обновлена с сохранением явного указания на зависимость от внешних данных (поток верификации личности; поток верификации бизнеса).
Четвёртое уточнение касается API обработки транзакций ComplyAdvantage, который описывает настраиваемое выполнение скрининга и мониторинга, а также результаты транзакций. Этого достаточно для кода «документально подтверждённая оркестрация» в рамках указанного периметра, но не для оркестрации, охватывающей любую систему онбординга или сторонних участников (API обработки транзакций).
Эти изменения обнажают одно из ограничений документального исследования: результаты зависят от того, что было найдено и насколько внимательно это изучалось. Изменения зафиксированы, а не молча перезаписаны, и представляют собой точечное улучшение, а не независимую проверку с вторым кодировщиком и не технический аудит сопоставимой глубины по всем 19 провайдерам.
Итоговые цифры по категориям по-прежнему полезны как карта данного корпуса, но не должны превращаться в рейтинг. Прежде чем использовать отдельную ячейку таблицы для выбора поставщика, покупатель должен запросить актуальную документацию и протестировать тот поток, который он намерен использовать.
Что остаётся без ответа в публичных материалах
Первичный анализ охватывал пять полей по заданной сетке: неизвестно, частично или в общих чертах, детально на операционном уровне. Детальная информация по охвату присутствует у 4 из 19 провайдеров; по именованным зависимостям, единицам ценообразования и экспорту доказательств, согласно данным исследования, у трёх, двух и одного провайдера соответственно.
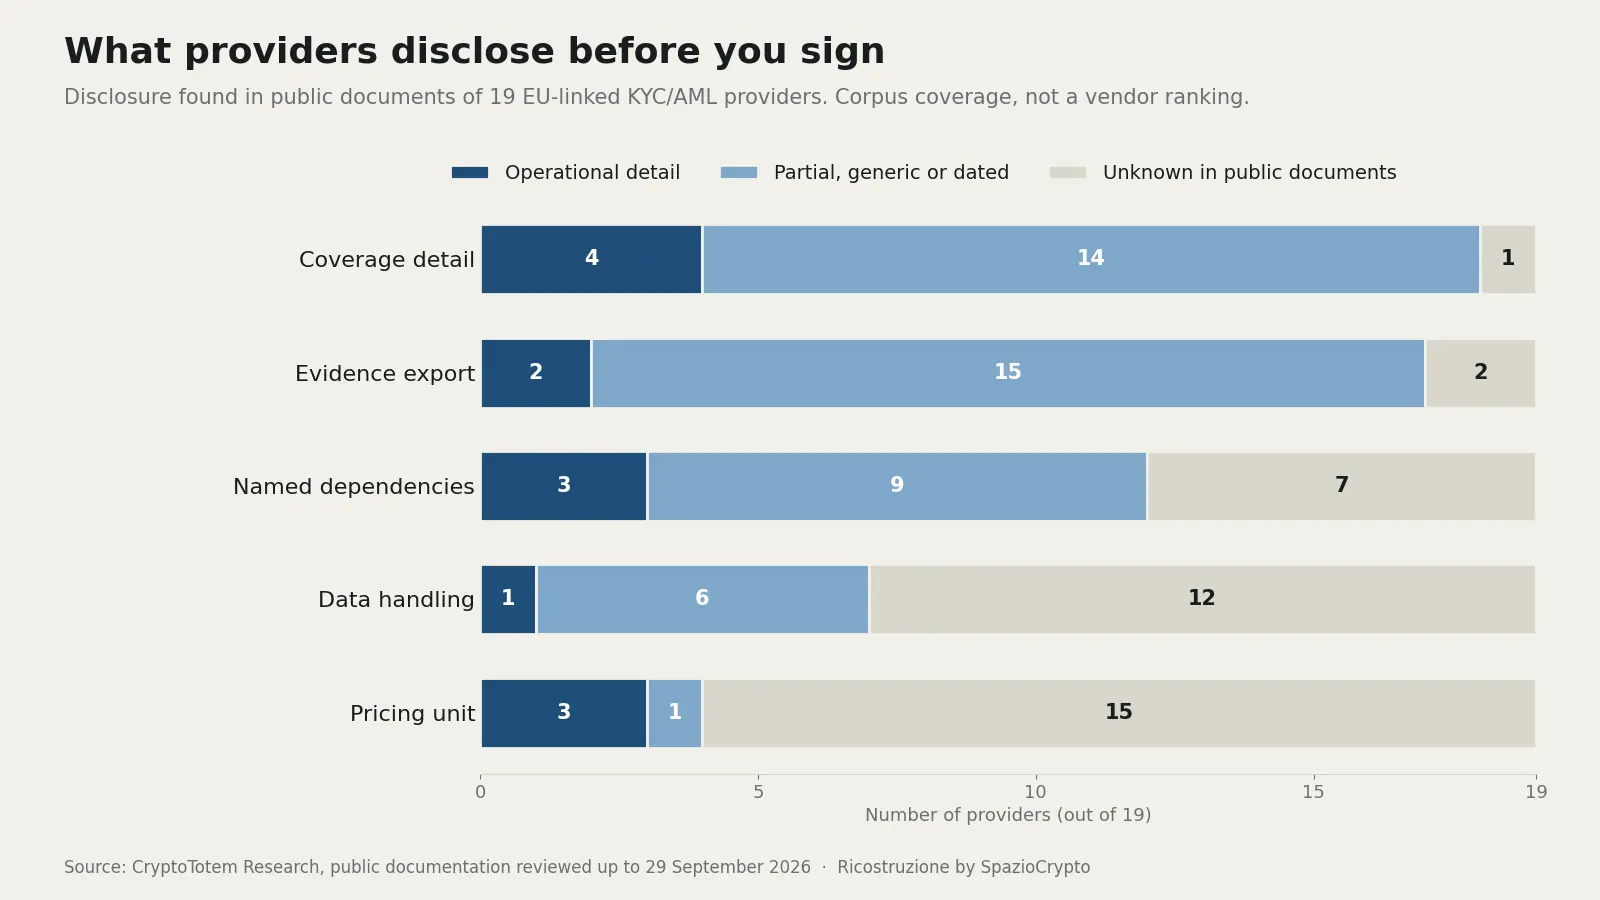
Сведения, найденные в публичной документации тех же 19 провайдеров, по темам охвата, экспорта доказательств, сторонних зависимостей, обработки данных и единицы ценообразования. Это измерение прозрачности публичных документов, а не рейтинг провайдеров.
График сохраняет исходный корпус: последующая точечная верификация функций не обновляла системно эти пять полей по каждому провайдеру. Низкие числа не доказывают, что у остальных компаний нет контрактов, экспортов или механизмов защиты конфиденциальности. Часть информации может находиться в документах за пределами корпуса, предоставляться по запросу или зависеть от согласованной конфигурации. Итог таков: исследовательская группа не смогла разрешить эти вопросы с помощью материалов, закодированных на данном этапе.
Даже детальная информация имеет свои пределы. Публичная цена за проверку может не включать повторные проверки, ручную работу, гарантированные минимумы и дополнительные модули. Страница о конфиденциальности не заменяет анализа договорной стороны, конфигурации или потока данных. Пример отчёта показывает, как представлены доказательства, но не подтверждает, что прошлые решения останутся воспроизводимыми после изменения конфигурации.
Покупатель может использовать эти неизвестные для формулировки запросов: образец экспорта по реальному кейсу, описание применимого сервиса, перечень зависимостей и прайс-лист для предложенной конфигурации, которые следует хранить вместе с допущениями, при которых проводилась демонстрация.
Что это означает для CASP в Италии
Получается, что италия наглядно показывает разницу между получением лицензии и непрерывным контролем. Согласно законодательному декрету 129/2024, приведшему национальное законодательство в соответствие с MiCA, Италия назначила Consob и Банк Италии компетентными органами по авторизации CASP: лицензию выдаёт Consob в координации с Банком Италии по вопросам его компетенции (страница CASP на сайте Банка Италии). До введения MiCA операторы виртуальных валют (VASP) вносились в реестр OAM (Organismo Agenti e Mediatori).
Национальный переходный режим, продлённый декретом-законом 95/2025, позволял VASP, внесённым в реестр OAM по состоянию на 27 декабря 2024 года, продолжать работу при условии подачи заявки на авторизацию в качестве CASP, в Италии или другом государстве-члене ЕС, до 30 декабря 2025 года, и до получения или отказа в авторизации, но не позднее 30 июня 2026 года (совместное уведомление Consob и Банка Италии от 2 июля 2025 года). По завершении переходного периода совместный пресс-релиз от 30 июня 2026 года зафиксировал в Италии 9 авторизованных субъектов: 8 CASP, получивших лицензию Consob в тесном взаимодействии с Банком Италии, а также один уведомлённый банковский посредник. Те, кто не получил авторизацию хотя бы в одной стране ЕС, были обязаны прекратить деятельность, ограничившись упорядоченным закрытием отношений с соблюдением требований по противодействию отмыванию денег (совместный пресс-релиз от 30 июня 2026 года). В сфере надзора Consob продолжает активно бороться с нелицензированными операторами, что подтверждают заблокированные криптосайты последних лет.
Требования ПОД/ФТ идут параллельным треком. FAQ Банка Италии для CASP описывают, как постановление от 23 июля 2025 года распространило на CASP положения о надлежащей проверке клиентов, организации и контроле. Для итальянской компании практическая проверка должна связывать конфигурацию продукта с применимыми национальными процедурами ПОД/ФТ, а не только с европейской базой (FAQ CASP Банка Италии).
Статья 73 MiCA устанавливает, что CASP, передающие функции на аутсорсинг, сохраняют полную ответственность по всем своим обязательствам, и регулирует ресурсы, доступ к информации и письменные соглашения, необходимые для надзора за переданными функциями (статья 73 MiCA). Покупатель должен уметь называть собственных лиц, принимающих решения, наряду с провайдерами. Кто урегулирует совпадение при скрининге? Кто утверждает изменение политики? Кто проверяет, что ожидаемые транзакции поступили в мониторинг и обработаны по предусмотренным правилам? Эта ответственность должна сохраняться при смене персонала и смене провайдера.
Ошибки конфигурации способны оставить транзакции под неполным мониторингом, что показывает соглашение о мировой сделке между Центральным банком Ирландии и Coinbase Europe. Центральный банк выявил около 30 миллионов транзакций за период с 23 апреля 2021 года по 29 апреля 2022 года, что составляет примерно 31% транзакций Coinbase Europe за тот период, которые не были обработаны соответствующими правилами мониторинга из-за ошибок конфигурации. Итоговый штраф составил 21 464 734 евро, а число поданных в итоге сообщений о подозрительных операциях, по данным пресс-релиза Центрального банка Ирландии, достигло 2 708. Цифра около 176 миллиардов евро описывает стоимость затронутых транзакций, а не вывод о том, что эти средства являлись преступными доходами. Кейс демонстрирует необходимость валидации конфигурации и охвата мониторинга; это не оценка провайдеров данного исследования (уведомление Центрального банка Ирландии, параграфы 14 и 18).
Что спросить до демонстрации провайдера
Приведённые ниже запросы переводят исследование в плоскость практической проверки. Это предлагаемые сценарии закупочного тестирования, а не полный юридический чеклист. Те, кто формирует первоначальный список кандидатов, могут воспользоваться руководством CryptoTotem по поставщикам KYC и AML, чтобы определить категории провайдеров, а затем применить эти проверки к планируемой конфигурации. Руководство является отдельным навигационным ресурсом, а не набором данных исследования.
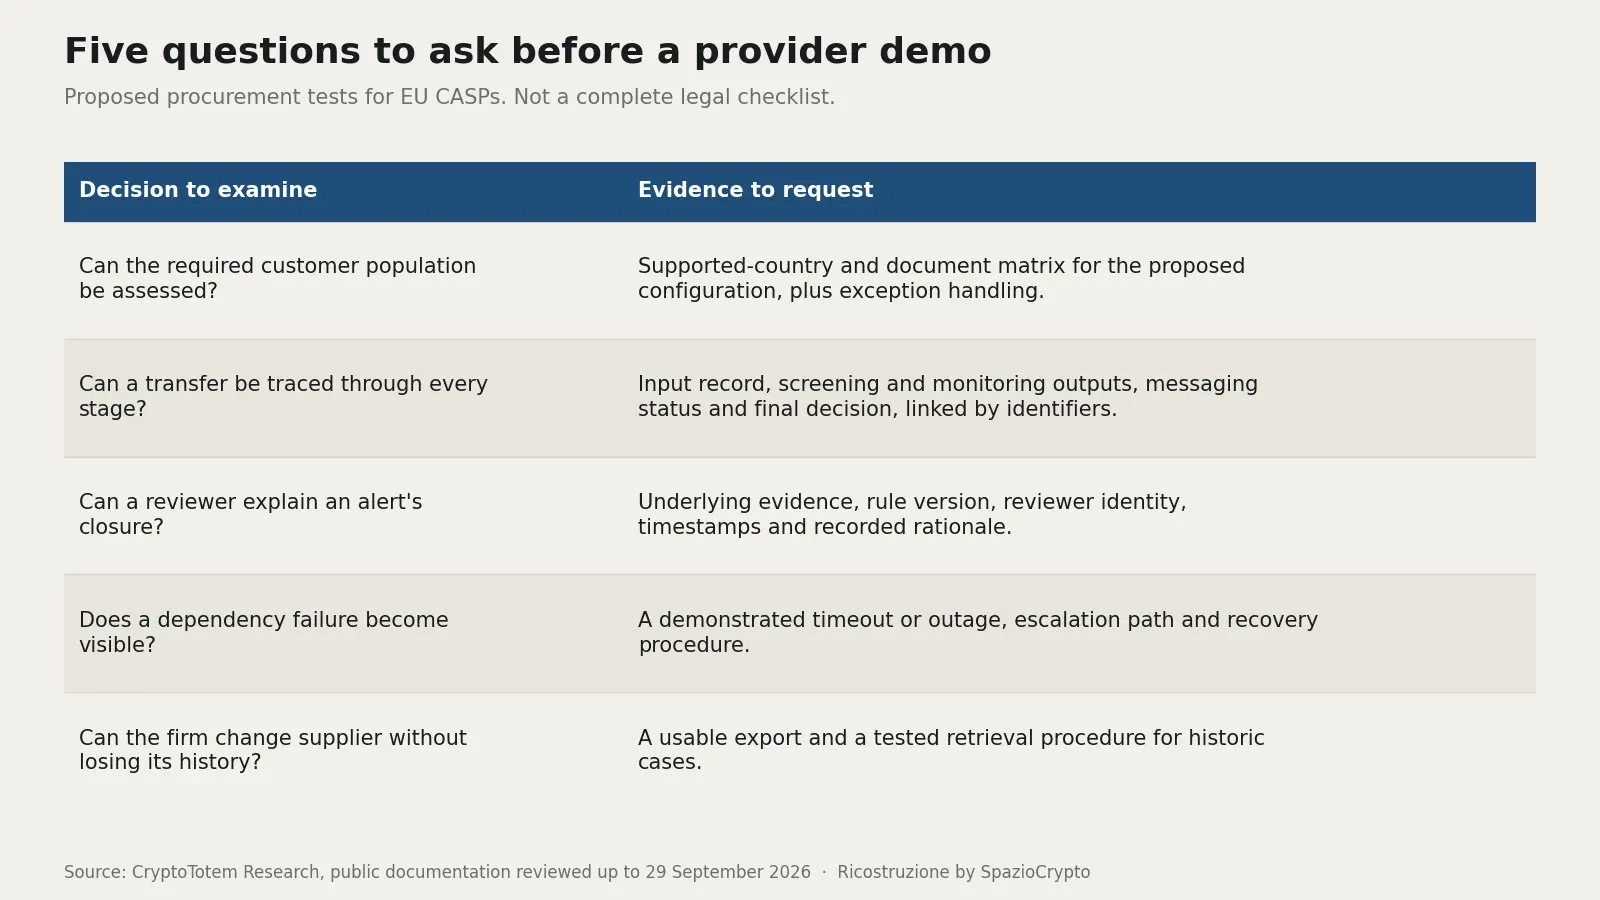
Простая демонстрация способна раскрыть больше, чем долгий обход функциональных возможностей. Поставщику предлагается гипотетический корпоративный клиент с неурегулированным расхождением в структуре собственности; затем вводятся скрининговый алерт и перевод с неполными данными о контрагенте. Команду просят показать, где процесс останавливается, кто разрешает каждую проблему и что содержится в итоговом досье. Это иллюстративные тестовые условия, а не результаты в отношении конкретного поставщика.
Операционная непрерывность, часть того же разговора. Регламент DORA об операционной цифровой устойчивости применяется с 17 января 2025 года и охватывает ИТ-риски, включая зависимость от третьих сторон, для субъектов в его периметре. Практическая проверка должна включать сценарии прерывания обслуживания и восстановления: коммерческое заявление об устойчивости не заменяет результатов реального теста (подробнее см. страницу ESMA о DORA).
Наиболее надёжный шаг, документированное моделирование собственного процесса. Исследование указывает, где задавать более точные вопросы; ответы должны исходить из конфигурации, доказательств и зон ответственности, которые реально поддержат деятельность в Европе.
Методология и прозрачность
Вспомогательные материалы содержат выборку, источники на уровне отдельных ячеек, определения кодирования, четыре целевых пересмотра функций и данные графиков. График публичной информации использует исходный корпус; счётчики функций применяют редакцию 2. Заявления поставщиков остаются заявлениями поставщиков: сравнительное тестирование производительности и независимая юридическая экспертиза не проводились.
CryptoTotem является информационной платформой о криптопроектах и поставщиках услуг. Данное исследование подготовлено для SpazioCrypto. CryptoTotem заявляет об отсутствии платных размещений, партнёрских комиссий или иных коммерческих отношений с включёнными поставщиками. Исследование не рекомендует ни одного поставщика и не подтверждает соответствие требованиям; нормативная часть ограничена указанными источниками и периметром.
Приложение: матрица функций поставщиков
Матрица фиксирует доказательства, найденные в изученных документах по всем 19 включённым поставщикам. Она не ранжирует качество или производительность: каждая ячейка отражает найденную публичную документацию, а не возможности поставщика.
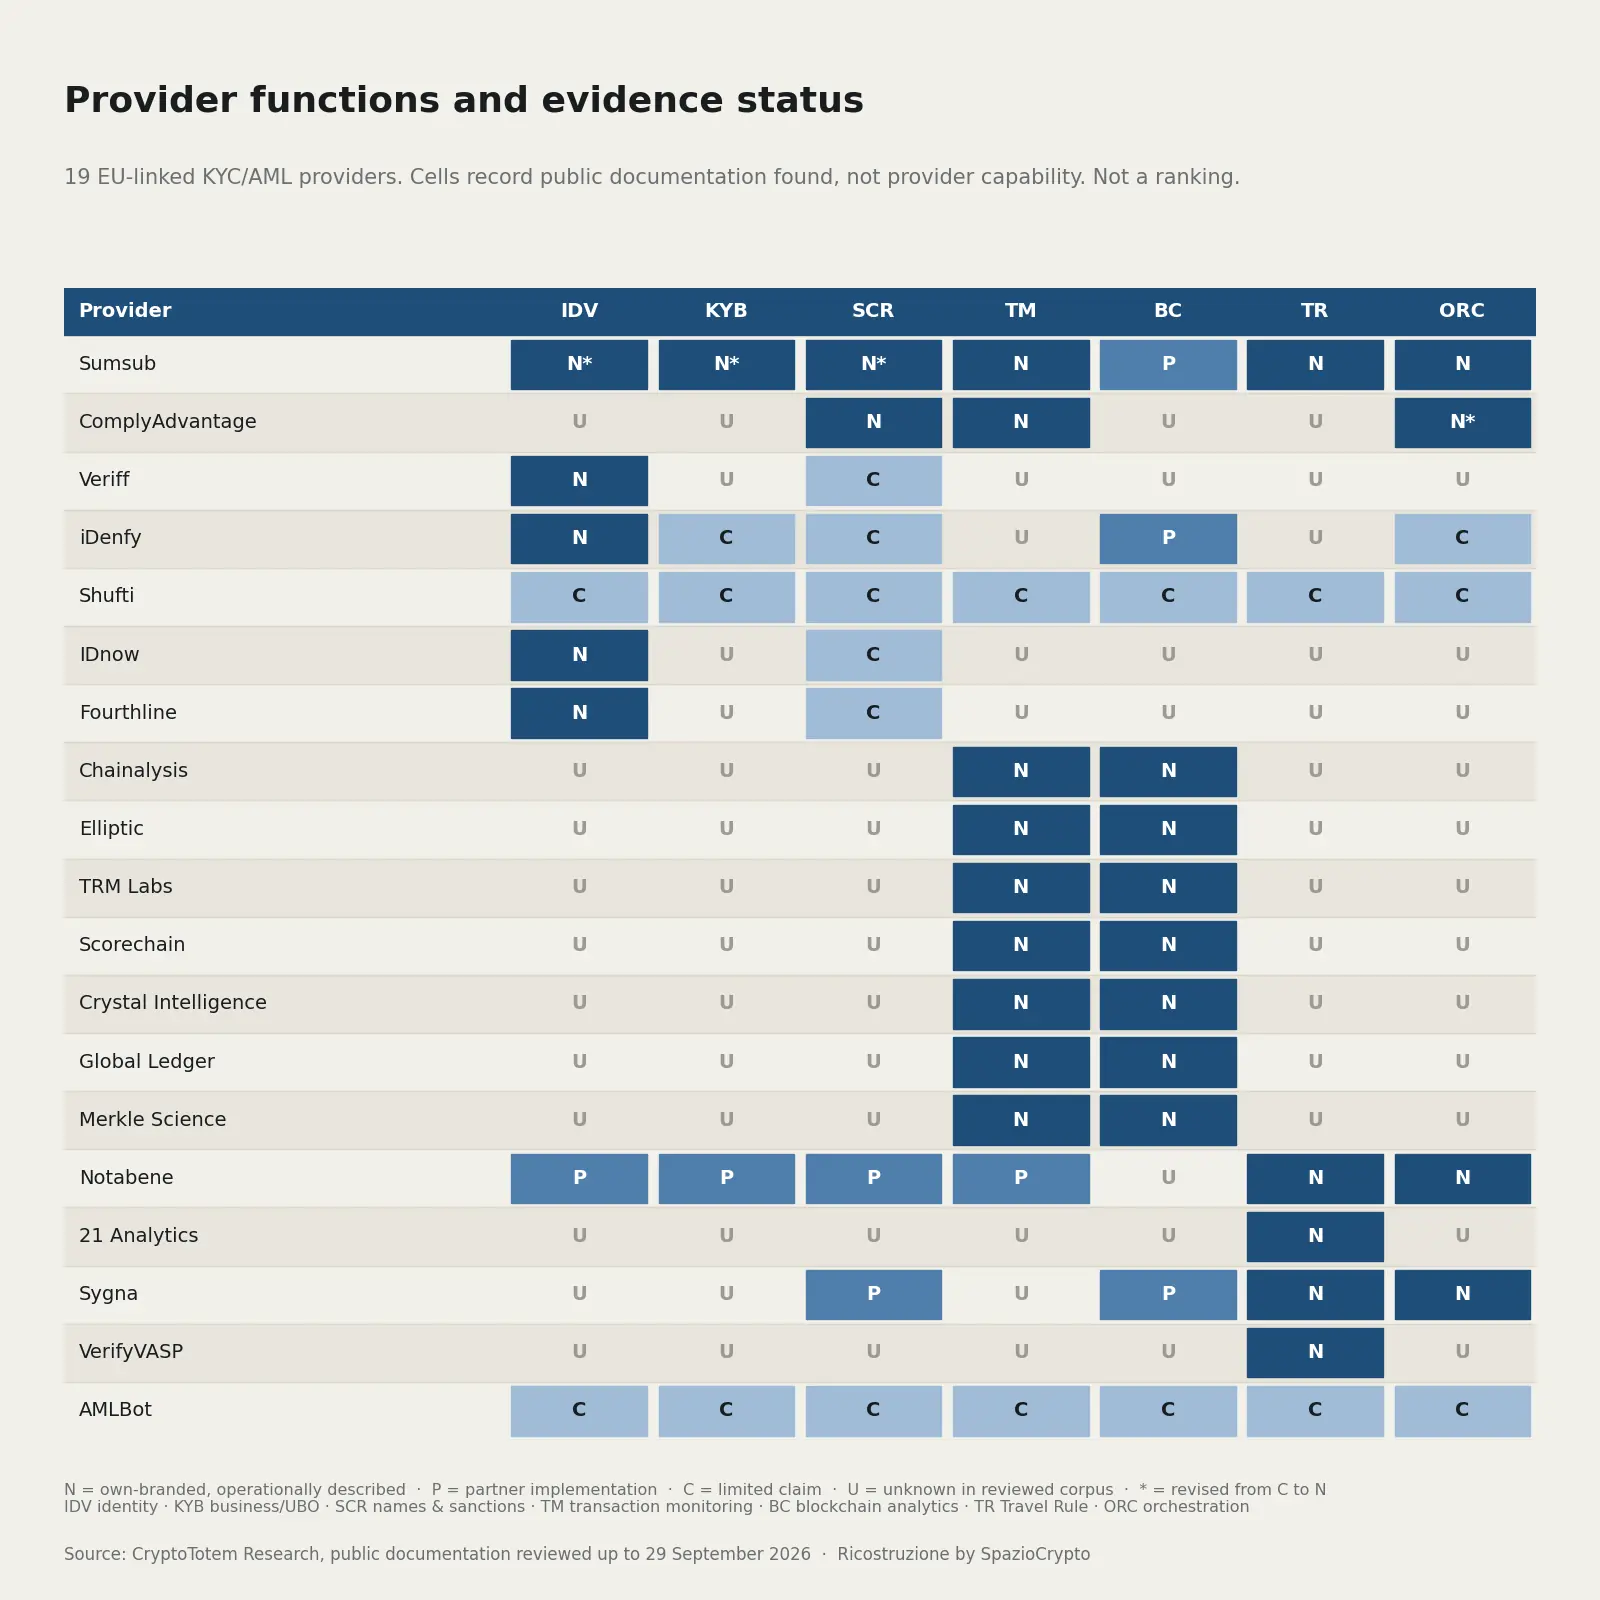
Кодирование функций, редакция 2. Звёздочки обозначают четыре целевых пересмотра; остальные коды соответствуют исходному корпусу. Источник: CryptoTotem Research, данные актуальны на 29 сентября 2026 года.
IDV = верификация личности; KYB = проверка юридических лиц и бенефициарных владельцев; SCR = скрининг по именам и санкционным спискам; TM = мониторинг транзакций и управление делами; BC = блокчейн-аналитика; TR = Travel Rule; ORC = оркестрация потоков. N = продукт под собственной торговой маркой, описанный в операционном ключе; P = явная реализация через партнёра или совместное предложение; C = заявление с минимальными подробностями; U = неизвестно в рассмотренном корпусе. Ни одна функция не закодирована как подтверждённо отсутствующая. N не подразумевает владения всеми вышестоящими данными. Ячейки P для Notabene относятся к совместному предложению с Sardine: договорной периметр и доступность подлежат подтверждению.