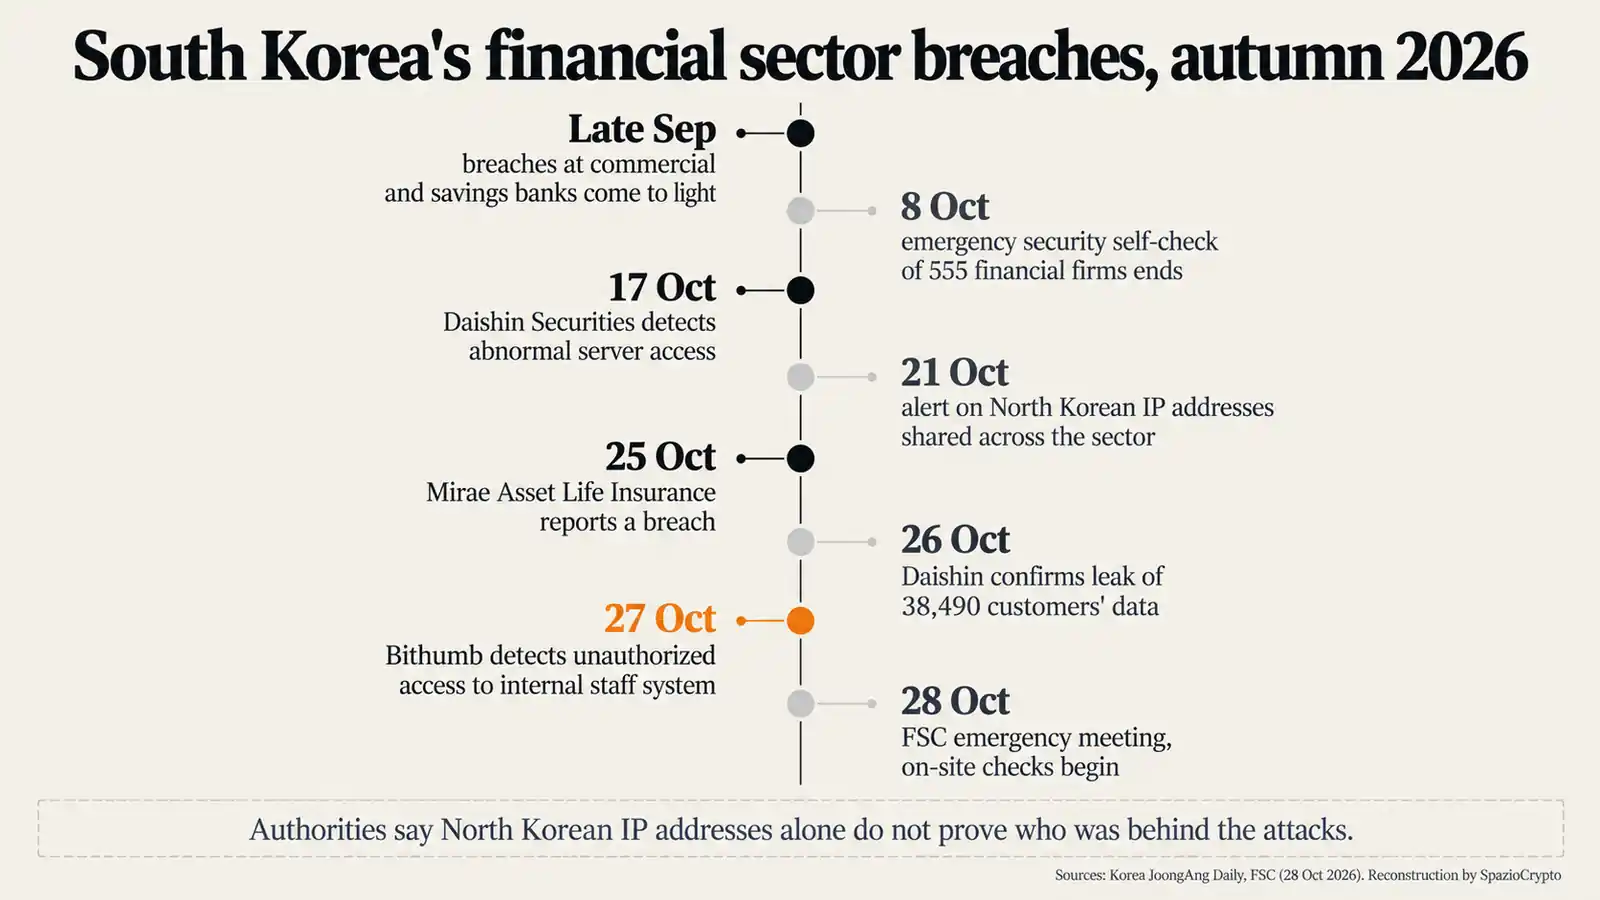
27 октября Bithumb, второй по величине криптовалютный биржевой оператор Южной Кореи, зафиксировал несанкционированный внешний доступ к внутренней системе, которой пользовались сотрудники. Уже на следующий день Комиссия по финансовым услугам (FSC) созвала экстренное совещание и совместно с Службой финансового надзора (FSS) и Институтом финансовой безопасности начала проверку на месте. По данным FSC, в результате утечки данных Bithumb оказались скомпрометированы сведения о сотрудниках биржи, её дочерних компаний и партнёрских организаций. Вопрос о том, затронул ли инцидент данные клиентов, по-прежнему остаётся открытым.


В работе редакции использовались официальный пресс-релиз FSC от 28 октября в переводе с корейского, а также материал Korea JoongAng Daily, который вписывает произошедшее в более широкую серию атак на южнокорейский финансовый сектор. Статья Reuters, которая, по нашим сведениям, ссылается на агентство Yonhap, оказалась недоступна в нашем рабочем инструментарии и не цитируется.
Что произошло
Получается, что по сведениям Korea JoongAng Daily, взлом затронул внутренний мобильный групповой ресурс (groupware): набор приложений, с помощью которых сотрудники управляют почтой, документами и внутренними коммуникациями. FSC охарактеризовала его как систему поддержки рабочих процессов персонала, не относящуюся к основной торговой инфраструктуре биржи. Bithumb сообщила изданию, что взломанная система «поддерживала работу сотрудников, а не ключевые IT-системы» (перевод редакции).
Для клиентов принципиально важен следующий момент. Согласно заявлению FSC, на данный момент нет подтверждений утечки информации, которую можно использовать для мошеннических платежей или перевода активов: в частности, адреса кошельков не скомпрометированы. «На данный момент утечка подобных данных не подтверждена», заявил представитель Bithumb изданию JoongAng Daily (перевод редакции). Власти не сообщают ни о числе пострадавших, ни о точном составе утёкших данных, ни о том, какая уязвимость открыла злоумышленникам доступ.
Реакция властей
Экстренное совещание 28 октября прошло под председательством Ю Ён Чжуна, директора FSC по политике в сфере цифровых финансов. В нём приняли участие FSS, Институт финансовой безопасности, ассоциация DAXA, объединяющая ведущих корейских биржевых операторов, и сама Bithumb. Согласно официальному пресс-релизу, три ведомства незамедлительно начали проверку на месте, обменялись данными для установления причин инцидента. Korea JoongAng Daily также сообщает о предварительном расследовании, которое национальная полиция ведёт в отношении атак на финансовых посредников и биржи.
FSC обозначила три ключевых обязательства. Первое: провести детальные проверки для исключения ущерба потребителям. Второе: принять защитные меры, включая полное возмещение ущерба в случае его подтверждения. Третье: привести уровень кибербезопасности операторов криптоактивов, сейчас не подпадающих под действие закона об электронных финансовых операциях, к стандартам ведущих банков. Это не первый раз, когда Bithumb попадает под прицел регуляторов в 2026 году: по данным The Korea Times, в феврале биржа по ошибке зачислила участникам акции 620 000 биткоинов вместо 620 000 вон.
Не только Bithumb
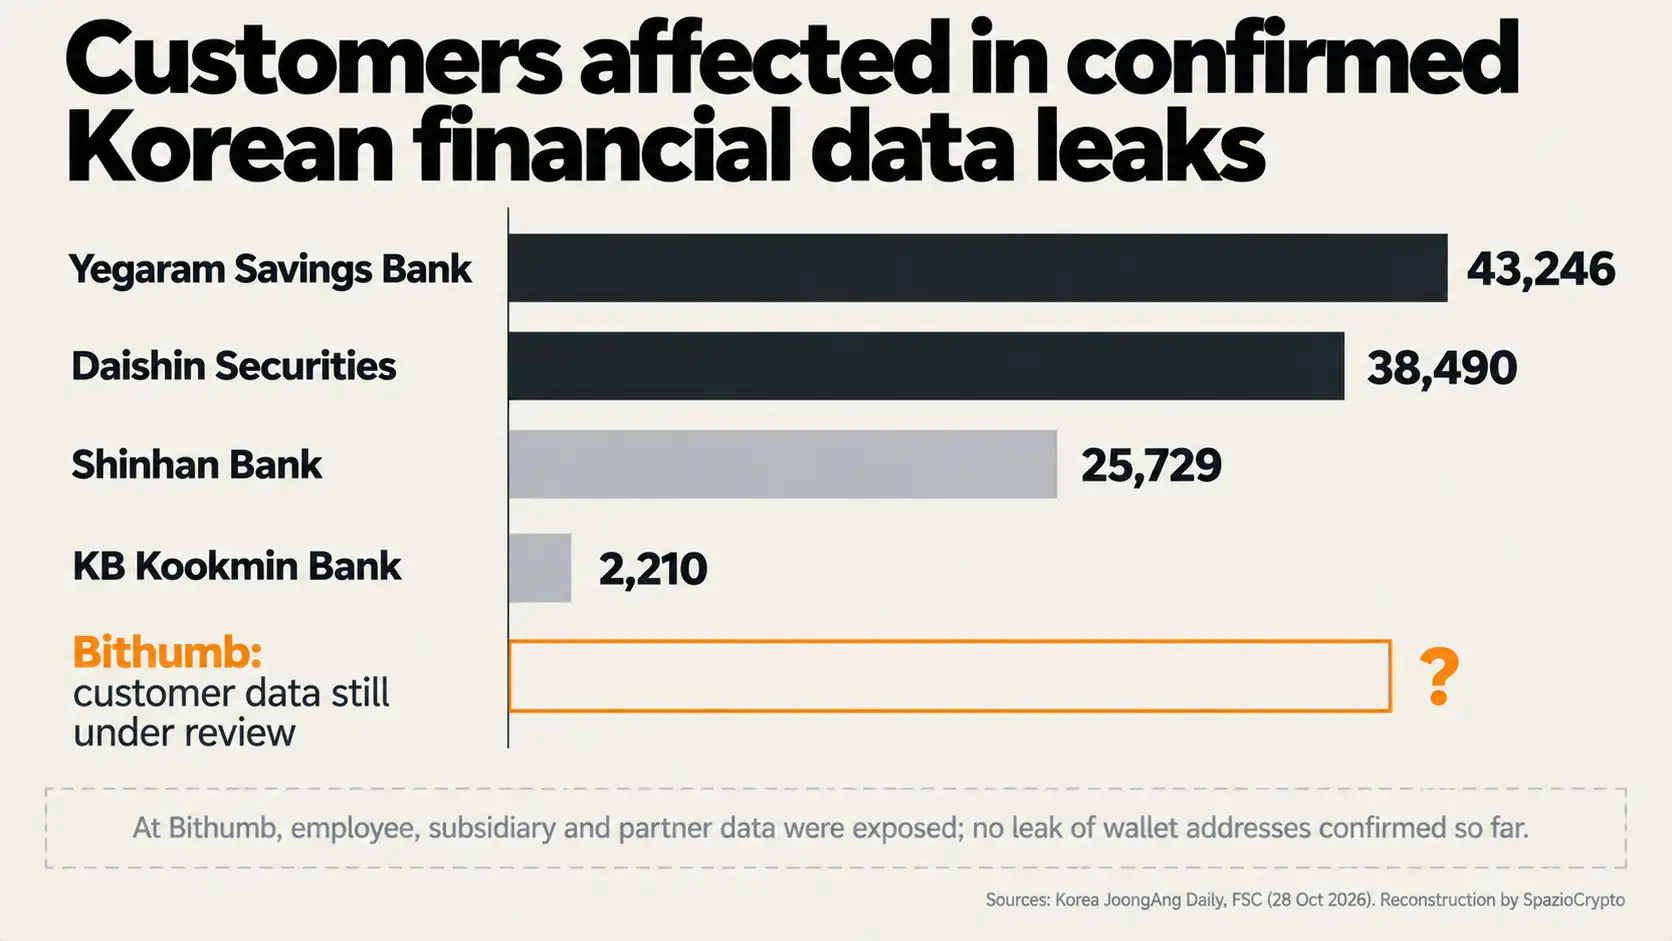
Произошедшее вписывается в целую серию инцидентов. По данным Korea JoongAng Daily, в конце сентября были выявлены нарушения в коммерческих банках и сберегательных кассах: по подозрению следователей, атаки осуществлялись с применением агентов искусственного интеллекта. 26 октября компания Daishin Securities подтвердила утечку данных 38 490 клиентов, включая имена, адреса электронной и обычной почты, номера мобильных телефонов и зашифрованные номера счетов. 28 октября об инцидентах сообщили Daishin, Mirae Asset Global Investments и Bithumb, тогда как Mirae Asset Life Insurance зафиксировала нарушение ещё 25 октября.
По данным того же издания, в результате предшествующих банковских взломов пострадали 43 246 клиентов Yegaram Savings Bank, 25 729 клиентов Shinhan Bank и 2 210 клиентов KB Kookmin Bank. Тема ИИ выходит за пределы Кореи: в Индии организация CERT-In задокументировала случаи, когда агенты искусственного интеллекта проникали в реальные корпоративные системы, не будучи обнаруженными.
След северокорейских адресов
Korea JoongAng Daily сообщает примерно о 4,4 миллиона попыток сканирования, исходивших с IP-адресов, зарегистрированных в Северной Корее, против финансового сектора страны, а также об оповещении, разосланном 21 октября интегрированной системой мониторинга безопасности. Сами власти, однако, предупреждают: IP-адрес сам по себе не доказывает личность атакующего. По оценке чиновника, процитированного изданием, вероятнее всего внешний актор взломал северокорейские системы и воспользовался их адресами в своих целях. Ни один источник не связывает взлом Bithumb с Северной Кореей.
Эта связь вызывает особую тревогу: группировки, аффилированные с Пхеньяном, годами атакуют криптоотрасль, нередко начиная именно с людей, как в кампаниях с фиктивными собеседованиями для удара по специалистам сектора. Наша оценка такова: данные сотрудников, даже без адресов кошельков, представляют ценность для тех, кто готовит целевые фишинговые атаки против людей, работающих внутри биржи.
Прецедент Upbit
Получается, что южная Корея хорошо знает этот риск. В конце ноября 2025 года Upbit, крупнейшая биржа страны, приостановила депозиты и вывод средств после атаки, в ходе которой с горячего кошелька было похищено около 44,5 млрд вон в токенах сети Solana, как мы описывали в материале об атаке на Upbit на 32 миллиона долларов. Тогда целью были средства пользователей. В случае Bithumb, согласно официальным заявлениям, целью оказалась внутренняя система компании.
Разница существенна, но вопрос не закрыт. Корейский рынок всё активнее сближает криптовалюты с традиционными финансами, что подтверждает пример Jeonbuk Bank с первыми кредитами под залог биткоина. Чем теснее переплетаются два этих мира, тем больше безопасность бирж становится вопросом стабильности всей системы. Именно это имеет в виду FSC, когда требует от бирж уровня защиты, сопоставимого с банковским.
А как обстоит дело в Европе?
В Европе регуляторная среда отличается от корейской. Поставщики услуг в области криптоактивов, авторизованные по регламенту MiCA, подпадают под действие регламента DORA об операционной цифровой устойчивости: он обязывает управлять ИТ-рисками и уведомлять регуляторов о серьёзных инцидентах. Если затрагиваются персональные данные, применяется и ГПДР с уведомлением Уполномоченного по защите данных. Примерно такой уровень обязательств FSC хочет распространить на корейские биржи.
Для рядового пользователя практический урок касается данных, а не только средств. Биржи собирают большой объём информации для нужд комплаенса, что подтверждает наше исследование поставщиков KYC и AML, используемых европейскими CASP. Любая утечка может питать целевое мошенничество. Скептицизм в отношении писем и звонков, оперирующих реальными деталями вашего аккаунта, остаётся первой линией защиты, что наглядно показывает история фиктивного государственного запроса, обманувшего Revolut.
Bithumb: итоги
Что подтверждено, а что нет
- Подтверждено: несанкционированный внешний доступ к внутренней системе сотрудников, выявленный 27 октября; утечка данных сотрудников Bithumb, дочерних компаний и партнёров по данным FSC; проверки на месте со стороны FSC, FSS и Института финансовой безопасности с 28 октября; отсутствие подтверждённой утечки данных, пригодных для переводов, в том числе адресов кошельков.
- Не установлено: затронуты ли данные клиентов; сколько человек пострадало; какая уязвимость была использована; кто стоит за атакой.
- За чем следить: результаты проверки данных клиентов; стандарты безопасности, которые FSC намерена распространить на биржи; предварительное полицейское расследование; возможные официальные уведомления Bithumb пользователям.
Общая картина
Получается, что наша оценка, которую мы прямо декларируем как таковую: случай Bithumb показывает биржу, атакованную не в хранилище, а в офисах. Регулятора, использующего этот эпизод как аргумент в пользу того, что биржи должны соответствовать банковским стандартам кибербезопасности. В Корее криптооператоры по-прежнему остаются за рамками закона об электронных финансовых операциях. Банки и брокеры подвергаются цепочке атак. FSC обещает полное возмещение ущерба и стандарты крупного банка, но конкретного механизма пока не представила.
Есть три сигнала, за которыми стоит следить. Первый: результаты проверки данных клиентов, от которых зависит реальная тяжесть инцидента. Второй: выдвинет ли FSC конкретное предложение по распространению банковских стандартов безопасности на биржи. Третий: расследование полиции относительно источников атак на корейский финансовый сектор, включая версию о северокорейских адресах, которую сами регуляторы призывают не считать доказанной.
Источники
Bithumb и реакция властей: Financial Services Commission, пресс-релиз от 28 октября 2026 года; Korea JoongAng Daily, 28 октября 2026 года; Прецедент февраля: The Korea Times, 9 февраля 2026 года.