Bitget пересмотрел оценку похищенных средств в ходе взлома 24 сентября в сторону увеличения: до 387,5 миллиона долларов. Биржа установила чёткий график поэтапного возобновления вывода средств начиная с 28 сентября. Тем временем злоумышленник начал перемещать значительную часть похищенных XRP, около 83 миллионов долларов, обнажив структурную проблему, которую Ripple не в состоянии решить простым техническим вмешательством. Взлом Bitget на $387,5 миллиона перестал быть просто хроникой атаки: теперь это история о восстановлении, графике разблокировки и движении активов в режиме реального времени.
Рассмотрим три ключевых события по порядку, чётко разграничивая официально подтверждённые факты и то, что пока остаётся под вопросом, особенно в части установления исполнителей атаки.
Сумма ущерба выросла до $387,5 миллиона
По сути, по заявлению Bitget, увеличение первоначальной оценки примерно на 35,9 миллиона долларов по сравнению с изначальными 351,6 миллиона не связано с новым хищением. Биржа объяснила это включением в подсчёт транзакций через Zcash и TRON, которые изначально не были учтены при расчёте ущерба от инцидента. Таким образом, речь идёт о более полной картине одного и того же события от 24 сентября, а не о повторной или отдельной атаке.
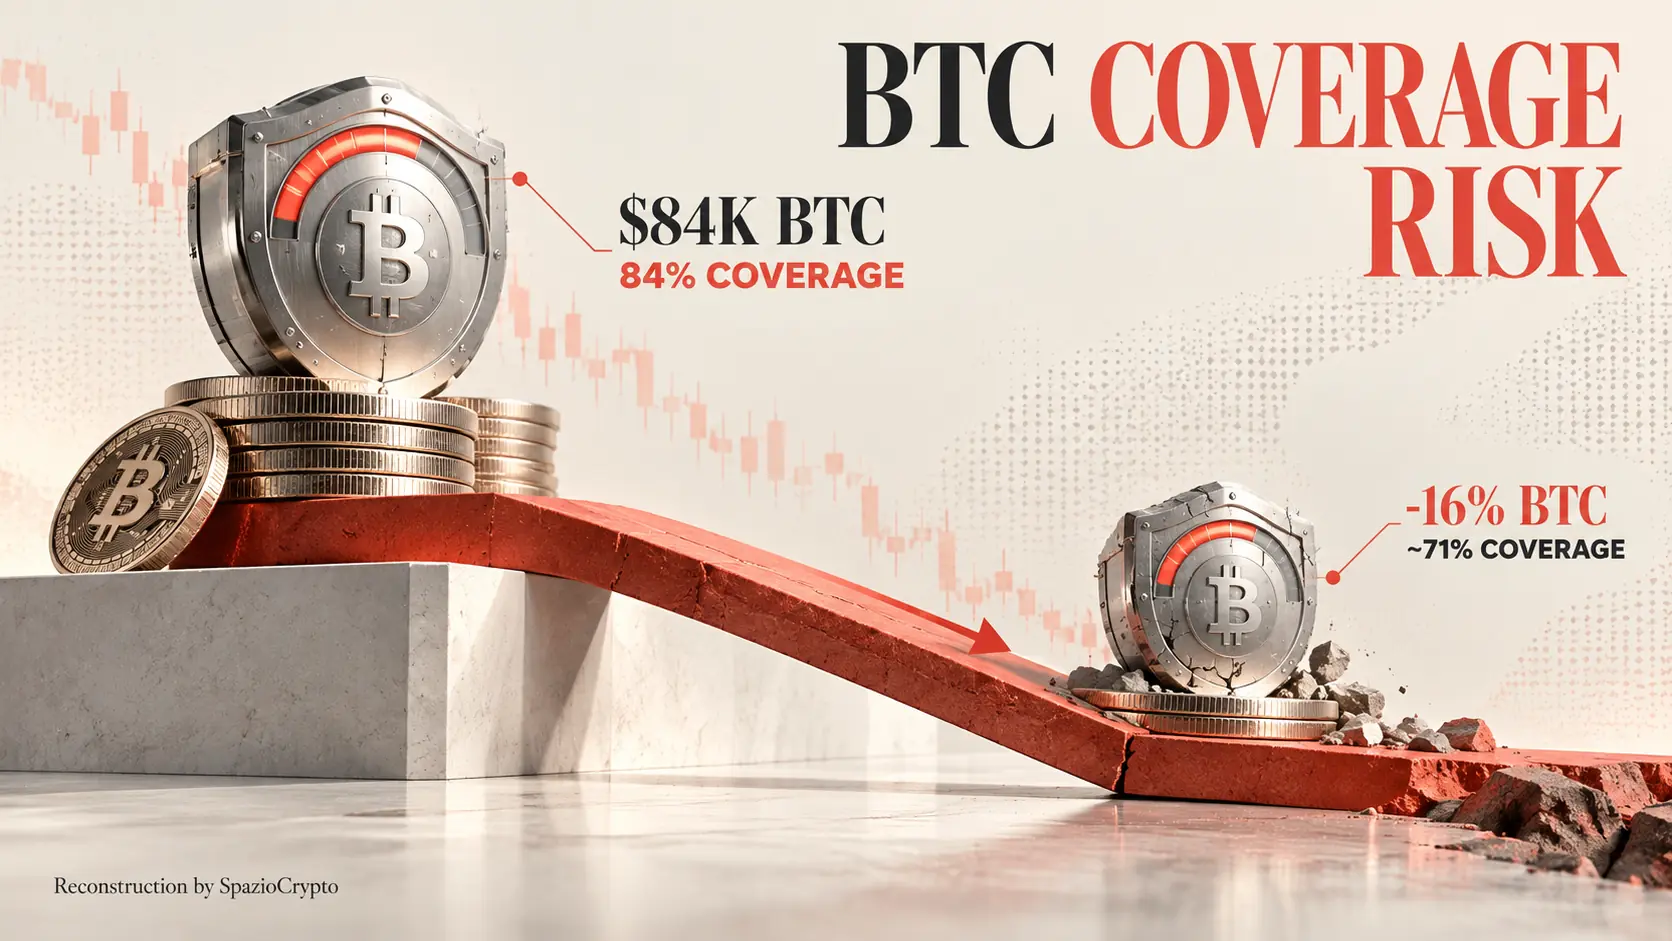
Для возврата средств биржа запустила программу вознаграждений: до 10% от стоимости возвращённых активов, поровну разделённых между теми, кто помогает заблокировать средства злоумышленника. Теми, кто способствует их фактическому возврату. Программа открыта для любых бирж, исследователей безопасности и on-chain-следователей. Circle и Tether, действуя совместно с Bitget, уже заморозили около 320 000 долларов в стейблкоинах, связанных с адресом злоумышленника. Эта сумма незначительна на фоне общего ущерба, однако свидетельствует о реальном межплатформенном взаимодействии.
График возобновления вывода средств
Bitget опубликовал чёткий график поэтапного возобновления вывода средств, призванный управлять ликвидностью и избежать внезапных нагрузок на сеть. Вывод биткоина возобновится 28 сентября в 08:00 UTC, на следующий день последует эфир, а 30 сентября откроется вывод USDT на нескольких поддерживаемых сетях. Остальные активы, включая потенциально возвращаемые XRP, и прочие сервисы должны быть разблокированы к 2 октября. Кроме того, CEO Грейси Чен проведёт публичную сессию вопросов и ответов за 30 минут до возобновления вывода биткоина, чтобы напрямую сообщить сообществу о ходе расследования.
Bitget утверждает, что уязвимость, использованная злоумышленником, выявлена и уже устранена. Биржа подтвердила прежнюю версию: атака скомпрометировала бэкенд-систему инфраструктуры, в результате чего мошеннические транзакции выглядели как авторизованные. Приватные ключи не были скомпрометированы. Что касается исполнителей, CEO заявила об обнаружении IP-адресов, соответствующих VPN-сервисам, ранее использовавшимся группой, связанной с Северной Кореей. Это пока лишь подозрение, заявленное самой компанией, а не независимо подтверждённая атрибуция: расследование официально продолжается.
График вывода средств
Поэтапная разблокировка актив за активом. Источник: Bitget, 26 сентября 2026 года
- 28 сентября, 08:00 UTC: возобновляется вывод биткоина.
- 29-30 сентября: вывод эфира и USDT на нескольких сетях.
- До 2 октября: все остальные активы и оставшиеся сервисы.
Почему Ripple не может просто заморозить похищенные XRP
Третий аспект, наиболее интересный с технической точки зрения, касается перемещения около 83 миллионов долларов в XRP, выведенных злоумышленником из трёх из пяти кошельков, на которые средства были изначально распределены. Ещё около 75 миллионов долларов по-прежнему остаются на исходных адресах. Ключевой момент носит структурный, а не политический характер: централизованный эмитент стейблкоинов, такой как Circle или Tether, может заблокировать выпущенные им токены по запросу, тогда как протокол XRP Ledger не предусматривает механизма, позволяющего Ripple в одностороннем порядке заморозить нативные XRP на кошельке злоумышленника. Биржи могут ограничить аккаунты, получающие эти XRP после их зачисления, однако заблокировать средства, пока они остаются на исходном кошельке, невозможно.
То же самое касается, по иным, но столь же структурным причинам, более чем 63 000 единиц эфира на сумму около 183 миллионов долларов: как нативный актив блокчейна Ethereum, а не стейблкоин корпоративного эмитента, он не поддаётся заморозке ни одной компанией. Это сравнение полезно, поскольку проясняет часто неправильно понимаемое различие: у некоторых цифровых активов есть аварийный «выключатель», контролируемый компанией-эмитентом, у других, по замыслу архитекторов протокола, его нет в принципе, независимо от серьёзности ситуации.
Скрытый риск защитного фонда
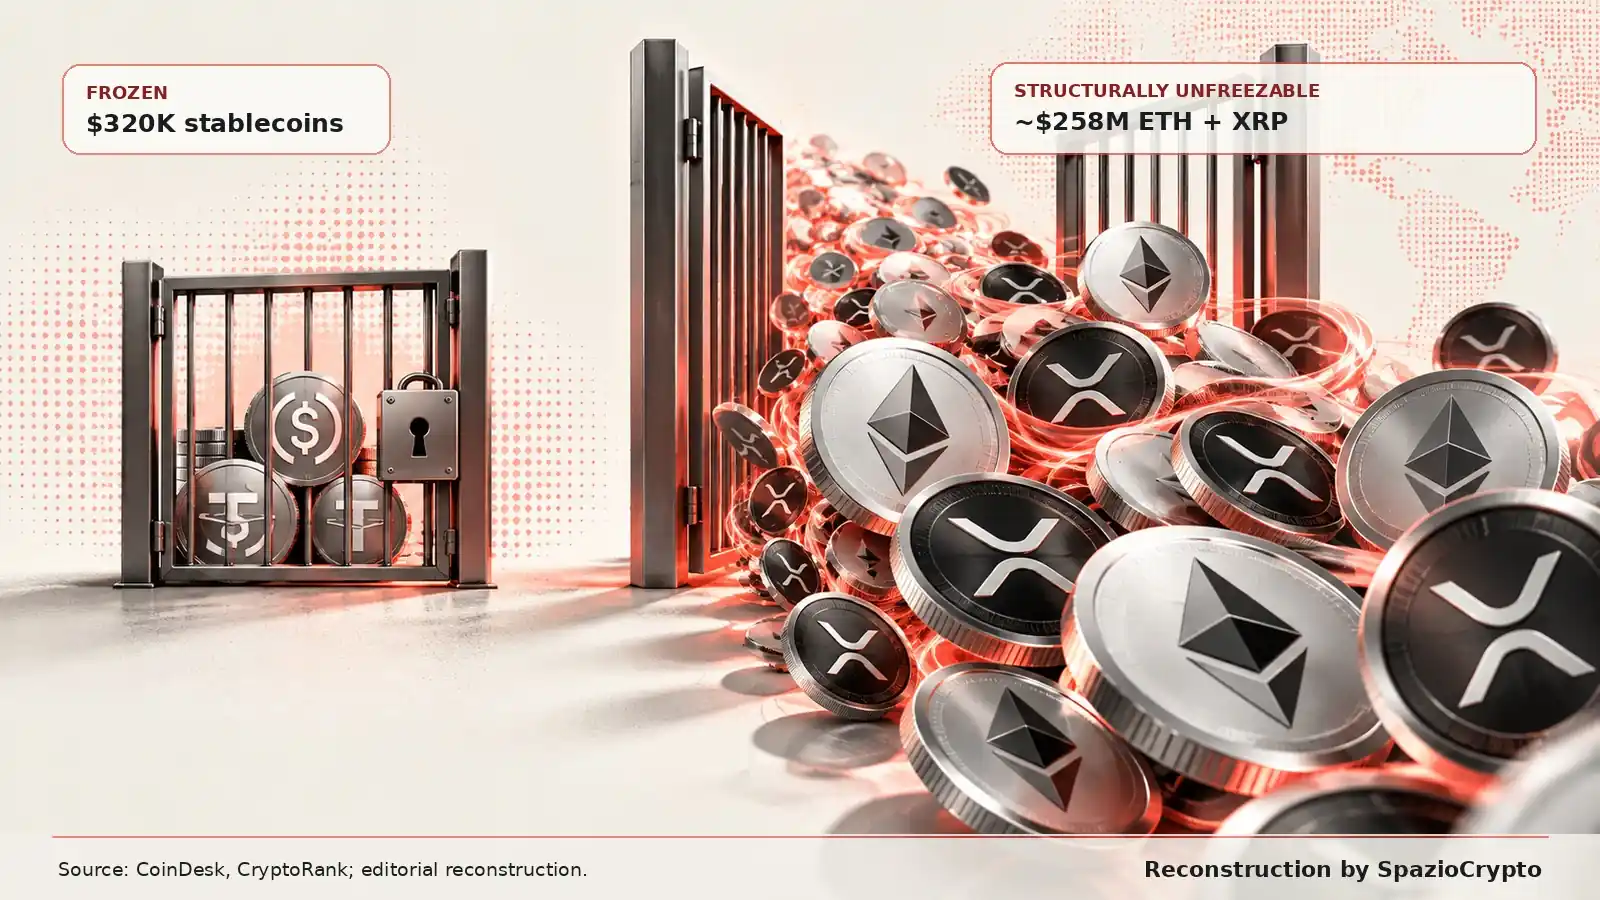
Менее обсуждаемый аспект касается состава самого фонда, которым Bitget гарантирует возмещение убытков пользователям. Фонд, созданный в 2022 году, состоит из 5 500 биткоинов и полностью номинирован в одном волатильном активе, без какой-либо диверсификации в более стабильные валюты. По цене биткоина на 26 сентября, около 84 000 долларов согласно данным CoinGecko, стоимость фонда составляла приблизительно 464 миллиона долларов, что достаточно для покрытия 84% задекларированных потерь. Однако, поскольку фонд номинирован в биткоине, его покрывающая способность колеблется вместе с ценой актива: падение примерно на 16% относительно уровня 26 сентября опустит фонд ниже порога, необходимого для полного покрытия задекларированного ущерба. Это риск, дополнительный и самостоятельный по отношению к самому взлому.
Широкий контекст
Эта история наглядно демонстрирует, как управление атакой подобного масштаба разворачивается одновременно на нескольких уровнях, а не в виде упорядоченной последовательности отдельных фаз. Пока биржа сообщает о графике восстановления и заверяет пользователей в финансовом покрытии, злоумышленник продолжает перемещаться по блокчейну в реальном времени, а сообщество безопасности сталкивается со структурными ограничениями ряда протоколов при попытке заблокировать похищенные средства. Эта тема уже рассматривалась при анализе различий между различными типами криптовалютных кошельков и их профилями риска.
Для наблюдателя урок двоякий. С одной стороны, операционная прозрачность Bitget, включая чёткие сроки и постоянные обновления реальных данных об ущербе, предлагает модель антикризисного управления, заслуживающую признания, особенно в сравнении с прошлыми инцидентами, где информация поступала значительно более фрагментарно, как в случае с недавней атакой на Fogo. С другой стороны, деталь о фонде защиты, полностью номинированном в биткоине, напоминает: даже меры, призванные успокоить пользователей, несут собственные риски, зачастую менее заметные, чем исходный инцидент, но от этого не менее существенные. SpazioCrypto продолжит следить за развитием расследования в части установления виновных, а также за судьбой активов, всё ещё находящихся в движении на блокчейне.