Среди новых правил Claude есть строка, которая привлекает больше внимания, чем все остальные: Anthropic запрещает «оскорбительное или жестокое, затяжное и бессмысленное» обращение с собственными моделями. Это самый необычный пункт обновления, но не самый важный, и его следует читать как условие использования, а не как заявление о сознании Claude. Суть новой Usage Policy конкретнее: дезинформационные кампании, слежка, программное обеспечение для оружия и агенты, действующие с инструментами и физическими устройствами.
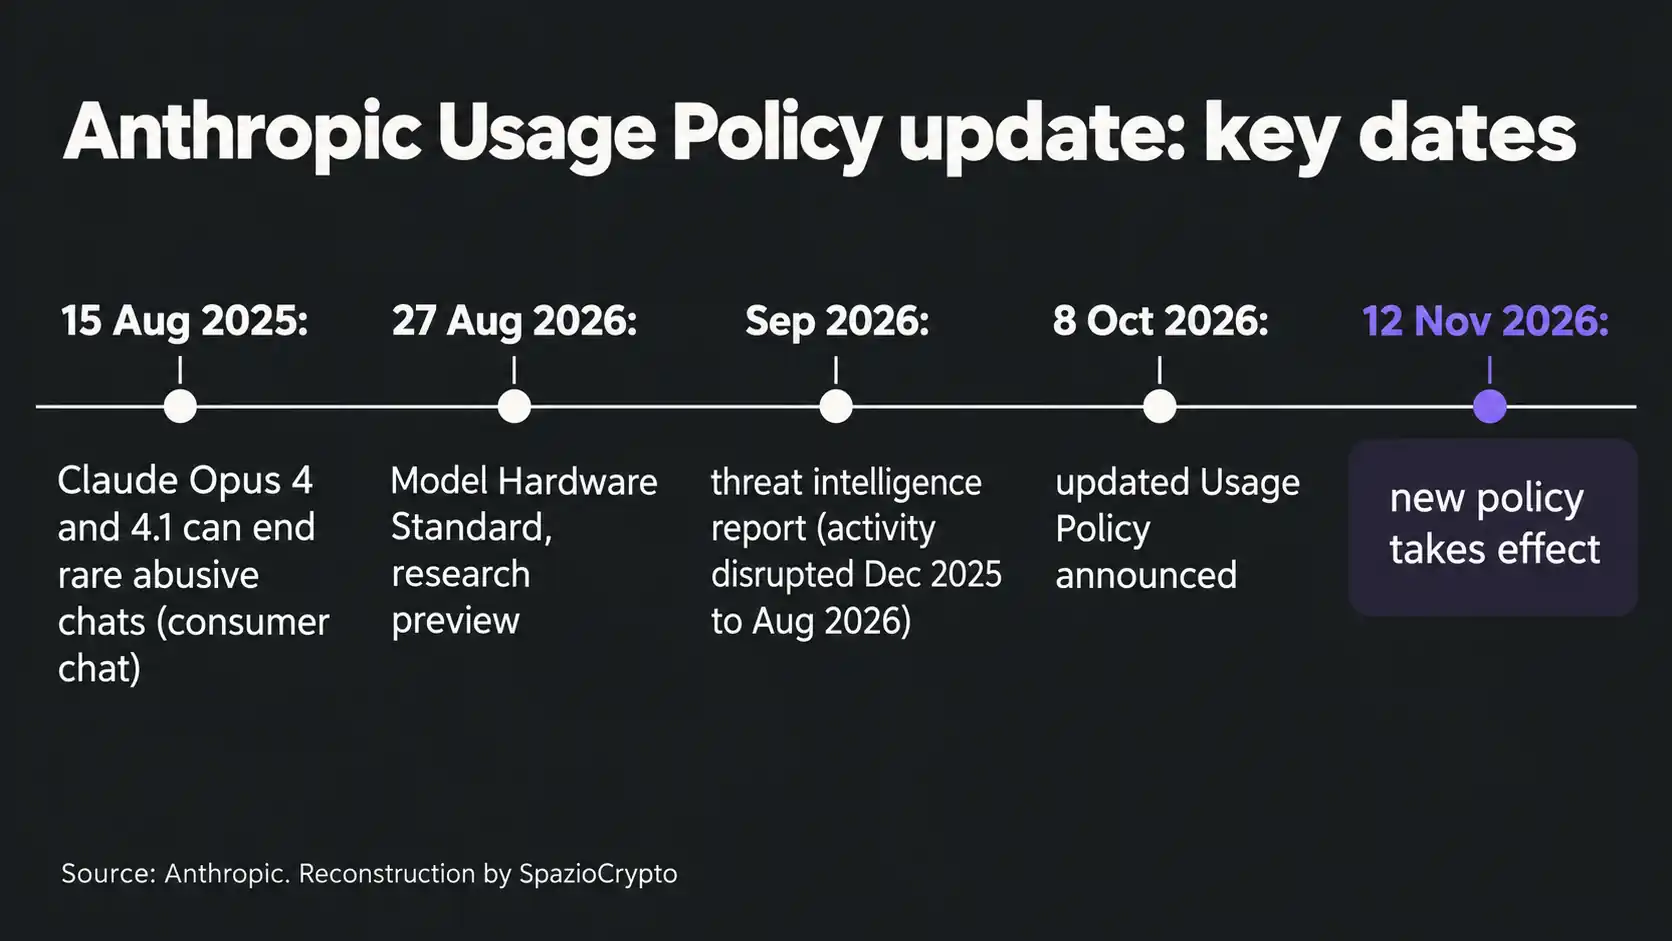
Anthropic объявила об обновлении 8 октября 2026 года, новые правила вступают в силу 12 ноября, поэтому на момент публикации они ещё не действуют. Компания сообщает, что пересматривает политику ежегодно, ориентируясь на эволюцию моделей, и отмечает, что за последний год Claude выполнял «более длительные и автономные задачи». Новые примеры появились из новых схем злоупотреблений, выявленных в операциях влияния, разработке оружия и слежке и описанных в сентябрьском отчёте по анализу угроз. Сама Anthropic подчёркивает: большинство изменений лишь уточняют уже существующие правила.
 Anthropic
Дезинформационные кампании: новый раздел, в том числе для маркетинга
Самое масштабное нововведение, отдельный раздел о дезинформационных кампаниях и искусственной активности, объединивший правила, которые прежде были разбросаны по разделам о выборах, мошенничестве, конфиденциальности и дезинформации. Периметр обозначен чётко: вводящая в заблуждение деятельность «любого вида, политического или коммерческого». Текст политики запрещает создавать и управлять фиктивными личностями, аккаунтами, изданиями или организациями (примеры: sockpuppet-аккаунты, астротурфинг, фиктивные отзывы, боты, выдающие себя за людей); скрывать или искажать спонсорство контента; распространять материалы через сети сайтов или аккаунтов, ложно представляющихся независимыми; манипулировать источниками, из которых поисковые системы и ИИ-системы черпают ответы. Запрет распространяется и на создание инструментов и инфраструктуры для поддержки подобных кампаний.
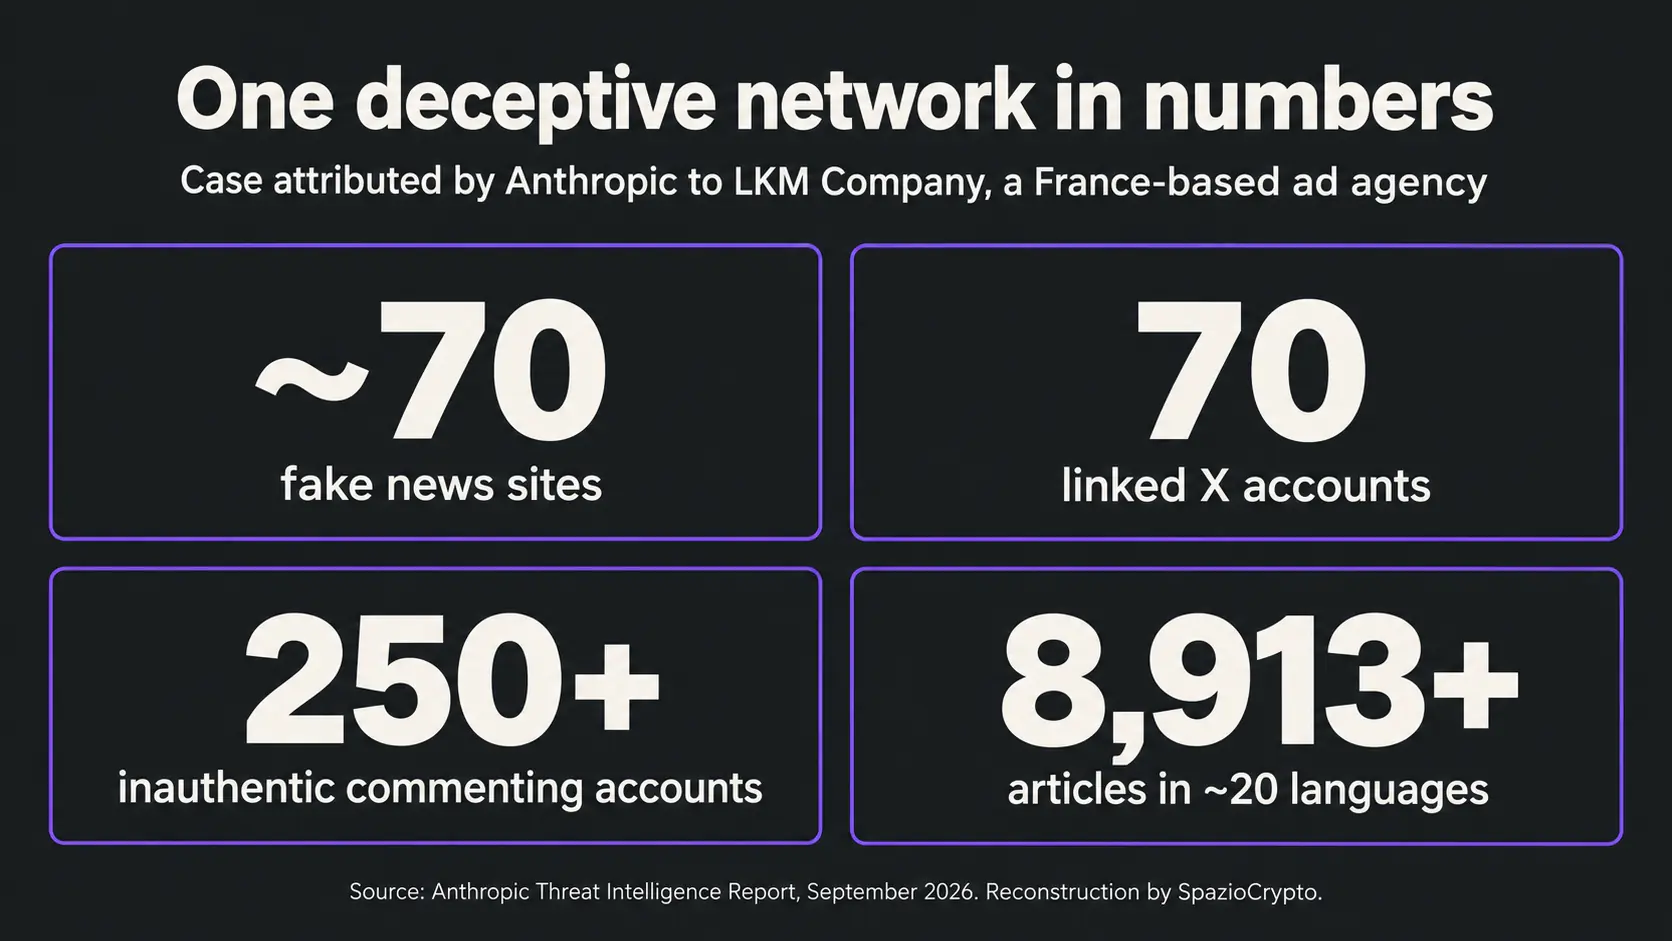
Сентябрьский отчёт Anthropic по анализу угроз раскрывает, что стоит за этими правилами. Среди описанных случаев компания связала с LKM Company, рекламным агентством с офисом во Франции, сеть примерно из 70 фиктивных новостных сайтов, около 70 связанных аккаунтов в X и более 250 аккаунтов, оставлявших неаутентичные комментарии. По данным Anthropic, за время работы операции было опубликовано не менее 8 913 статей примерно на 20 языках. Компания сообщила о блокировке аккаунта и связанной с ним организации, а также о внедрении новых методов обнаружения, основанных на поведенческих сигнатурах операции. Атрибуция принадлежит Anthropic, независимой проверки мы не проводили. В отчёте также отмечается, что большинство описанных операций стали возможны благодаря ИИ: путём прямого исполнения или оркестрации.
Политика распространяется на тех, кто использует продукты Anthropic, а не на рынок в целом. Для крипторынка, где нераскрытая реклама остаётся системной проблемой, наиболее практически значимы положения о скрытом спонсорстве и о сетях «независимых» сайтов. То же касается специалистов по SEO и видимости в ответах ИИ: манипулирование источниками, из которых системы черпают данные, теперь прямо запрещено в тексте политики. Это наша интерпретация; в документе крипторынок не упоминается.
Выборы, слежка и оружие
Раздел о выборах переименован в «Do Not Undermine Democratic Processes» и сосредоточен на введении избирателей в заблуждение и нарушении избирательных процессов. Anthropic убрала общий запрет на персонализированный таргетинг в предвыборных кампаниях, уточнив, что исходные запрещённые действия по-прежнему охвачены разделами о вводящих в заблуждение кампаниях, слежке и приватности. Широкий запрет снят, конкретные нарушения остаются под запретом в других разделах.
Раздел о слежке переписан. Запрещено отслеживать или мониторить человека без его согласия, будь то в реальном времени или через анализ уже собранных данных; Claude нельзя использовать «для принятия решений или выдачи рекомендаций о том, кого расследовать, арестовать или обвинить» (перевод наш). Текст политики также запрещает идентифицировать, деанонимизировать или устанавливать местонахождение людей на основе анонимной или псевдонимной активности, а также создавать или совершенствовать инструменты слежки. Среди разрешённых исключений: анализ или мониторинг, принятый самими пользователями (например, антифрод или антиотмывочный контроль на финансовом счёте), приложения, на использование которых пользователь дал согласие, агрегированный или обезличенный анализ, модерация контента, авторизованные исследования безопасности, законные запросы правоохранительных органов и судов, журналистика, при условии что всё это не применяется в запрещённых целях.
Для тех, кто занимается on-chain-анализом, формулировка «анонимная или псевдонимная активность» заслуживает внимания: адреса кошельков по своей природе псевдонимны. В качестве примера исключения политика называет борьбу с мошенничеством и отмыванием денег на финансовом счёте; как это соотносится с расследованиями в блокчейне, в тексте не уточняется. Мы не берёмся его интерпретировать. Тема финансовой слежки обсуждается в нашем материале о монетах приватности, набирающих популярность на фоне роста слежки.
В части оружия политика запрещает разрабатывать или обеспечивать работу программного обеспечения и компонентов для тестирования или применения оружия, а также вооружать дроны, транспортные средства и другие беспилотные или автономные платформы. По словам Anthropic, эти изменения отражают то, как старая политика применялась на практике.
Агенты и физические действия: кто за что отвечает
Ответственность за агентов сформулирована прямо: пользователи отвечают за то, чтобы создаваемые или распространяемые ими агенты, включая действия, совершаемые «через инструменты, браузеры или подключённые системы», соответствовали Usage Policy (перевод наш). Это контекст для понимания волны продуктов на базе агентов с кошельком: в августе мы рассказывали о кошельках для ИИ-агентов, запущенных MetaMask, Coinbase, OKX и BNB Chain, с открытым вопросом о том, кто несёт ответственность, когда автономное программное обеспечение перемещает средства. С точки зрения политики Anthropic, ответственность за соответствие требованиям лежит на том, кто создаёт или распространяет агента; юридическая ответственность за перевод средств, это уже другой вопрос, и политика его не затрагивает. Надёжность агентов, к тому же, остаётся отдельной темой: бенчмарк по 52 профессиональным направлениям тестировал агентов на длинных цепочках делегированных задач и зафиксировал надёжность ниже порогового значения почти во всех областях, за единственным исключением Python.
Требования для высокорисковых сценариев использования остались прежними: квалифицированный контроль со стороны человека и обязательное уведомление человека о применении ИИ. Раздел теперь перечисляет, какие рекомендации охвачены, а какие нет. Новая часть касается аппаратного обеспечения: для устройств, совершающих автономные физические действия и способных причинить вред, требуется квалифицированный оператор, способный наблюдать за машиной и остановить её; устройство также должно поддерживать безопасное состояние при отключении Claude. Политика предлагает оценивать шесть типов действий: перемещение в общих пространствах, применение силы, способной причинить травму, управление опасными энергоносителями или материалами, воздействие на тело человека, управление системами безопасности и управление промышленными процессами.
Обновление ссылается на Model Hardware Standard, общую спецификацию, представленную Anthropic 27 августа в режиме research preview, которая позволяет агентам использовать физические устройства, такие как лабораторное и производственное оборудование, без специально разработанных интеграций. Anthropic признаёт, что у моделей по-прежнему есть ограничения в физическом рассуждении и что они требуют экспертного контроля.
«Жестокость» по отношению к моделям: что в действительности говорит текст
По сути, вернёмся к пункту, с которого начали. В разделе о жестоком, оскорбительном или психологически вредном поведении перечень запрещённых действий теперь включает длительное и бесцельное оскорбительное или жестокое обращение с моделями Anthropic. Компания уточняет, что запрет распространяется только на крайние случаи, то есть повторяющееся злоупотребление без какой-либо распознаваемой цели, и «не применяется к обычным проявлениям раздражения пользователя, спорам, мрачным творческим темам, тестированию и исследованию моделей» (перевод наш).
Механизм уже известен: по данным Anthropic, основным инструментом применения этого правила остаётся возможность Claude завершать разговоры с систематически оскорбляющими пользователями в Claude.ai и Claude Code. Эта функция была представлена 15 августа 2025 года для Claude Opus 4 и 4.1 в потребительских чат-интерфейсах как мера предосторожности, связанная с исследованием благополучия моделей, в контексте, где Anthropic заявляет о неопределённости относительно морального статуса Claude и языковых моделей. Ни в анонсе, ни в политике не утверждается, что Claude обладает сознанием или испытывает эмоции, и термин «model welfare» в анонсе не фигурирует.
Новые правила Claude: главное
Что подтверждено, что нет. Источники: объявление Anthropic, Usage Policy, сентябрьский отчёт
- Подтверждено: объявление от 8 октября 2026 года, вступает в силу 12 ноября; новый раздел о дезинформационных кампаниях и искусственной активности (политической и коммерческой); переработанный раздел о слежке; запреты на программное обеспечение и интеграцию оружия; условия для аппаратного обеспечения с автономными физическими действиями; запрет серьёзных и систематических злоупотреблений в отношении моделей.
- Не указано: последствия для аккаунтов, определение понятия «систематический», полный перечень исключений по слежке и применение правил к анализу псевдонимной on-chain активности. Никаких заявлений о сознании Claude.
- Следить за: текстом, вступающим в силу 12 ноября, возможными разъяснениями Anthropic и первыми случаями применения в ближайшем отчёте по threat intelligence.
Общая картина
Если читать обновление целиком, оно описывает переход ИИ от инструмента, который отвечает, к системе, которая действует. Почти все новые или переписанные правила касаются того, что модель может делать с инструментами, аккаунтами и устройствами: публиковать контент в масштабе, отслеживать людей или управлять машинами. Это наша редакционная интерпретация. Та же логика связывает данную политику с темами, которые мы освещаем: агентские кошельки, надёжность делегированного труда и призыв замедлить разработку ИИ, с которым в сентябре выступил генеральный директор Anthropic Дарио Амодеи, как мы писали в материале об Амодеи, Альтмане и Маске, требующих притормозить ИИ. Между двумя событиями нет никакой задекларированной связи: это контекст, в котором появляется обновление, а не его причина.
Есть и европейское измерение. Три финансовых надзорных органа ЕС (EBA, EIOPA и ESMA) предупредили в сентябре, что сильная зависимость от внешних цифровых провайдеров, включая модели ИИ, способна усугублять геополитические шоки и умножать операционные риски, как мы рассказывали в материале о зависимости финансов ЕС от иностранного ИИ. Условия использования представляют собой конкретную форму этой зависимости: тот, кто строит продукты на базе Claude, принимает правила американского поставщика, пересматриваемые ежегодно и объявляемые за пять недель до вступления в силу, то есть между объявлением 8 октября и датой действия 12 ноября.
Три индикатора для наблюдения: текст, вступающий в силу 12 ноября; последствия для аккаунтов, которые объявление не уточняет; первые задокументированные случаи применения, которые Anthropic опишет в следующих отчётах. До этого момента речь идёт об объявлении с датой, а не о правиле, уже вступившем в действие.