В понедельник, 16 ноября, сайты ряда крупнейших мировых компаний на протяжении нескольких часов раздавали посетителям код, способный подменять криптовалютные адреса и копировать данные платёжных карт. Атака через Optimizely прошла через сервис Web Experimentation, который компании используют для A/B-тестирования своих страниц. Согласно данным исследователя Скотта Хелма из Report URI, вредоносный код присутствовал в 188 сниппетах, относящихся к 178 организациям, среди которых Zoom, BBC, CNN, HSBC, Salesforce, Ikea и Ledger.
Редакция изучила технический анализ StepSecurity, материалы Help Net Security, The Hacker News, The Register и CSO Online, а также корпоративные заявления, собранные KPRC и Reuters. Официальный отчёт Optimizely от 17 ноября, оригинальный анализ Хелма, а также разборы Unit 42 и Netskope недоступны напрямую: их содержание приводится только там, где на них ссылаются несколько независимых источников.
Что признаёт Optimizely
Получается, что optimizely, нью-йоркская компания, продающая инструменты маркетинга и A/B-тестирования, подтвердила, что «неавторизованная сторона воспользовалась уязвимостью в Experimentation», чтобы добавить вредоносный JavaScript в проекты клиентов. В письме клиентам, которое цитирует CSO Online, компания указывает точкой входа поток регистрации аккаунтов: он использовался для «имперсонации пользователя» и изменения проектов сторонних организаций.
Optimizely заявила, что заблокировала уязвимый маршрут, выпустила исправление, закрыла активные сессии, отозвала токены и удалила внедрённый код. По данным нашей редакции, основанным на отчёте от 17 ноября, компания определила окно атаки с 08:51 до 23:24 по московскому времени, поручила расследование в том числе Mandiant и на момент публикации не нашла окончательных доказательств утечки персональных данных. Проверить эти детали по оригинальному документу не представляется возможным.
Это не первый инцидент компании в текущем году. В феврале 2026 года, как сообщал BleepingComputer, Optimizely раскрыла факт несанкционированного доступа к своим внутренним системам через телефонное мошенничество. По заявлению компании, инцидент ограничился корпоративными контактными данными.
Код: три цели в одном скрипте
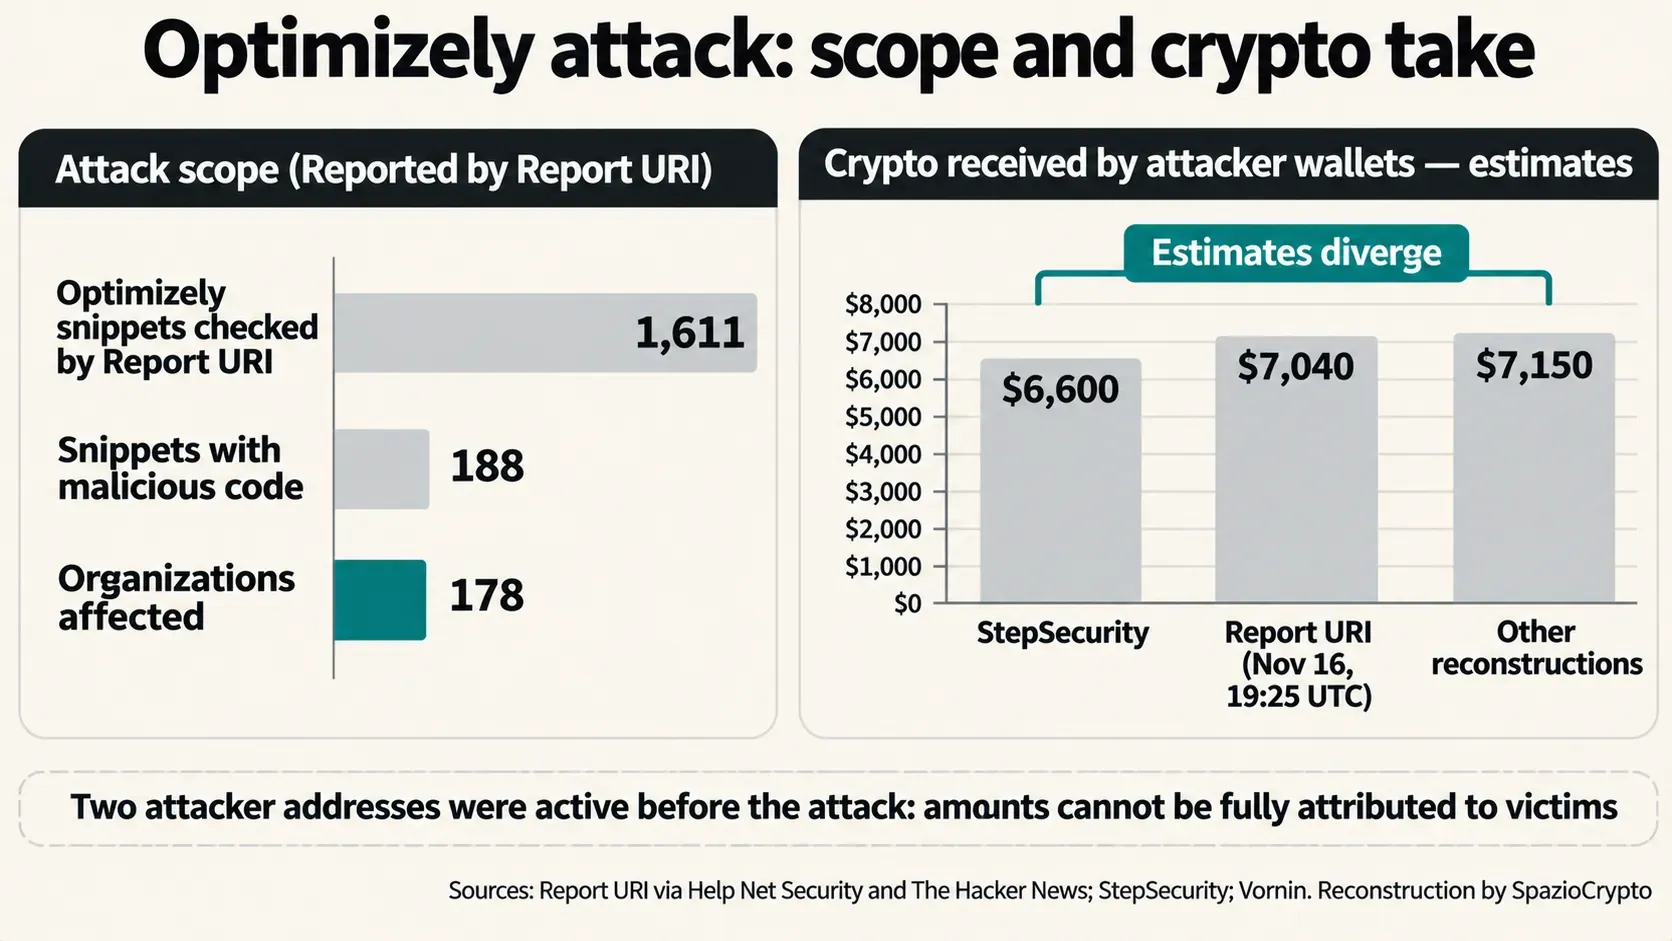
Механизм прост, а потому эффективен. Злоумышленник встроил небольшой загрузчик в поле Project JavaScript проектов, не затронув остальную часть сниппета. Файл по-прежнему раздавался с серверов Optimizely с действующим сертификатом, поэтому браузеры воспринимали его как доверенный. По данным StepSecurity, за один только день 16 ноября было зафиксировано 26 различных версий кода.
Первая функция подменяла криптовалютные адреса на адреса злоумышленника в восьми сетях, включая Bitcoin, Ethereum, Tron и Solana. Только вблизи слов вроде «wallet», «deposit» или «send». Вторая функция, добавленная во второй половине дня, копировала номер карты, срок действия и CVV-код, введённые в формы на сайте. Третья срабатывала после каждой подмены: она отправляла снимок страницы и доступные скрипту куки. На устройствах iPhone и iPad с неактуальными версиями прошивки дополнительно загружались известные наборы эксплойтов Coruna и DarkSword.
У кода есть чёткие ограничения. Согласно анализу StepSecurity, он не мог читать данные карт, введённых в формы, размещённые на стороне внешних процессоров вроде Stripe или Adyen, а также куки, защищённые атрибутом HttpOnly. Report URI не зафиксировал ни одного реально скомпрометированного iPhone. StepSecurity напоминает: при копировании адреса со страницы всегда проверяйте его на экране кошелька, а не в буфере обмена. Тот же совет актуален при вредоносном ПО, подменяющем адреса, которое описал Microsoft.
Жертвы: крупные бренды и банки
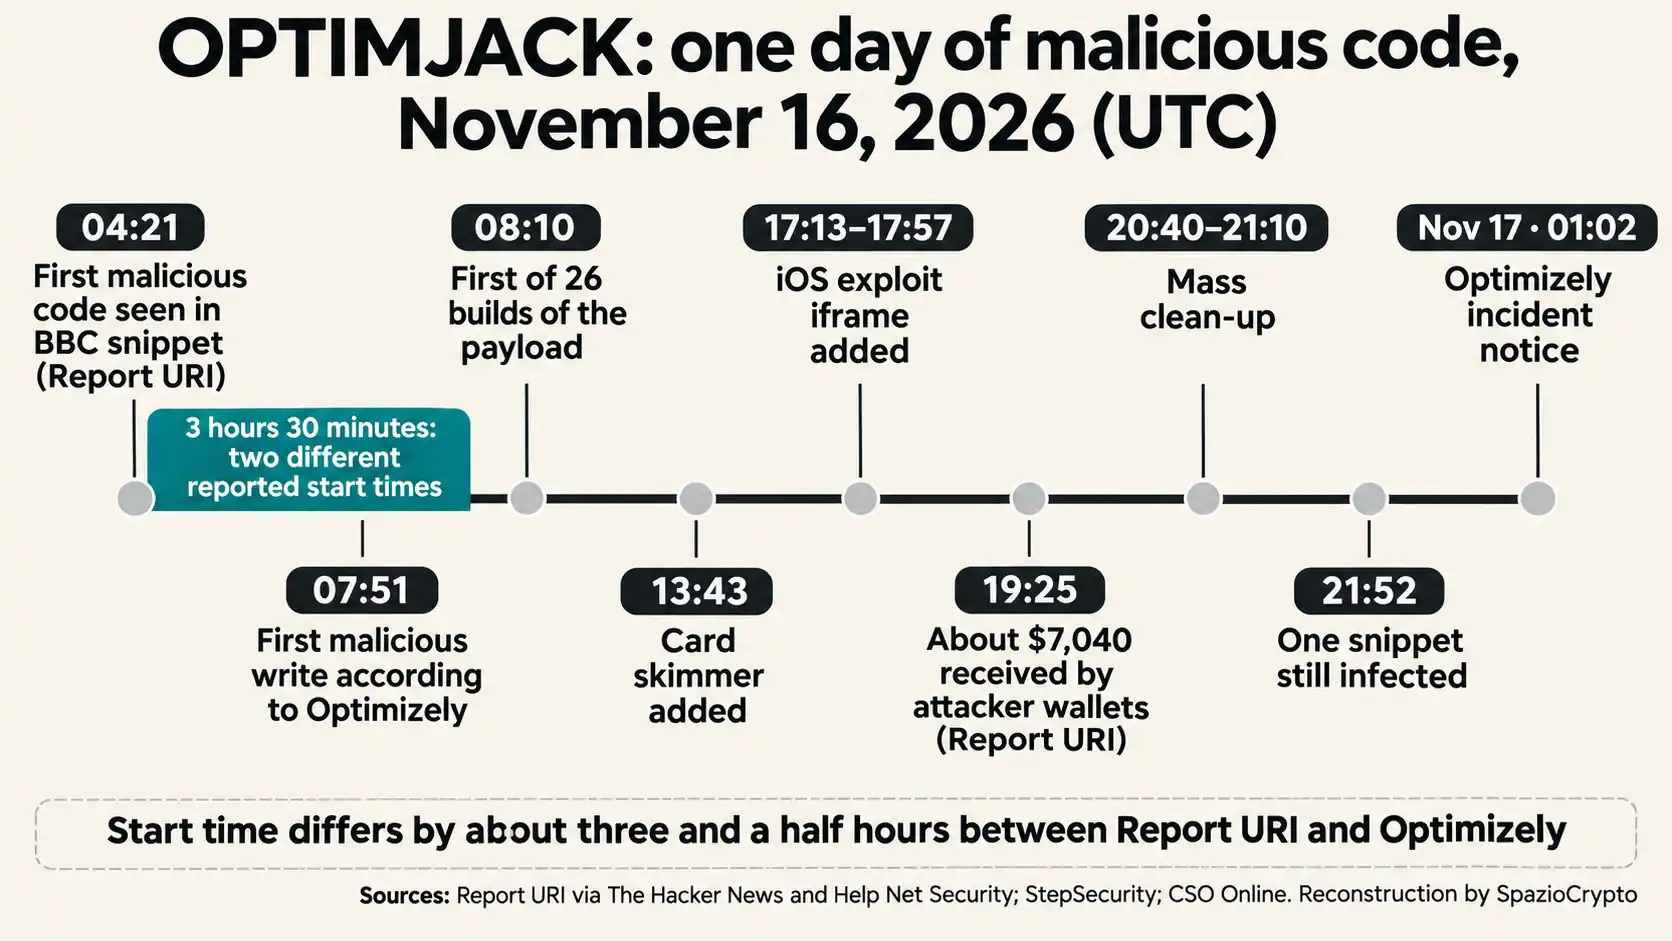
Report URI проверил 1611 сниппетов Optimizely и обнаружил 188 заражённых, принадлежащих 178 организациям. Согласно Help Net Security, наибольшую группу составляют банки и финансовые компании: 32 организации. Среди упомянутых изданиями имён также GitLab, Equifax, Air France-KLM, Peacock и TalkTalk, а также собственные сайты Optimizely, включая страницу входа. Хелм предупреждает: реальное число пострадавших, вероятно, выше, поскольку его выборка охватывает не всех клиентов.
Корпоративные реакции остаются неполными. Salesforce сообщила Reuters, что расследует несанкционированные изменения в скриптах и отключила их. Equifax заявила KPRC, что не нашла «свидетельств компрометации наших систем или воздействия на наши данные» и прекратила использование Optimizely. Ikea сообщила Reuters, что проверяет возможные последствия для своих сервисов. Заявлений от Ledger нам найти не удалось.
Добыча: цифры, которые расходятся
Точный объём похищенной криптовалюты неизвестен, и это стоит признать прямо. По оценке Report URI, к 19:25 UTC 16 ноября на кошельки злоумышленника поступило около 7040 долларов. StepSecurity, анализируя те же адреса, насчитывает около 6600 долларов в Bitcoin, Litecoin, Ethereum и стейблкоинах на Tron. Ряд других источников называет цифру в 7150 долларов. Два адреса были активны ещё до атаки, а «блокчейн не позволяет определить, какие именно переводы поступили от жертв», отмечает The Hacker News.
Сумма в криптовалюте невелика относительно масштаба операции. Куда серьёзнее потенциальный ущерб от похищенных данных карт и куки, однако Report URI не располагает данными о реальном объёме собранной информации. Теоретически стейблкоины можно было бы заморозить на уровне эмитента, как это происходило, когда Tether заморозил 72 миллиона USDT, однако, по словам Хелма, эти средства были выведены уже во второй половине дня 16 ноября.
Временные рамки: два противоречивых журнала
Получается, что существует серьёзное расхождение во времени. Optimizely фиксирует первую вредоносную запись в 07:51 UTC 16 ноября 2026 года. Report URI зафиксировал загрузку атакующего кода сниппетом BBC уже в 04:21 UTC, то есть примерно на три с половиной часа раньше. Аналитик Фрэнк Диксон заявил CSO Online: «Судебно-криминалистический отчёт должен устранить это расхождение». Именно от начального времени зависит, кто из посетителей подвергся воздействию вредоносного кода. Массовая очистка прошла вечером того же дня; по данным The Hacker News, в 21:52 UTC оставался заражённым лишь один сниппет.
Что делать пользователям из России и СНГ
Те же меры предосторожности актуальны для всех, кто заходил на затронутые сайты 16 ноября 2026 года. Если вы копировали криптовалютный адрес с одного из поражённых ресурсов и отправляли средства, проверьте транзакцию в блокчейн-эксплорере. Если вы вводили данные платёжной карты в форму на таком сайте, свяжитесь с банком и попросите установить мониторинг. Базовые правила защиты от крипто-мошенничества и от схем с подделкой регулируемых бирж остаются в силе.
Наша редакционная оценка: для европейских компаний, использующих Optimizely, этот инцидент создаёт необходимость проверки соответствия регуляторным требованиям. Если персональные данные посетителей были скомпрометированы, Регламент GDPR обязывает контролёра данных уведомить регулятора в течение 72 часов с момента обнаружения нарушения при наличии риска для субъектов данных, а поставщика услуг обязывает незамедлительно информировать клиента. Стандарт PCI DSS 4.0 для страниц оплаты уже требует ведения реестра сторонних скриптов и контроля их изменений: именно эта уязвимость и была использована в данной атаке.
Атака Optimizely: краткие итоги
Что подтверждено, что нет
- Подтверждено: Optimizely признаёт уязвимость в модуле Experimentation, факт исправления и удаления вредоносного кода; Report URI обнаружил вредоносный код в 188 сниппетах 178 организаций; скрипт подменял криптоадреса и перехватывал данные банковских карт.
- Сообщается: расследование передано в том числе компании Mandiant; окончательных доказательств утечки персональных данных в отчёте Optimizely, к которому у редакции не было доступа, пока не представлено; оценки похищенных криптовалют расходятся от 6 600 до 7 150 долларов США и не могут быть однозначно атрибутированы конкретным жертвам.
- Следим за развитием: итоги криминалистического расследования; точное время начала атаки; официальные уведомления пострадавших компаний своим пользователям.
Системный вывод
Получается, что наша редакционная оценка: случай Optimizely показывает, что безопасность сайта больше не определяется только им самим. Маркетинговый поставщик с правами записи на страницы сотен компаний превращается в единую точку отказа, а уязвимость в процессе регистрации аккаунтов становится каналом распространения вредоносного ПО среди миллионов посетителей. Схожую картину мы наблюдали в более мелких атаках: от криптоджекинга на macOS до мошенничества с клонированным ИИ-голосом и выводом средств на биткоин-кошельки. Слабое звено почти всегда находится в цепочке поставок, а не в конечном узле.
Три сигнала, за которыми стоит следить. Первый: криминалистический отчёт, который должен объяснить, каким образом регистрация одного аккаунта открыла доступ к проектам других клиентов и с какого момента. Второй: возможные уведомления о нарушениях от пострадавших компаний, которые покажут, были ли персональные данные реально похищены. Третий: реакция рынка. По данным Help Net Security, лишь 24 из пострадавших организаций располагали достаточно строгой политикой безопасности, чтобы заблокировать атаку.
Источники
Корпоративный отчёт: Optimizely, Security Incident Report, 17 ноября 2026 (не читался редакцией). Технический анализ: StepSecurity; Scott Helme, Report URI (не читался редакцией); Unit 42 (не читался редакцией). Пресса: Help Net Security; The Hacker News; The Register; CSO Online; KPRC 2; Reuters (не читался редакцией); BleepingComputer, 23 февраля 2026.