Дело Revolut получило важное официальное подтверждение: впервые итальянские государственные органы, а не только злоумышленник, верифицировали конкретный факт компрометации. 18 сентября, отвечая на срочный запрос в парламенте, заместитель министра внутренних дел Ванда Ферро сообщила о результатах проверки Агентства по кибербезопасности: из 680 клиентов Revolut 8 являются итальянцами, а один адрес электронной почты (PEC) префектуры Реджо-Калабрии оказался скомпрометирован. Это обновление по делу Revolut и взлому итальянской PEC фиксирует чёткий переход в новую фазу расследования.
Прежде всего необходимо сделать важную оговорку: данное подтверждение касается одного конкретного и ограниченного элемента. Оно не подтверждает и не должно смешиваться с более широкими заявлениями злоумышленника о предполагаемой компрометации нескольких подразделений итальянских правоохранительных органов на протяжении шести месяцев с похищением 147 гигабайт данных. Эта часть истории по-прежнему остаётся неподтверждённой итальянскими властями. Рассмотрим по порядку, что именно говорит официальное сообщение.
Что сказало правительство в парламенте
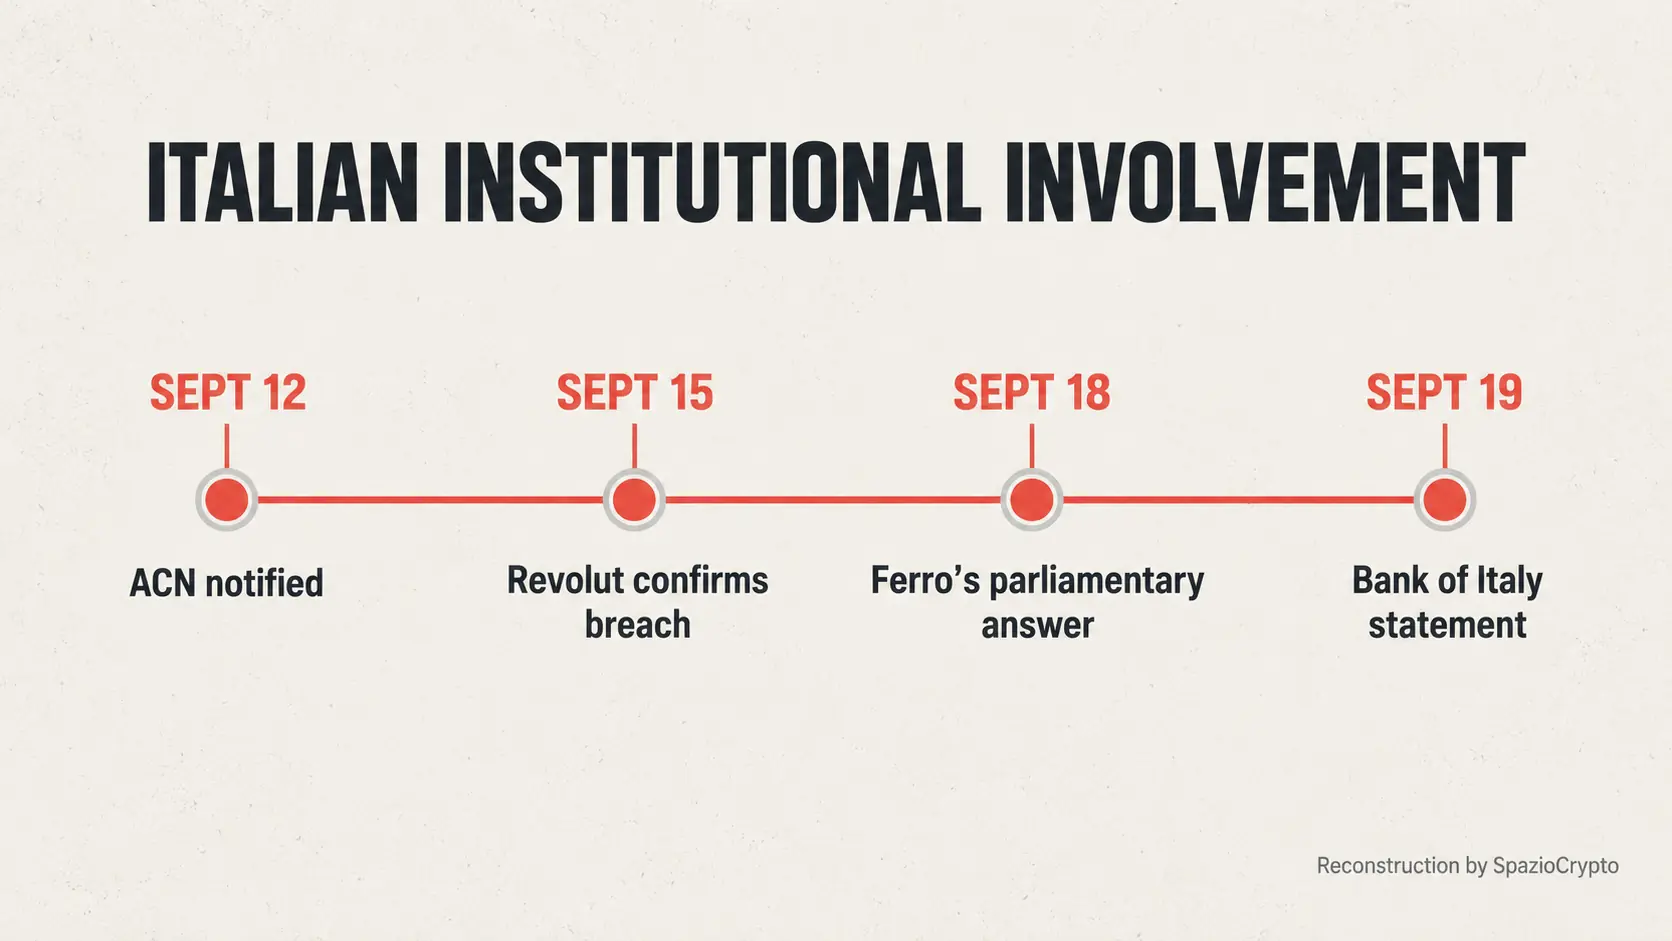
По словам заместителя министра Ферро, Агентство по кибербезопасности (ACN) было уведомлено компанией Revolut 12 сентября о возможном киберинциденте. 15 сентября компания официально подтвердила утечку данных, уточнив, что передала сведения о 680 клиентах, из которых 8 являются гражданами Италии, и что все пострадавшие уже получили прямые уведомления. Кроме того, Revolut сообщила о компрометации адреса электронной почты (PEC), принадлежащего префектуре Реджо-Калабрии.
Важная техническая деталь, разъяснённая самой Ферро: команда CSIRT Italia, специализирующаяся на управлении киберинцидентами, установила факт компрометации путём анализа образца мошеннического письма, предоставленного самой компанией Revolut. Это не самостоятельное расследование систем префектуры, а верификация конкретного технического элемента, предоставленного пострадавшей компанией.
Правовой аспект, объясняющий ход расследования
В ответе на парламентский запрос был затронут нормативный момент, объясняющий, почему это дело прошло через институциональные и политические каналы, а не через стандартную процедуру соответствия требованиям. Revolut, будучи субъектом британского права, не подпадает под обязательства, предусмотренные итальянским и европейским законодательством о безопасности сетей (директива NIS). Формально не обязана направлять уведомления в национальное Агентство в обычном порядке. Именно поэтому информация дошла до итальянских властей по неформальным каналам, а само дело было рассмотрено непосредственно в парламенте.
Ферро подчеркнула, что расследования продолжаются. Агентство по кибербезопасности ведёт постоянный диалог с Revolut для дальнейшего изучения выявленных фактов и сотрудничает с Министерством внутренних дел по вопросам нейтрализации угрозы. К проверкам привлечены также Почтовая полиция и Национальное управление по борьбе с мафией и терроризмом. Этот факт свидетельствует об особом институциональном внимании к делу, несмотря на то что речь пока идёт лишь о подтверждении одного скомпрометированного адреса.
Подтверждено и всё ещё заявлено: обновление
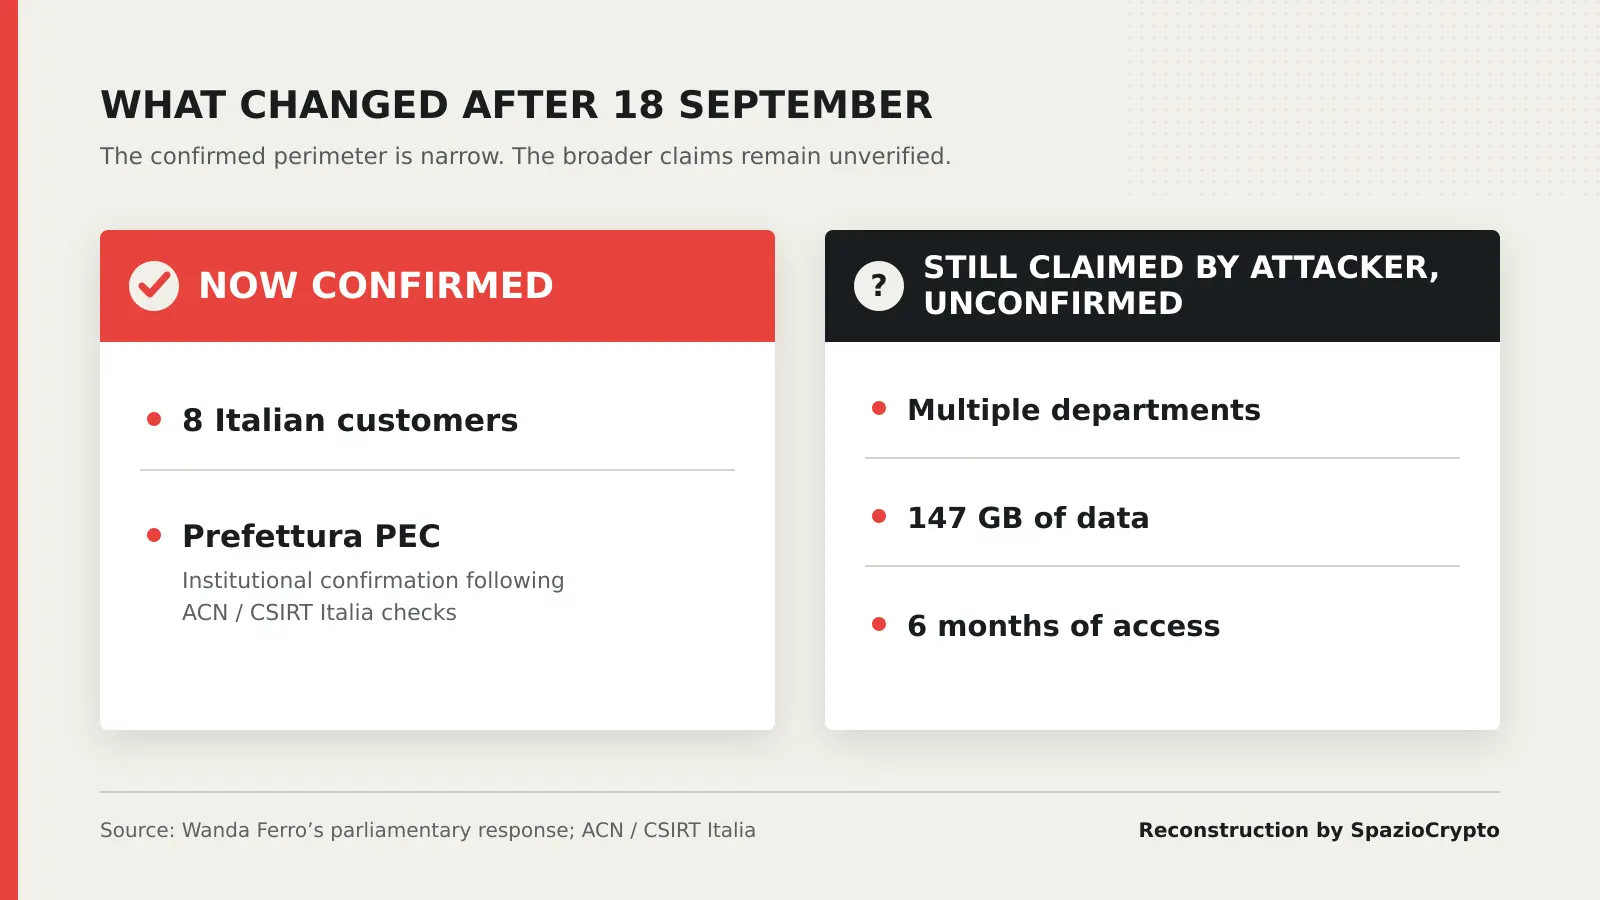
Что изменилось после 18 сентября. Источник: парламентский ответ, ACN/CSIRT Italia, 2026
- Подтверждено: 8 итальянских клиентов из 680; PEC префектуры Реджо-Калабрии скомпрометирован.
- Заявлено, не подтверждено: несколько подразделений правоохранительных органов, 147 ГБ данных, шесть месяцев доступа.
- Вопрос открыт: расследования продолжаются, окончательных выводов не объявлено.
Банк Италии также следит за ситуацией
По сути, картину институционального реагирования дополнили заявления, приписываемые источникам в Банке Италии и опубликованные 19 сентября: центральный банк внимательно следит за развитием ситуации. Это сообщение, пусть и краткое, подтверждает, что случай отслеживается на нескольких уровнях итальянского государственного аппарата, от кибербезопасности до финансового надзора. Иными словами, последствия инцидента признаются значимыми за рамками отдельного события в сфере информационной безопасности.
Почему принципиальное разграничение сохраняет силу
Верификация, проведённая сегодня, касается единственного адреса PEC, выявленного при анализе выборки, предоставленной самой компанией Revolut. Это не имеет отношения к куда более широким заявлениям лиц, взявших на себя ответственность за атаку: они утверждали о компрометации нескольких подразделений итальянских правоохранительных органов на протяжении шести месяцев и похищении 147 гигабайт материалов, что подробно описывалось в нашем предыдущем материале об этих претензиях. Смешивать эти два уровня фактов было бы методологической ошибкой.
Итальянские власти на сегодняшний день не подтвердили более широкую часть этой истории. Подтверждение по одному адресу PEC нельзя расценивать как косвенное одобрение всего нарратива атакующей стороны. Это два отдельных информационных пласта. До вынесения окончательных выводов в ходе текущего расследования их необходимо рассматривать именно как таковые, не допуская огульного переноса выводов с частного на общее.
Более широкий контекст
Нынешнее обновление, при всей ограниченности его конкретных последствий, знаменует важный рубеж в истории, которую мы начали освещать с первого репортажа о поддельном государственном запросе, обманувшем Revolut. Впервые конкретный элемент итальянской части этой истории вышел за рамки одних лишь заявлений злоумышленников и получил институциональное подтверждение. Пусть оно и получено косвенно, через выборку, предоставленную самой пострадавшей компанией, а не по результатам самостоятельного завершённого расследования систем государственного управления.
Для наблюдателя урок остаётся тем же, что и в предыдущих главах этой истории, с поправкой на последние события: в инцидентах кибербезопасности подобного масштаба правда почти всегда раскрывается поэтапно. Частичные подтверждения поступают в разное время и требуют одинаковой строгости подхода, без распространения конкретного факта на всю более широкую картину. Мы продолжим следить за развитием событий с той же методичностью: будем обновлять реконструкцию только при появлении новых проверяемых данных и всегда чётко разграничивать, что установлено достоверно, а что пока остаётся лишь версией, ждущей верификации.