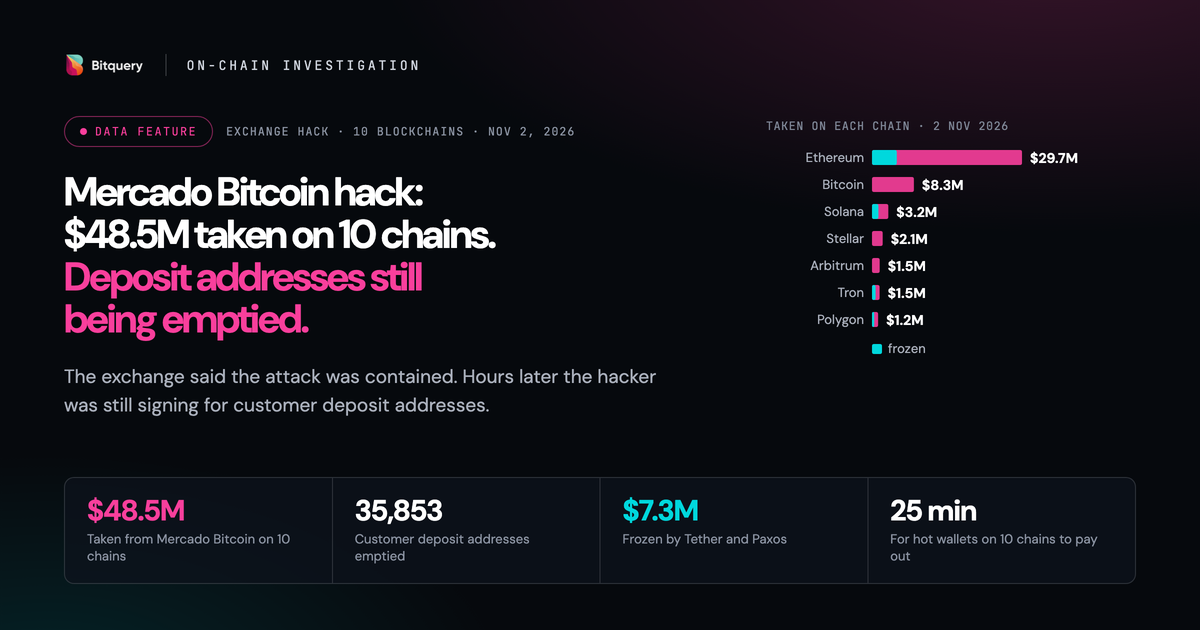
Примерно за 25 минут в ночь с 1 на 2 ноября операционные кошельки Mercado Bitcoin отправили средства на неизвестный адрес через десять различных сетей. Взлом Mercado Bitcoin, крупнейшей криптовалютной платформы Бразилии, был подтверждён биржей утром того же дня: депозиты и вывод средств приостановлены, компания заявляет, что клиенты и их данные не пострадали, однако сумму похищенного не раскрывает. Внешние оценки варьируются от более 40 миллионов долларов по данным Hypernative до 48,5 миллионов долларов по данным Bitquery. Это оценки третьих сторон, не подтверждённые биржей.
 Gaurav Agarwal
В основу материала легли on-chain-расследование Bitquery, анализ Arkham, а также статьи The Record, Cointelegraph и Bitcoin Magazine. Для официальных комментариев Mercado Bitcoin используются тексты, опубликованные InfoMoney, CNN Brasil и Exame; регуляторный контекст Banco Central восстановлен по материалам Capital Aberto. Посты MB в социальной сети X и статья Bloomberg оказались недоступны напрямую, поэтому они цитируются через издания, которые их воспроизвели. Хронология событий приводится по UTC.
Фаза 1: подготовка и вывод средств
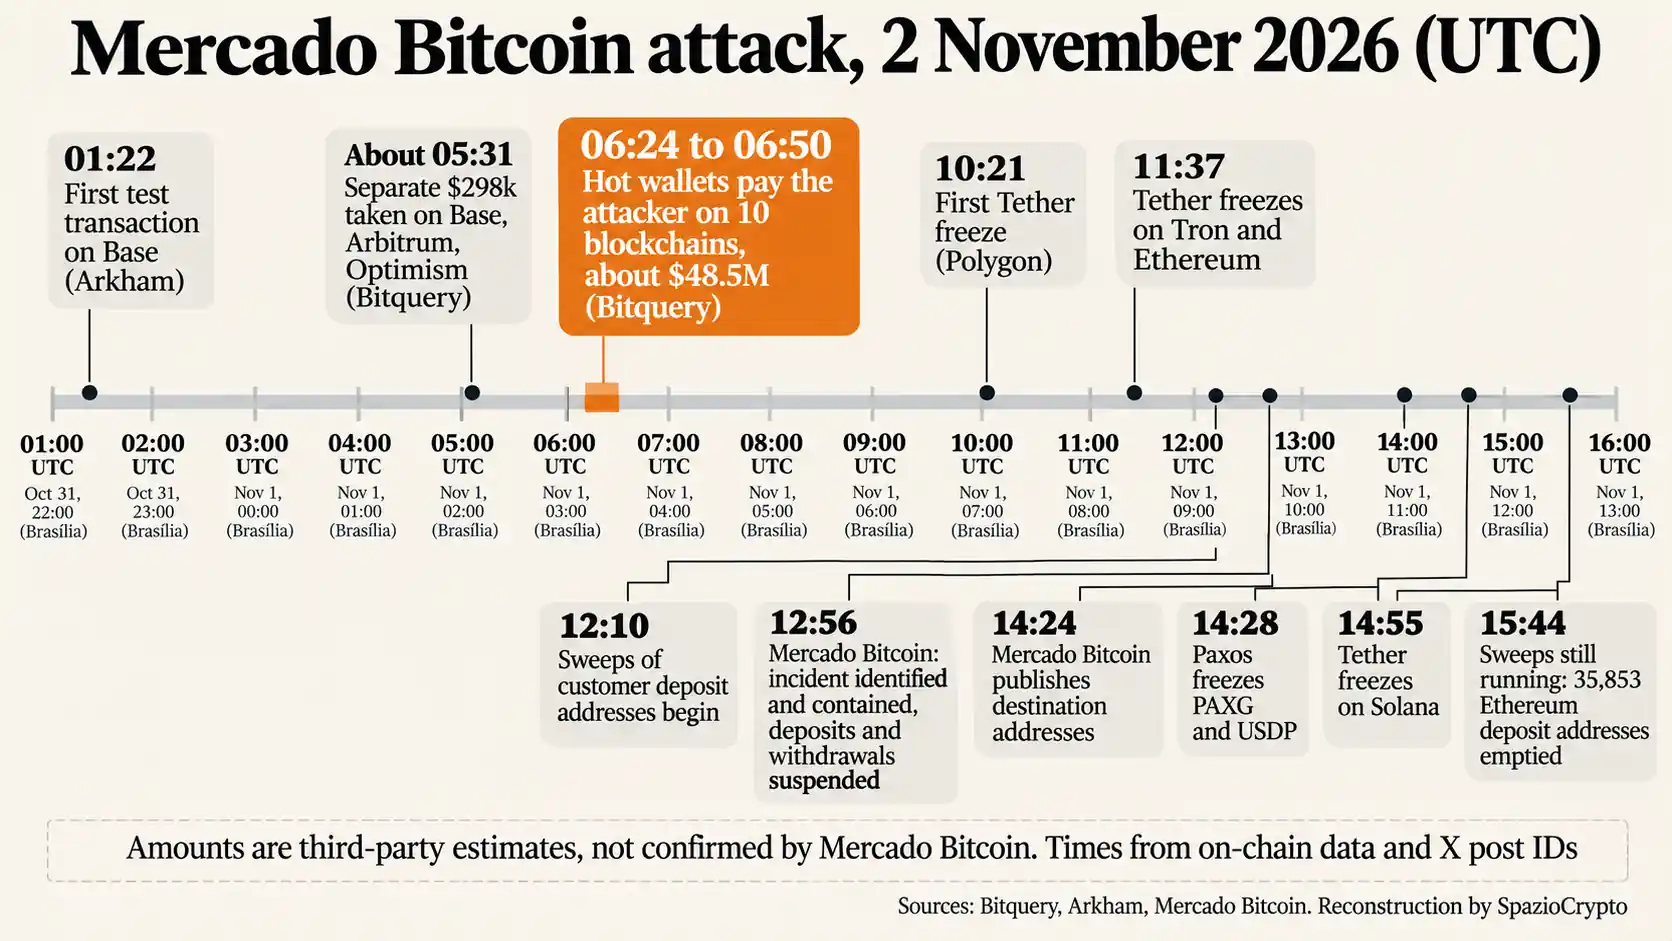
По данным Arkham, атакующий провёл первую пробную транзакцию в сети Base в 01:22 UTC. Дикс Ву из CertiK, процитированный Cointelegraph, сообщает, что злоумышленник около четырёх часов зондировал восемь второстепенных сетей, включая Base, Optimism и Arbitrum. По данным Bitquery, именно в этих сетях был зафиксирован отдельный вывод примерно на 298 000 долларов, начавшийся за 53 минуты до первого исходящего перевода с Mercado Bitcoin.
 Arkham
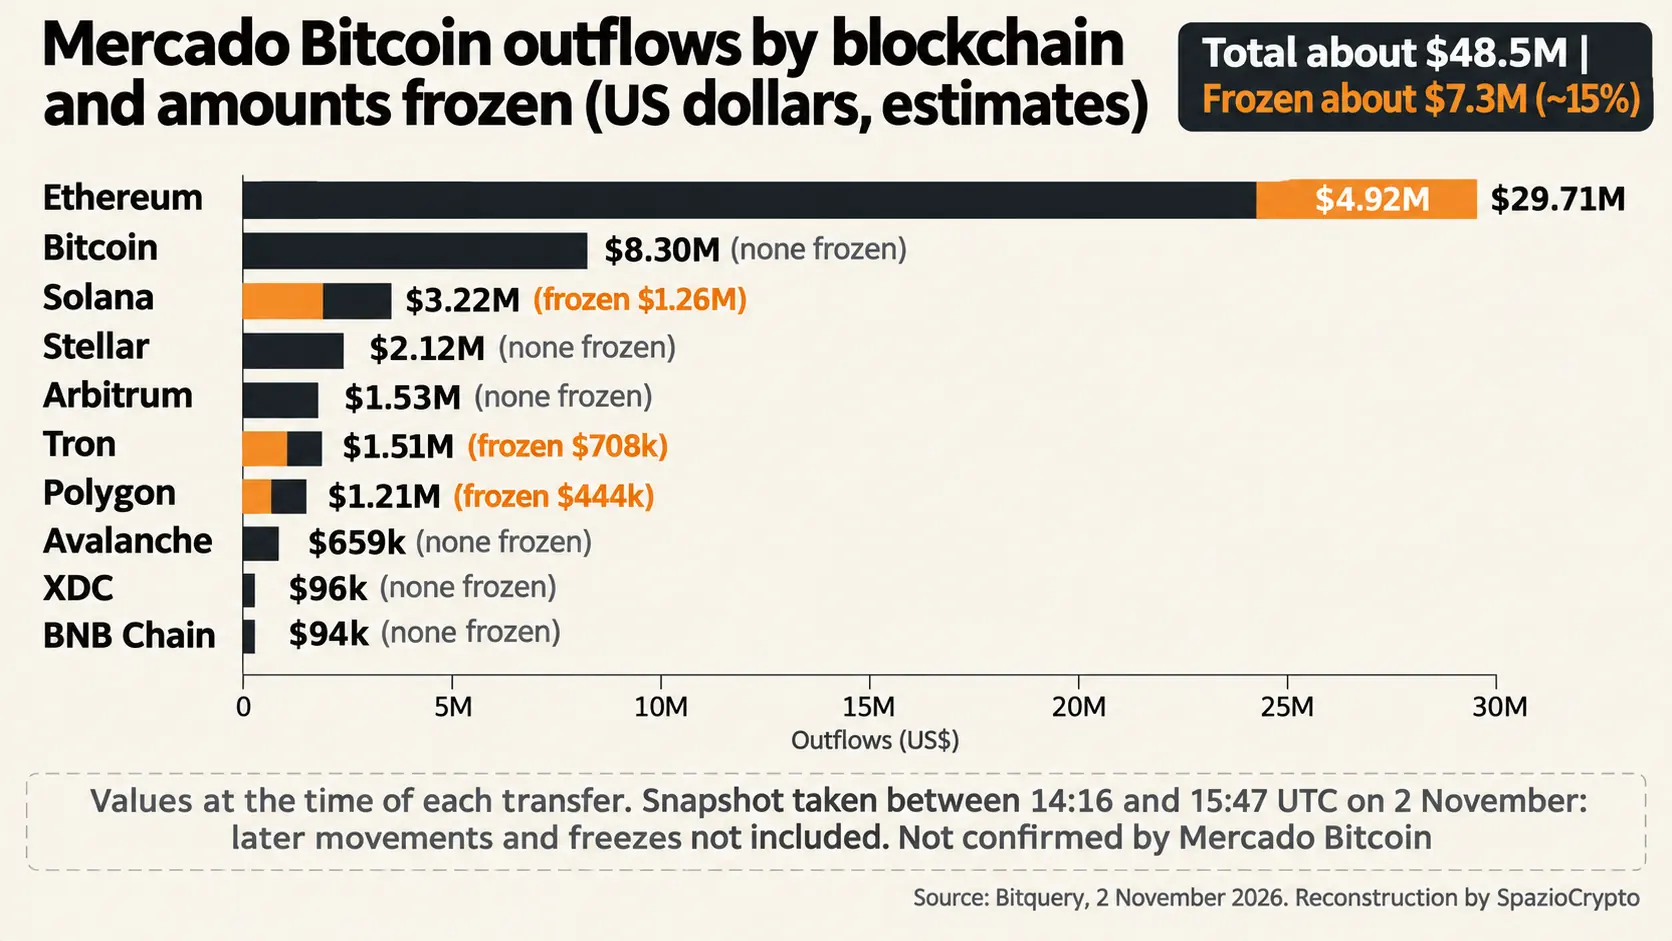
Основная фаза атаки, по данным Bitquery, пришлась на промежуток с 06:24 до 06:50 UTC (с 3:24 до 3:50 по времени Бразилиа). За эти 25 минут горячие кошельки биржи, подключённые к сети для обработки выводов, перечислили средства атакующему через десять блокчейнов. По данным Bitquery, с Ethereum ушли 2 852 ETH вместе с USDT, USDC и около 185 другими токенами на общую сумму 29,7 миллиона долларов; с Bitcoin было выведено 106,07 BTC, из которых 104,43 BTC прошли одной транзакцией, что составило 8,3 миллиона долларов. Оставшиеся средства распределились между Solana, Stellar, Arbitrum, Tron, Polygon, Avalanche, XDC и BNB Chain. По оценке компаний безопасности, процитированных Cointelegraph, все операции представляли собой обычные подписанные переводы, а не эксплуатацию уязвимости смарт-контракта.
Фаза 2: заморозка активов эмитентами
Первой на инцидент отреагировала не биржа, а эмитенты стейблкоинов. По хронологии Bitquery, Tether заблокировал USDT0 в сети Polygon в 10:21 UTC, затем USDT в Tron и Ethereum в 11:37, в Solana в 14:55 и стейблкоин USAT в 15:42. Паоло Ардоино, генеральный директор Tether, сообщил о заморозке более 4,5 миллионов USDT; эту цифру воспроизвели The Record и CNN Brasil. Paxos заблокировал PAXG и USDP в 14:28 UTC.
Итоговые цифры зависят от момента подсчёта. По данным Bitquery, было заморожено около 7,3 миллиона долларов, что составляет около 15% от общей суммы: 5,9 миллиона от Tether и 1,5 миллиона от Paxos. Circle, по последним доступным данным, не заморозил ничего, и около 4,3 миллиона в USDC и EURC оставались в движении. Cointelegraph по состоянию на 16:42 UTC сообщал о заморозке 6,2 миллиона долларов со стороны Tether и Circle. Способность блокировать средства является одним из ключевых практических различий между эмитентами стейблкоинов, подробнее о которых рассказывает наш материал о сравнении USDT и USDC. По данным Cointelegraph и Bitcoin Magazine, в июле Tether инвестировал 20 миллионов долларов в Mercado Bitcoin.
Фаза 3: коммуникация и депозитные адреса
Первое сообщение MB в X появилось в 12:56 UTC, то есть в 9:56 по бразильскому времени. Согласно тексту, который приводит InfoMoney, биржа сообщила, что «оперативно выявила и локализовала» инцидент в одной из своих систем, подтвердила отсутствие ущерба для клиентов и утечки данных, а также сообщила о превентивной приостановке депозитов и выводов. В 14:24 UTC был опубликован второй пост с адресами назначения в сетях Bitcoin, Ethereum-совместимых цепочках, Solana, Stellar и Tron, чтобы обеспечить возможность отслеживания. CNN Brasil сообщает, что команды биржи координируют действия «с компетентными органами», не называя их.
Наиболее уязвимый аспект касается депозитных адресов, привязанных к конкретным клиентам. По данным Bitquery, с 12:10 UTC злоумышленник начал их опустошать и в 15:44 UTC этот процесс продолжался: задействовано 35 853 адреса в сети Ethereum на сумму около 261 000 долларов, а также 53 адреса в Bitcoin. Bitquery делает вывод, что атакующий способен подписывать транзакции с любого депозитного адреса, поскольку они, как правило, производны от единого мастер-ключа. Это умозаключение аналитиков, а не on-chain факт. Эксперты, процитированные изданием The Record, на этом основании оспаривают тезис об отсутствии ущерба для клиентов.
Этап 4: куда уходят средства
По данным Arkham, с кошельков злоумышленника зафиксировано 287 свапов, использованных для продажи малоликвидных токенов. Bitquery фиксирует перемещения через мосты Mayan и Chainflip на сумму около 1,6 млн в ETH, тогда как сервис Relay отклонил два ордера. К 16:42 UTC, согласно Cointelegraph, около 20 млн долларов уже было выведено на новые кошельки, а свыше 20 млн оставалось на адресах, отмеченных MB, включая все 106 BTC. Ни один источник не атрибутирует атаку конкретной группировке. Когда средства распределяются по десяти сетям, принципиально важно в какой сети обращается стейблкоин, потому что именно от этого зависит, кто может его заморозить.
Что означает «никакого ущерба клиентам»
Получается, что согласно Bloomberg, на который ссылается Bitcoin Magazine, MB заявила, что покроет все убытки. В нашей интерпретации формулировка биржи означает следующее: тот, кто хранит криптоактивы на платформе, не владеет адресами напрямую, а имеет требование к платформе, и если биржа компенсирует недостачу, балансы клиентов остаются нетронутыми, даже если в блокчейне видны опустошённые адреса. Разница между двумя формами хранения подробно разобрана в нашем материале о self-custody, биржах и кошельках.
Пока клиенты лишены возможности перемещать средства, а дата возобновления работы не объявлена. Cointelegraph напоминает, что возможная утечка данных обяжет биржу уведомить бразильский орган по защите персональных данных. MB пообещала информировать клиентов через официальные каналы: следовать только им является первой защитой от мошенников, имитирующих биржи и регуляторов. Тем, кто планирует перевести средства на собственный кошелёк после возобновления работы, стоит начать с руководства по созданию криптокошелька.
Регуляторная среда Бразилии
Атака произошла на неделе, когда новый режим Banco Central вступил в активную фазу. По данным Capital Aberto, правила для компаний, предоставляющих услуги с криптоактивами, действуют с 2 февраля. 30 октября истёк срок подачи первого этапа заявки на авторизацию, необходимой для продолжения работы в период проверки. Издание Exame сообщает, что MB подала соответствующую заявку. Правила предусматривают разделение собственных средств и средств клиентов, требования к системе управления и кибербезопасности при хранении ключей. Новые пруденциальные требования вступят в силу в 2027 году. Ни в одном из изученных источников не зафиксированы комментарии Banco Central по поводу атаки.
Атака на Mercado Bitcoin: итоги
Что подтверждено, а что нет
- Подтверждено: инцидент в одной из систем MB в ночь на 2 ноября; приостановка депозитов и выводов; публикация адресов назначения; заморозка средств Tether и Paxos, зафиксированная on-chain.
- Не указано: официальная сумма ущерба, скомпрометированная система, виновные, дата возобновления работы. Оценки в 40-48,5 млн долларов принадлежат третьим сторонам.
- Необходимо следить: за возобновлением работы и компенсацией убытков, за депозитными адресами, которые по-прежнему под угрозой, а также за возможной реакцией Banco Central.
Более широкий контекст
За четыре дня до этого, 29 октября, Binance пострадала от крупнейшей по объёму кражи криптоактивов за всю историю. По оценке TRM Labs, которую приводит Nextgov, сумма составила 6,36 млрд долларов, а ФБР атрибутирует её Северной Корее. Ни один источник не связывает оба случая между собой. Наше наблюдение: оба инцидента смещают фокус с уязвимостей смарт-контрактов к операционной безопасности, то есть к ключам, горячим кошелькам и внутренним доступам. Когда злоумышленник подписывает обычные транзакции, блокчейн не фиксирует ничего аномального.
Второй урок касается того, кто способен остановить средства. В первые часы наиболее эффективной защитой оказались эмитенты стейблкоинов, прежде всего Tether, что подчёркивает значимость роли Tether между стабильностью и рисками: это полезный инструмент в кризисной ситуации, который при этом сосредоточен в руках немногих компаний. Ключевые ориентиры для наблюдения: дата возобновления работы биржи, официальное подтверждение суммы ущерба и реакция Banco Central в условиях, когда срок подачи лицензионных заявок только что истёк.